🔍 Apuração · Segurança
A fabricante da carteira Passport admitiu que invasores entraram em parte de sua infraestrutura e dispararam um falso recall com nome, e-mail e endereço de clientes. Dois dias antes, a Keystone tinha confirmado o vazamento de dados de envio da própria loja, também na Shopify. As duas empresas usavam a promessa de apagar os dados dos clientes como diferencial.
Apuração fechada às 3h45 de 26 de outubro de 2026 (horário de Brasília).
A Foundation, fabricante americana da carteira de hardware Foundation Passport, confirmou na madrugada desta segunda-feira (26) que invasores comprometeram parte de sua infraestrutura e usaram o acesso para enviar e-mails falsos de recall a clientes. As mensagens traziam o nome, o e-mail e, em parte dos casos, o endereço residencial e o telefone de quem as recebeu, e levavam a uma página que pedia a frase de recuperação da carteira.
O episódio vem dois dias depois de a Keystone confirmar que um terceiro obteve nomes, contatos, endereços e pedidos de clientes da loja on-line da marca, que roda na Shopify. A Foundation também vende pela Shopify, e o próprio CEO, Zach Herbert, citou os pedidos feitos no novo site da empresa na plataforma como uma das possíveis origens dos dados usados no golpe.
Em resumo
• 25 e 26/10/2026: clientes da Foundation recebem um falso “recall” da Passport, com dados pessoais reais, pedindo a frase de recuperação.
• Causa apontada pela empresa: chaves de API da Cloudflare comprometidas e uma falha num aplicativo hospedado pela própria Foundation, que deu acesso à caixa de entrada do suporte.
• Origem dos dados: o CEO cita três hipóteses, entre elas o cruzamento com outros vazamentos recentes do setor e pedidos da nova loja na Shopify.
• 24/10/2026: a Keystone confirma que um terceiro obteve nomes, contatos, endereços e pedidos de clientes da loja, depois de verificar a atividade de API com a Shopify.
• As duas empresas dizem que aparelhos, chaves privadas e frases de recuperação não foram afetados. Nenhuma divulgou quantos clientes foram atingidos.
O que a Foundation confirmou sobre a Passport
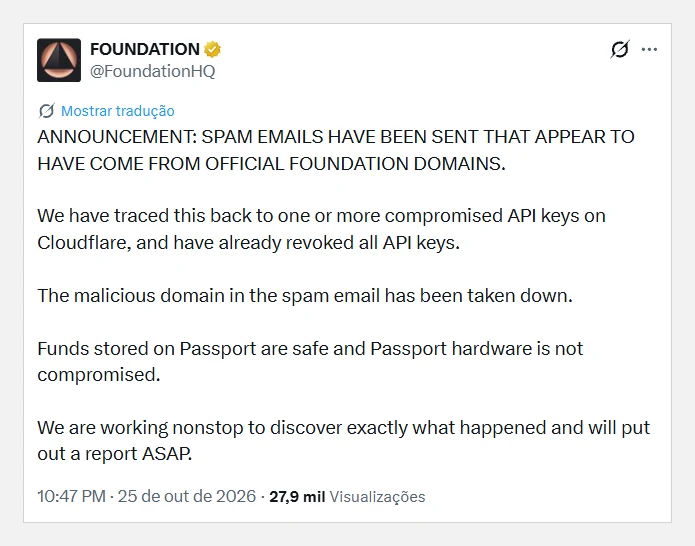
Às 0h47 desta segunda-feira (26), horário de Brasília, a Foundation publicou no X que e-mails de spam pareciam ter saído de seus domínios oficiais. A empresa disse ter rastreado o problema até uma ou mais chaves de API da Cloudflare comprometidas, revogou todas as chaves, derrubou o domínio malicioso citado nas mensagens e afirmou que os fundos guardados na Passport estão seguros e que o hardware não foi comprometido.
Pouco mais de duas horas depois, às 3h06, o cofundador e CEO Zach Herbert detalhou o que a empresa sabia até ali. Segundo ele, parte da infraestrutura interna foi comprometida por meio de uma vulnerabilidade num aplicativo hospedado pela própria Foundation. Os invasores provavelmente tiveram acesso à caixa de entrada do suporte ao cliente e conseguiram enviar mensagens com aparência legítima. Herbert disse que a equipe cortou o envio e expulsou os invasores dos sistemas em até 10 minutos depois dos primeiros relatos de usuários.
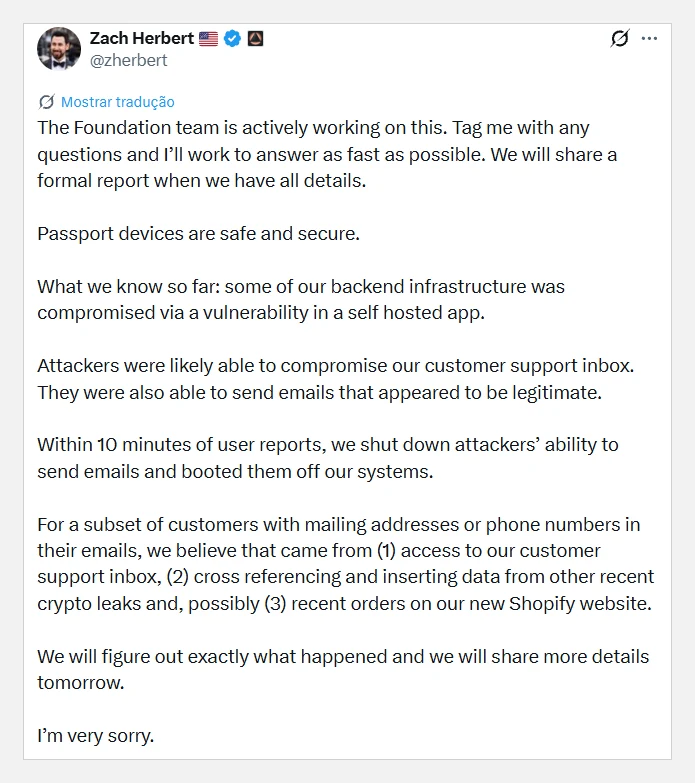
O post termina com um pedido de desculpas curto: “Sinto muito”, escreveu o CEO (tradução livre). Ele prometeu mais detalhes no dia seguinte e um relatório formal quando a apuração estiver completa.
De onde vieram os endereços: as três hipóteses do CEO
A pergunta que domina as respostas no X é simples: se o problema foi uma chave de API, como os golpistas tinham nome, endereço e telefone de cada destinatário? Herbert apresentou três hipóteses para o grupo de clientes que recebeu e-mails com endereço ou telefone:
Hipótese 1
Acesso à caixa de entrada do suporte ao cliente, onde ficam mensagens trocadas com compradores.
Hipótese 2
Cruzamento com dados de outros vazamentos recentes do mercado cripto, inseridos nas mensagens.
Hipótese 3
Possivelmente, pedidos recentes feitos no novo site da Foundation na Shopify, nas palavras do CEO.
Quem não era cliente
Em respostas no X, Herbert disse acreditar que o disparo foi muito além da lista da empresa, usando vazamentos de outras companhias do setor.
A segunda hipótese ganhou força nas respostas ao CEO. Pessoas que dizem nunca ter comprado uma Passport relataram ter recebido o mesmo e-mail com o próprio nome. A uma delas, Herbert respondeu que os invasores provavelmente cruzaram dados e dispararam para listas de outros vazamentos recentes. Ele não disse quais.
A isca: um recall que surfa no caso Ledger
O e-mail falso, que circulou no domingo (25) e na madrugada de segunda, imita a identidade visual da Foundation. No topo, traz as etiquetas “recall urgente” e “incidente ativo”, a data de 25 de outubro de 2026 e um código de protocolo. O texto se dirige ao destinatário pelo nome e afirma que um módulo de tela de um fornecedor foi modificado antes de chegar à fabricante, que fundos estão sendo retirados de aparelhos afetados naquele momento e que o aparelho do leitor seria um deles.
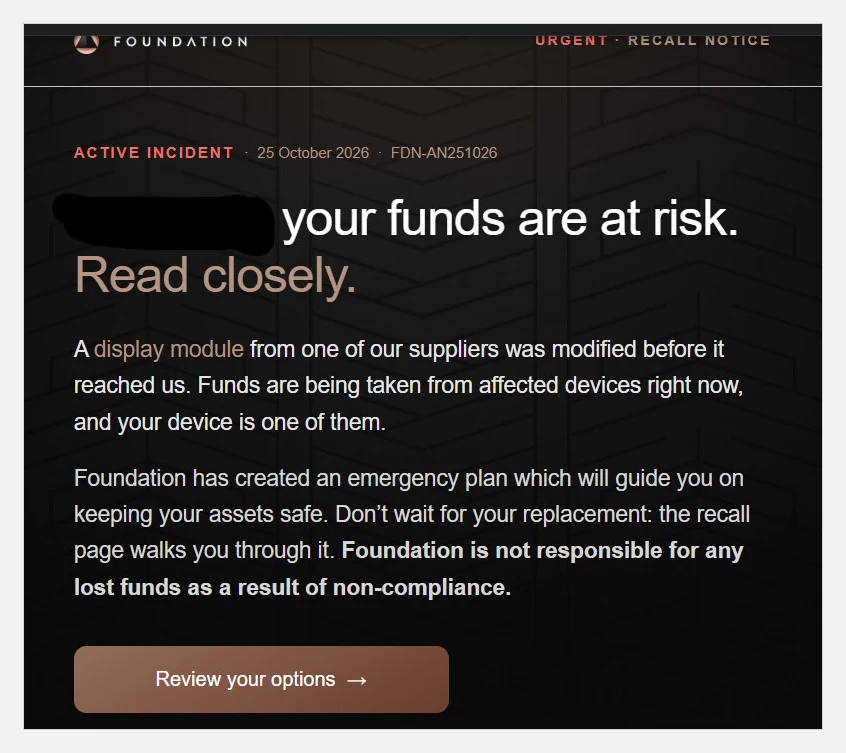
Mais abaixo, a mensagem lista os três modelos da marca (Passport Founder’s Edition, Core e Prime) como aparelhos afetados e pergunta se o endereço de entrega da substituição ainda está correto, já exibindo o contato e o endereço do cliente. O botão “Revise suas opções” leva a uma página de recall falsa. Segundo o Crypto Adventure, a página pede a frase de recuperação de 12 palavras e chega a solicitar credenciais de carteiras de Bitcoin, Ethereum e Solana.
A narrativa não é aleatória. Há duas semanas o mercado acompanha o caso dos aparelhos Ledger adulterados com implantes de hardware vendidos por uma revenda na Malásia. Um e-mail que fala em componente modificado na cadeia de suprimentos encontra um público já assustado. A Foundation reforçou que nunca pede frase de recuperação, PIN ou senha por e-mail, suporte ou mensagem direta.
A promessa de apagar os dados
Em 22 de março de 2022, a Foundation publicou no X que, além de hospedar os próprios servidores, apagava automaticamente os dados dos clientes 60 dias depois do envio do pedido. O post encerrava dizendo que a empresa sempre garante que “você e seus dados sejam esquecidos” (tradução livre).
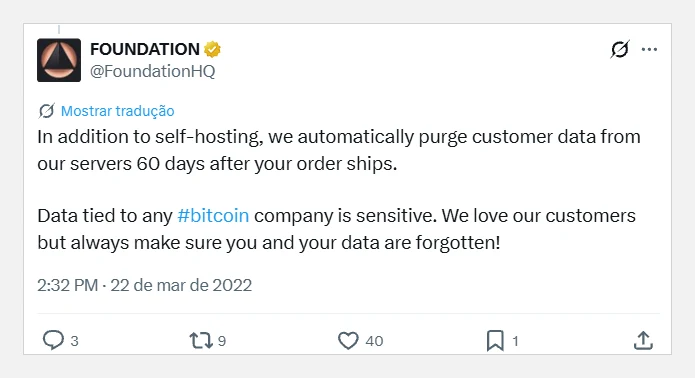
Quatro anos depois, a explicação preliminar do CEO aponta justamente para uma falha num aplicativo hospedado pela própria empresa. E o post de 2022 voltou a circular nas respostas ao comunicado. Um usuário do X afirmou ter pedido por e-mail a exclusão de todos os seus dados pessoais, recebido a confirmação de que tudo havia sido apagado e, mesmo assim, ter recebido o e-mail falso com suas informações corretas. Outros clientes perguntaram no fórum oficial por que a empresa ainda tinha o endereço deles “depois de todo esse tempo”.
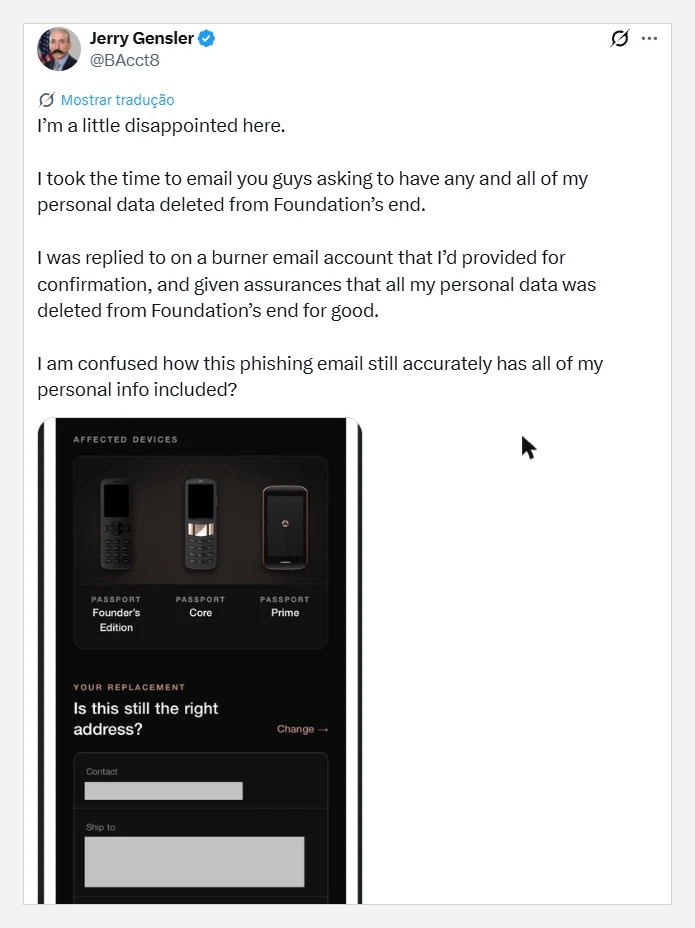
Há explicações possíveis que não envolvem descumprimento da política: dados vindos de vazamentos de outras empresas, mensagens antigas guardadas na caixa do suporte ou pedidos recentes na loja nova. É exatamente o que a Foundation ainda precisa esclarecer. Até o fechamento desta apuração, a empresa não tinha respondido publicamente se a política de 60 dias continua em vigor nem se ela alcança a caixa de entrada do suporte e a loja na Shopify.
Keystone: o vazamento de dois dias antes
No sábado (24), às 14h59 (horário de Brasília), a Keystone publicou um pedido de desculpas no X. A fabricante disse ter detectado acesso não autorizado ao site oficial em 20 de outubro e confirmado em 23 de outubro, depois de verificar a atividade de API com a Shopify, que um terceiro obteve informações de envio dos clientes. “Lamentamos não tê-los mantido seguros”, escreveu a empresa (tradução livre).
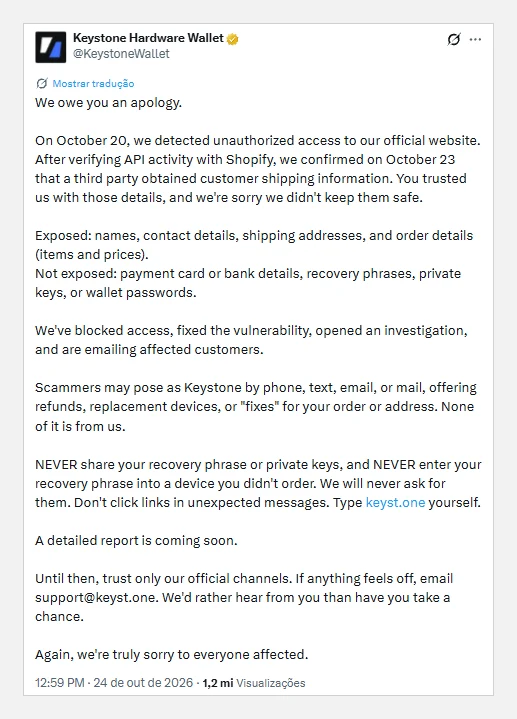
Foram expostos nomes, dados de contato, endereços de entrega e detalhes dos pedidos, com produtos e preços. Segundo a Keystone, cartões, dados bancários, frases de recuperação, chaves privadas e senhas de carteira ficaram de fora. A empresa disse ter bloqueado o acesso, corrigido a vulnerabilidade e começado a avisar os clientes afetados por e-mail, e alertou que golpistas podem se passar por ela por telefone, SMS, e-mail ou carta, oferecendo reembolso, aparelho de reposição ou correção de pedido ou endereço.
O caso da Keystone tem o mesmo ponto sensível do da Foundation. Segundo a The Block, a empresa repetiu ao longo de 2026, no X e numa página de compromisso de privacidade, que apaga os dados de envio 180 dias depois do pedido. Clientes afirmaram no X ter recebido o aviso de vazamento por compras com mais de dois anos. A própria central de ajuda da Keystone diz que cidade e país podem ser mantidos e que a exclusão final é feita pela Shopify. A empresa não informou quantos clientes foram atingidos.
Qual é a ligação com a Shopify
O que se sabe até aqui permite afirmar três coisas e nenhuma conclusão além delas:
1. As duas lojas usam a Shopify. A Keystone confirmou o vazamento depois de verificar a atividade de API da loja com a plataforma. Herbert citou o novo site da Foundation na Shopify como possível fonte de parte dos dados.
2. Nenhuma das duas atribui o problema à Shopify. A Keystone fala em vulnerabilidade no próprio site; a Foundation fala em chaves da Cloudflare e num aplicativo hospedado por ela mesma. Não há, até agora, relato de falha na plataforma da Shopify, e a empresa não tinha se pronunciado publicamente sobre os dois casos.
3. Os casos podem estar ligados pelos dados, não pelo ataque. Se os golpistas cruzaram listas de vazamentos recentes, como diz o CEO da Foundation, a base da Keystone, confirmada dois dias antes, é a mais recente do setor. Herbert, porém, não citou a Keystone, e não há confirmação de que esses dados tenham sido usados.
Na prática, o padrão que aparece é o da loja on-line como elo fraco: o aparelho continua seguro, mas o cadastro de quem o comprou vira mapa para golpe.
2026, o ano dos vazamentos de dados de carteiras
Foundation e Keystone se somam a uma sequência de exposições de dados de compradores de carteiras de hardware neste ano. Em nenhum caso a frase de recuperação ou o aparelho foi atingido; em todos, o risco é o golpe direcionado.
Janeiro · Ledger
Clientes avisados de vazamento na Global-e, parceira de comércio eletrônico (The Block).
13 de agosto · Trezor
Vazamento na ShipMonk, parceira de logística, expõe cerca de 14 mil clientes; em 4 de setembro, a empresa informou mais 67 mil nos EUA.
Agosto · SafePal
Falha no rastreamento de pedidos expõe dados de quase 40 mil clientes.
Outubro · Keystone e Foundation
Dados de envio da loja da Keystone (24/10) e e-mails falsos com dados de clientes da Foundation (26/10). Números não divulgados.
Linha do tempo
22/03/2022 · Foundation diz no X que apaga dados de clientes 60 dias após o envio (post).
20/10/2026, terça · Keystone detecta acesso não autorizado ao site oficial (Keystone).
23/10/2026, sexta · Keystone confirma, com a Shopify, que um terceiro obteve dados de envio. No X, um cliente relata ligação de golpista com detalhes de um pedido de 2024 (The Block).
24/10/2026, sábado, 14h59 · Keystone publica o pedido de desculpas e a lista do que vazou.
25/10/2026, domingo · Começam a circular os e-mails falsos de “recall” da Passport, datados do mesmo dia.
26/10/2026, 0h16 · Primeiro relato no fórum oficial da Foundation, de um usuário que recebeu a mensagem com nome, e-mail e endereço (fórum).
26/10/2026, 0h47 · Foundation atribui o envio a chaves de API da Cloudflare comprometidas (comunicado).
26/10/2026, 1h57 · Usuário afirma ter pedido a exclusão dos dados e ainda assim ter recebido o golpe (post).
26/10/2026, 3h06 · Zach Herbert detalha a invasão e lista as três hipóteses para a origem dos dados (post).
Horários de Brasília.
Por que um endereço vazado pesa mais em cripto
Um vazamento de loja comum gera spam. Um vazamento de loja de carteira de hardware revela algo mais: que aquela pessoa, naquele endereço, provavelmente guarda criptomoedas. Com nome, telefone, modelo comprado e preço pago, o golpista monta mensagens que parecem legítimas, como fizeram os e-mails da Foundation, e liga se passando por suporte ou polícia, como relatou o cliente da Keystone. A própria Keystone listou cartas pelo correio entre os canais de golpe, e casos anteriores no setor incluíram envio de aparelhos falsos para a casa de vítimas.
Há ainda o risco físico. Saber quem tem cripto e onde mora interessa a quem pratica extorsão presencial, o chamado ataque de chave inglesa. Não há registro de que isso tenha ocorrido nos dois casos, mas é o motivo pelo qual especialistas tratam a exposição de endereço de compradores de carteira como um risco que dura anos, e não semanas.
Recebeu um e-mail desses? O que fazer
Não clique e não responda. Nenhum fabricante pede frase de recuperação, PIN ou senha por e-mail, telefone, mensagem ou formulário na internet. Recall verdadeiro nunca começa pela frase de recuperação.
Se digitou a frase na página falsa, trate a carteira como comprometida: crie uma carteira nova, com frase nova, e transfira os fundos o quanto antes. Atualizar firmware ou trocar o PIN não protege fundos de quem já tem a frase.
Confira avisos só nos canais oficiais, digitando o endereço do site no navegador, e não por links recebidos.
Desconfie de pacotes que você não pediu. Nunca configure, nem digite sua frase em, um aparelho que chegou sem você ter comprado.
Espere novas ondas. Bases vazadas circulam por anos e são combinadas entre si. Quem comprou Keystone ou Foundation, inclusive no Brasil por importação, deve esperar golpes também por WhatsApp, SMS e ligação, possivelmente em português.
O que ainda falta explicar
• Quantos clientes da Foundation e da Keystone foram atingidos e de quais períodos são os dados.
• Qual aplicativo hospedado pela Foundation tinha a vulnerabilidade e o que havia na caixa de entrada do suporte.
• Se as políticas de exclusão de 60 dias (Foundation) e 180 dias (Keystone) estavam funcionando, e se alcançavam suporte, loja e parceiros.
• Quais vazamentos de outras empresas foram cruzados, segundo a hipótese do CEO da Foundation.
• Se alguém digitou a frase de recuperação na página falsa e perdeu fundos. Até o fechamento, não havia registro público de perdas.
Transparência
O KriptoHoje pertence ao mesmo grupo da KriptoBR, revenda oficial de carteiras de hardware no Brasil. A KriptoBR não vende Foundation nem Keystone. Ela é revenda oficial de Trezor e Ledger, marcas que também tiveram dados de clientes expostos em parceiros neste ano, como registrado acima.
Esta matéria se baseia nos comunicados públicos da Foundation, de Zach Herbert e da Keystone, no fórum oficial da Foundation, em relatos de usuários (identificados como tais) e na imprensa especializada. As citações estão em tradução livre.
O espaço segue aberto para a Foundation, a Keystone e a Shopify. A matéria será atualizada com o relatório prometido pelas empresas.
Aviso: este conteúdo é jornalístico e informativo e não constitui recomendação de investimento. Criptoativos têm alta volatilidade e riscos próprios; avalie seu perfil antes de qualquer decisão.
Quem vende a sua carteira também guarda os seus dados
A KriptoBR, revenda oficial de carteiras de hardware no Brasil desde 2017, informa que não tem histórico de invasão ou vazamento de dados de clientes. Conheça as carteiras com garantia e suporte no Brasil.
Conhecer a KriptoBRLeia também: Vazamento no site da Keystone expõe endereços e pedidos · Hack da Ledger: implante, perdas e o que fazer no Brasil · IA hackeia o Bitcoin? CZ diz que o risco real é phishing · Mais notícias de Segurança
Fontes: Zach Herbert no X; comunicado da Foundation; Foundation, post de 22/03/2022; fórum da comunidade Foundation; comunicado da Keystone; The Block; Crypto Adventure; TokenPost; FinanceFeeds.
As notícias que movem o mercado, sem ruído
Um resumo do que realmente importou em cripto e economia, direto no seu e-mail. Sem hype e sem recomendação de investimento.