A Foundation, empresa por trás da hardware wallet Passport, diz que e-mails falsos partiram de sua infraestrutura invadida e tentaram levar clientes a entregar a seed phrase. Fundos e aparelhos, segundo ela, seguem seguros.
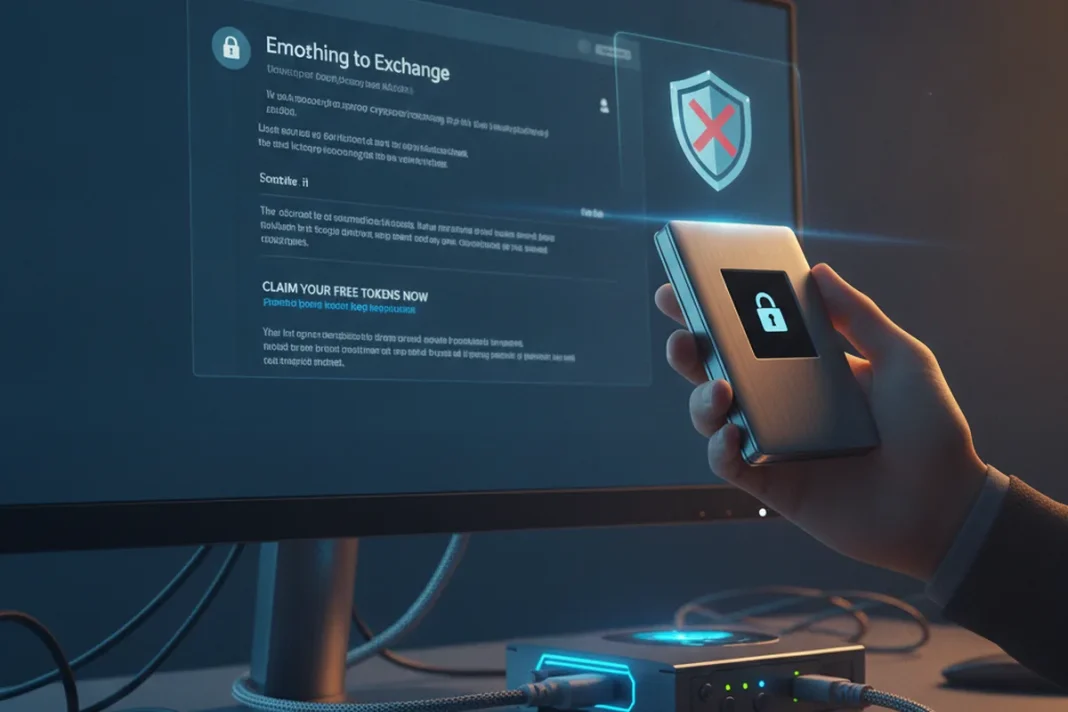
Um caso de phishing na Foundation, fabricante da carteira de bitcoin Passport, colocou a empresa em modo de resposta a incidentes. Segundo a Unchained, mensagens que pareciam vir dos domínios oficiais da empresa chegaram a clientes e os direcionavam a informar a frase de recuperação.
A Foundation anunciou o episódio no X no fim de domingo, no horário dos EUA. Afirmou que “os fundos guardados na Passport estão seguros” e que o hardware não foi comprometido. O domínio malicioso citado nos e-mails foi derrubado.
Duas explicações para a origem do ataque
No primeiro comunicado, a empresa atribuiu os e-mails a uma ou mais chaves de API da Cloudflare comprometidas e disse já ter revogado todas elas.
Cerca de duas horas depois, o CEO, Zach Herbert, deu uma versão mais ampla no X. Segundo ele, parte da infraestrutura de backend foi invadida por uma vulnerabilidade em um aplicativo hospedado pela própria empresa. Os atacantes provavelmente chegaram à caixa de entrada do suporte ao cliente.
Chaves de API da Cloudflare comprometidas, todas revogadas pela empresa.
Falha em um app hospedado pela própria empresa, com provável acesso ao e-mail de suporte.
Herbert disse que a equipe cortou a capacidade de envio de e-mails dos invasores em até 10 minutos após os relatos de usuários e os removeu dos sistemas.
Dados pessoais deixaram o golpe mais convincente
Parte das mensagens trazia endereço postal ou telefone do destinatário. O CEO afirmou que a empresa acredita que esses dados vieram da caixa de suporte, de outros vazamentos recentes do setor cripto e possivelmente de pedidos feitos na nova loja da Foundation na Shopify.
Um usuário do X, @tuxpizza, contou que o e-mail veio do endereço oficial, com seu nome e endereço reais, e levava a um site que tenta fazer a pessoa colar a seed phrase numa carteira web. Taylor Monahan, fundadora da MyCrypto, disse que a mensagem entrou na caixa principal, sem cair no spam, e citava uma compra de meados de 2025, além de nome, e-mail e endereço de entrega.
Seed phrase não se digita em site nenhum
Mesmo com remetente legítimo e dados corretos, nenhum fabricante deveria pedir a frase de recuperação por e-mail. O blog da Foundation exibe um aviso de que mensagens com o título “Your Passport funds are at risk” são golpe.
A empresa não informou quantos clientes receberam os e-mails. Herbert prometeu um relatório formal quando tiver todos os detalhes, com mais informações no dia seguinte, e pediu desculpas.
O que isso significa para quem investe no Brasil
A fonte não detalha clientes brasileiros, mas hardware wallets são usadas globalmente, e o caso mostra que a segurança do aparelho não elimina o risco de engenharia social. Desconfie de qualquer mensagem que peça a frase de recuperação, mesmo com aparência oficial.
Leia também: como identificar e evitar golpes cripto.
Importante: não damos recomendação de investimento
Este conteúdo tem caráter exclusivamente informativo e educacional. O KriptoHoje não é consultor de investimentos e não recomenda a compra, venda ou manutenção de qualquer ativo. Investimento em criptoativos envolve risco elevado de perda total.
Proteja suas chaves com quem entende de segurança
A KriptoBR, integrante do mesmo grupo do KriptoHoje, é a maior e mais antiga revenda oficial de hardware wallets do mundo. Trezor, Ledger, SecuX, Yubico e Key-ID.
Quase 700 mil clientes atendidos em 32 países. Envio direto do Brasil, garantia no Brasil, suporte técnico em português.
Leituras relacionadas
Ethereum: o que é e como funciona a plataformaEthereum vai além de uma criptomoeda: é uma plataforma de computação distribuída que sustenta contratos
Ethereum Foundation lança padrão contra assinatura cegaEthereum Foundation apresenta o Clear Signing, padrão aberto que exibe descrições em linguagem simples antes
Este conteúdo é de caráter informativo e não constitui recomendação de investimento. Criptomoedas são ativos voláteis; consulte um profissional antes de investir.
As notícias que movem o mercado, sem ruído
Um resumo do que realmente importou em cripto e economia, direto no seu e-mail. Sem hype e sem recomendação de investimento.