🔍 Apuração · Segurança
Antes de virar Keystone, a carteira se chamava Cobo Vault. Em 2021, a equipe do aparelho saiu da Cobo, a Cobo desligou o produto e quem tinha um ficou sem atualizações. Cinco anos depois, a marca enfrenta o roubo da chave que prova que a carteira é original, a destruição de 18.835 aparelhos e um debate público sobre implantes. Esta é a história completa, documento por documento.
Apuração fechada às 12h05 de 27 de outubro de 2026 (horário de Brasília). Os trechos em inglês e chinês foram traduzidos pelo KriptoHoje e aparecem abaixo de cada print.
Na segunda-feira (26), a fabricante de carteiras de hardware Keystone confirmou que invasores levaram do seu site oficial a chave usada para atestar que um aparelho da marca é original, além de dados pessoais de 25.964 clientes. A empresa vai destruir 18.835 carteiras que estavam em estoque e suspendeu os envios, como o KriptoHoje detalhou na própria segunda. Para quem já tem uma carteira Keystone, a pergunta passou a ser outra: como saber se o aparelho na gaveta é mesmo original?
Poucos compradores sabem que essa história começou com outro nome. A Keystone é a continuação da Cobo Vault, carteira lançada em 2018 pela Cobo, empresa fundada por Discus Fish, cofundador da F2Pool. Em junho de 2021, o então chefe de hardware da Cobo, Lixin Liu, deixou a companhia com a equipe do aparelho e criou a Keystone, depois de não convencer a direção a manter o produto. Três meses depois, a Cobo desligou a Cobo Vault, parou as atualizações de firmware e recomendou aos donos que tirassem os fundos do aparelho. Em 15 de outubro de 2026, foi a vez do aplicativo de carteira da Cobo: quem não sacar até 30 de novembro passará a pagar uma taxa mensal sobre o saldo.
O KriptoHoje reconstituiu essa trajetória com os documentos públicos das duas empresas, o relatório da auditoria independente feita na Keystone 3 em 2023, o código-fonte do firmware e as discussões técnicas das últimas duas semanas no X. Nenhum dos fatos abaixo depende de fonte anônima.
Em resumo
• 2018: a Cobo lança a Cobo Vault por US$ 479 e a vende como carteira de padrão militar. O chefe de hardware é Lixin Liu.
• 1º/06/2021: Liu anuncia que deixou a Cobo com a equipe original e cria a Keystone, sobre a mesma base de firmware. Diz que tentou convencer a direção a manter o produto, sem sucesso.
• 07/09/2021: a Cobo anuncia o fim da Cobo Vault, sem novas atualizações de firmware, e recomenda transferir os ativos para outra plataforma.
• 22/11/2023: a auditoria da Keylabs mostra que a tela e a caixa da Keystone 3 ficam fora da área protegida contra violação. A Keystone aceita os quatro achados de hardware sem correção antes do lançamento.
• 16/10/2026: depois de a Keystone exibir seu mecanismo de autodestruição, Mark Karpelès aponta que o cabo da tela, por onde passa a frase de recuperação na configuração, sai da área protegida. É o caminho usado pelos implantes encontrados em aparelhos Ledger.
• 26/10/2026: a Keystone confirma o roubo da chave de autenticação, vai destruir 18.835 aparelhos e orienta quem recebeu a carteira depois de 20/10 a pedir checagem extra antes de usar.
Uma carteira nascida de um roubo de 8 mil ETH
A Cobo foi fundada em 1º de novembro de 2017 por Shixing Mao, conhecido como Discus Fish, e Changhao Jiang, engenheiro que passou por Facebook e Google. Discus Fish é cofundador da F2Pool, um dos maiores pools de mineração do mundo. Em 2018, a empresa tinha sede em Pequim; hoje fica em Singapura e atende clientes institucionais.
Segundo o TechCrunch, a ideia da carteira física veio de um prejuízo pessoal: em agosto de 2017, a F2Pool foi invadida e mais de 8 mil ETH foram roubados da conta de Discus Fish, que ressarciu os clientes com recursos próprios. Em outubro de 2018, quando a Cobo anunciou uma rodada de US$ 13 milhões, a Cobo Vault entrou em pré-venda por US$ 479, apresentada como carteira de “padrão militar”. Quem falava pelo produto era o chefe de hardware, Lixin Liu.
A Cobo Vault era desconectada por projeto: sem Wi-Fi, Bluetooth ou NFC, trocava informações por QR code com um aplicativo de celular, o mesmo modelo que a Keystone usa até hoje. Na segunda geração, com as versões Essential e Pro, a Cobo já oferecia no site uma verificação de autenticidade para o comprador confirmar que o aparelho não tinha sido adulterado no caminho, segundo análise da CoinGecko. É esse tipo de verificação que está no centro do caso de outubro de 2026.
A Cobo tinha, nas palavras de Liu, três linhas de produto: o Cobo Wallet, serviço centralizado para pessoas físicas; o Cobo Custody, custódia para empresas; e a Cobo Vault, a carteira de hardware para quem guarda as próprias chaves.
Junho de 2021: o racha entre a equipe da Cobo Vault e a Cobo
Em 1º de junho de 2021, Lixin Liu publicou no blog da Keystone, hospedado no Medium, o texto que explica o nascimento da marca. Ele se apresenta como ex-chefe de hardware da Cobo, responsável pela equipe da Cobo Vault, e conta que a direção decidiu rebaixar o aparelho para manutenção mínima: nenhum aparelho novo seria fabricado.
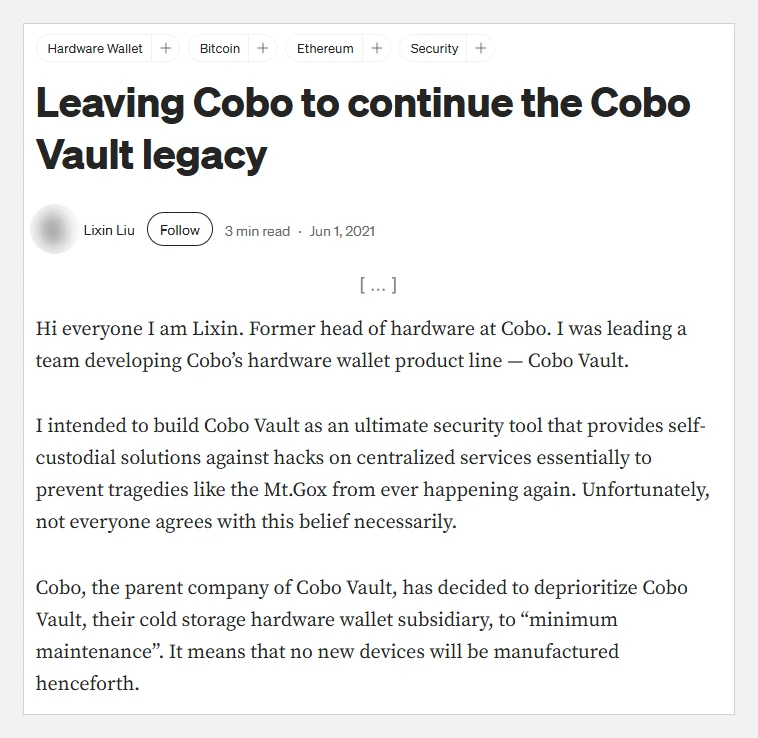
Texto de 1º/06/2021; foto do autor desfocada pelo KriptoHoje. Reprodução: Medium/Keystone
Liu atribui a decisão ao sucesso do outro braço da empresa. Segundo ele, o Cobo Wallet estava virando a Coinbase da China e era muito lucrativo do ponto de vista dos investidores, e os fundadores passaram a duvidar que uma carteira de autocustódia combinasse com as prioridades da companhia. Ele lista três motivos: falta de sinergia entre serviços centralizados e descentralizados, o foco da Cobo no público chinês enquanto a Cobo Vault vendia sobretudo no Ocidente e a falta de gente para tocar tudo.
O texto diz que Liu entendia a lógica do negócio, mas não aceitava voltar a modelos antigos de carteira. “Tentei explicar isso à alta direção da Cobo, mas sem sucesso”, escreveu (tradução livre). A saída foi criar uma marca nova, a Keystone, operada pela equipe original, com a mesma plataforma de firmware da Cobo Vault e melhorias de hardware. Os primeiros aparelhos sairiam até 30 de junho de 2021.
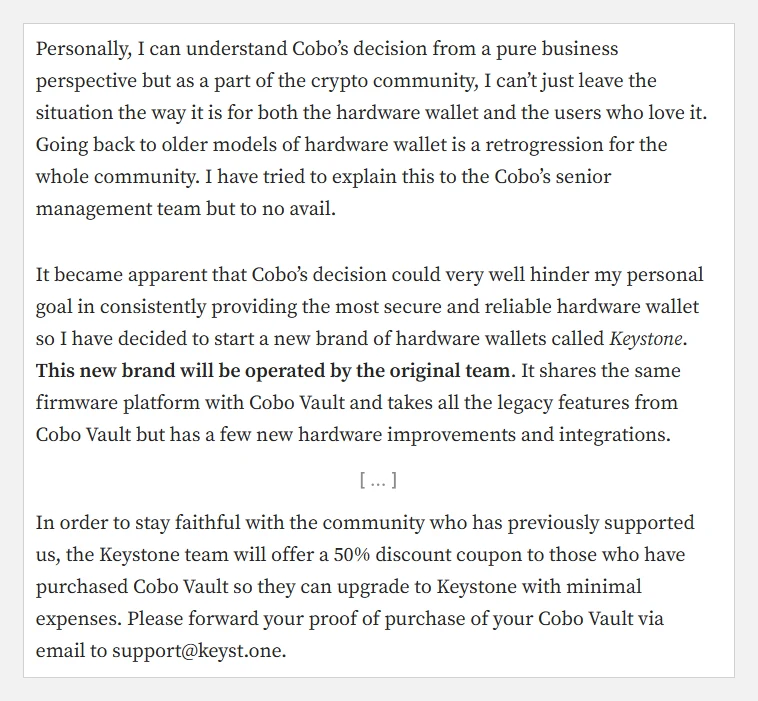
Trechos do texto de 1º/06/2021. Reprodução: Medium/Keystone
Para quem já tinha pago por uma Cobo Vault, a proposta da Keystone foi um cupom: 50% de desconto para trocar de aparelho, mediante comprovante de compra. Liu encerra o texto pedindo desculpas pelo transtorno e dizendo que a equipe teria liberdade para trabalhar sem a política corporativa da Cobo. A própria Keystone conta a história dessa forma até hoje: em 2024, a empresa disse à Bitcoin Magazine que faz carteiras desde fevereiro de 2018 e que trocou o nome Cobo Vault por Keystone em junho de 2021.
O texto de Liu não traz nenhuma resposta da Cobo, e a Cobo não comentou publicamente a saída da equipe. Liu não se apresenta como sócio da Cobo; ele se descreve como chefe da área de hardware.
Setembro de 2021: a Cobo desliga a Cobo Vault
Três meses depois do anúncio da Keystone, em 7 de setembro de 2021, a Cobo publicou um aviso de desligamento da Cobo Vault. A partir de 15 de setembro de 2021, o site da empresa apagaria todo o material de divulgação do aparelho e a Cobo deixaria de fornecer atualizações de firmware. A versão em inglês atribui a decisão à instabilidade do mercado; a versão em chinês, a um ajuste na direção do negócio.
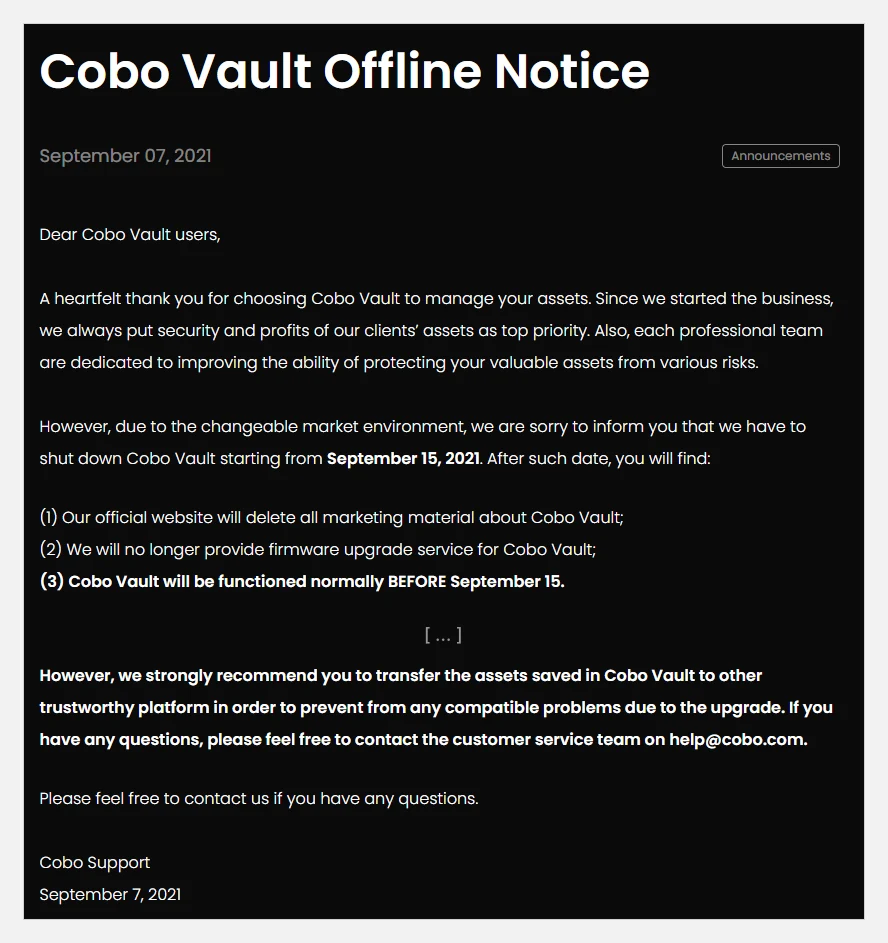
Aviso de 07/09/2021, ainda no ar em 27/10/2026. Reprodução: cobo.com
“Não forneceremos mais o serviço de atualização de firmware para a Cobo Vault”, diz o aviso (tradução livre). Na versão em chinês, a Cobo explica por que pedia a retirada dos fundos: grandes atualizações das redes poderiam causar incompatibilidade e perda de ativos.
Na prática, quem tinha uma Cobo Vault recebeu duas orientações no mesmo ano. A Cobo mandou tirar o dinheiro do aparelho. A Keystone ofereceu metade do preço de um aparelho novo. Os fundos não ficaram presos: quem guardava a frase de recuperação podia restaurá-los em outra carteira compatível. O aparelho, porém, virou um produto sem fabricante, sem atualização e sem suporte da empresa que o vendeu, inclusive para quem tinha pago US$ 479 na primeira geração.
Outubro de 2026: a Cobo fecha o aplicativo e cobra taxa de quem não sacar
O outro produto de varejo da Cobo, o aplicativo Cobo Wallet, também está chegando ao fim. Em aviso assinado em 15 de outubro de 2026 e noticiado pelo Crypto Briefing, a empresa informa que o app parou de aceitar cadastros em 2021, o mesmo ano em que a Cobo Vault foi desligada, e que deixará de funcionar em 1º de dezembro de 2026, à 0h no horário de Singapura. No Brasil, isso corresponde às 13h de 30 de novembro.
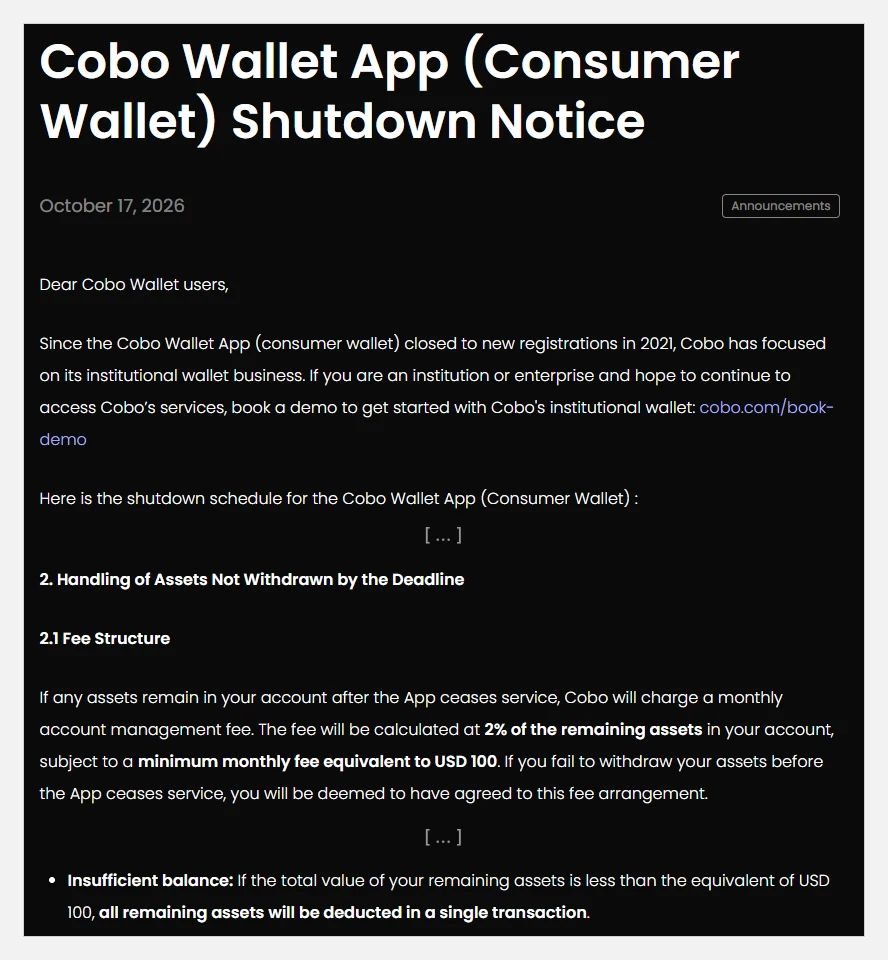
Aviso assinado em 15/10/2026 (a página exibe 17/10/2026). Reprodução: cobo.com
A regra para quem deixar saldo é dura. A partir de 1º de janeiro de 2027, a Cobo cobrará todo mês uma taxa de administração de 2% sobre os ativos que restarem, descontada na própria moeda, com mínimo equivalente a US$ 100 por mês. Se o saldo total for menor que US$ 100, tudo é descontado de uma vez. E o aviso deixa claro que quem não sacar a tempo “será considerado de acordo com a cobrança” (tradução livre).
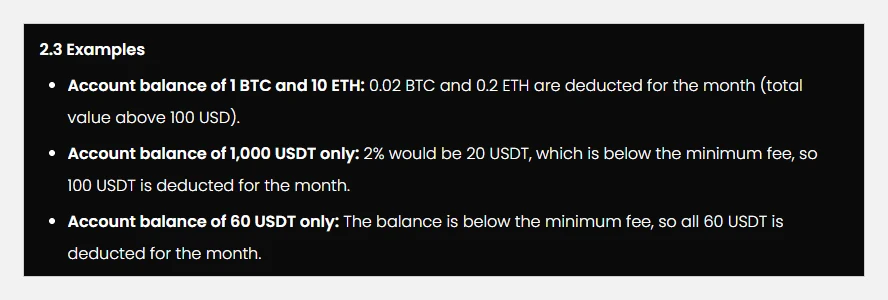
Exemplos do próprio aviso. Reprodução: cobo.com
O aplicativo não é a Cobo Vault: é o serviço em que os ativos ficam na conta da Cobo. Mas os dois avisos contam a mesma trajetória. A Cobo deixou o público de varejo para se concentrar em clientes institucionais, primeiro com a carteira de hardware, em 2021, e agora com o app, em 2026. A empresa diz que os demais negócios não são afetados.
2023: a auditoria que deixou a tela da carteira Keystone fora da proteção
A Keystone de hoje se apoia na Keystone 3 Pro, com três chips de segurança, leitor de digital e um mecanismo que apaga as chaves e inutiliza o aparelho se ele for aberto. Antes do lançamento, a Keystone contratou a Keylabs, empresa especializada em auditar carteiras de hardware, e o relatório final, de 22 de novembro de 2023, é público.
O relatório elogia o aparelho. A Keylabs diz que foi a primeira carteira auditada por ela com um circuito de proteção contra violação que funciona de fato e que inutiliza o aparelho quando acionado, como recomendado. A auditoria achou uma falha grave no firmware (a resposta à violação podia ser bloqueada por quem interferisse na comunicação com os chips) e duas leves. As três foram corrigidas e conferidas no reteste.
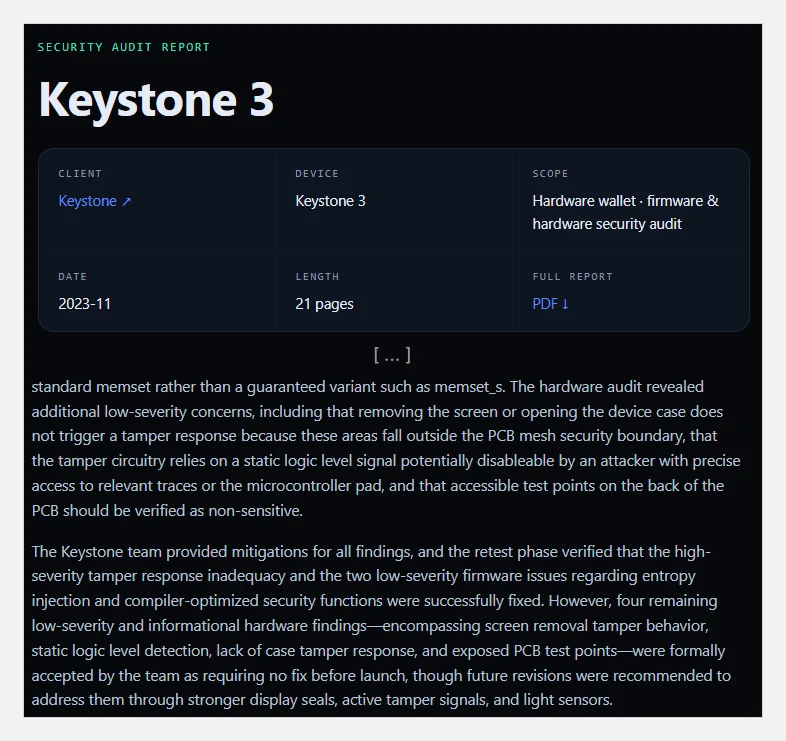
Página do relatório consultada em 27/10/2026. Reprodução: keylabs.io
O ponto que voltaria à discussão em 2026 está na parte de hardware. A proteção da Keystone 3 é uma malha que cobre os chips sensíveis na placa. A tela fica fora dessa fronteira. Segundo a Keylabs, removê-la é relativamente simples, com calor e bisturi, e a folga entre a borda da caixa e a tela permite fazer isso sem deixar marcas evidentes. A caixa e a traseira, onde há componentes e pontos de teste, também não acionam a proteção.
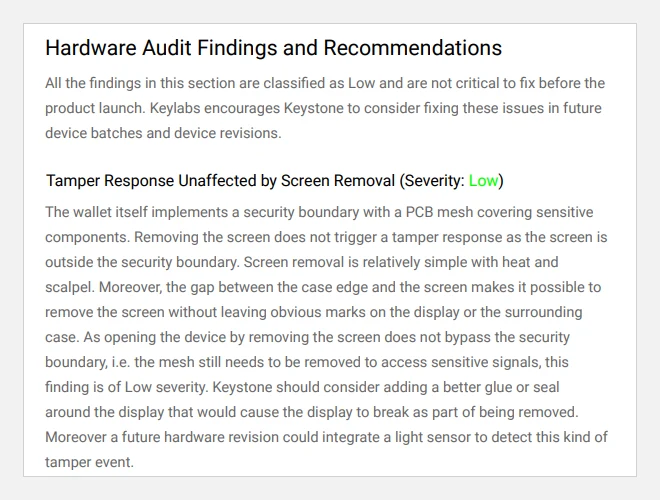
Relatório final de 22/11/2023, página 20. Reprodução: Keylabs
A Keylabs classificou esses quatro achados como de gravidade baixa ou apenas informativos, porque abrir a tela ou a caixa não dá acesso direto aos sinais protegidos pela malha. Recomendou vedação melhor da tela, sensor de luz e um sinal de proteção ativo em revisões futuras. No reteste, a resposta registrada para os quatro foi a mesma: “Nenhuma correção necessária” (tradução livre).
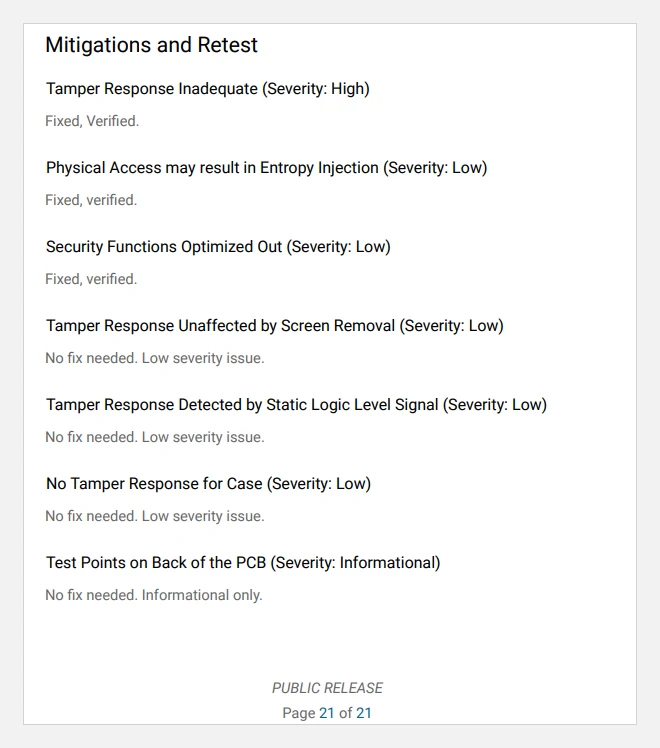
Relatório final de 22/11/2023, página 21. Reprodução: Keylabs
O mesmo relatório trazia outro alerta, em tese: como o aparelho tem interface USB, um erro no software que cuida da porta poderia, em teoria, ser usado para copiar a frase de recuperação, se ela estivesse no mesmo espaço de memória. Em 2026, um problema desse tipo apareceu de fato.
2026: a falha na porta USB
Em março de 2026, numa auditoria conjunta com a equipe de pesquisa de outra fabricante de carteiras, foi encontrada uma falha no kit de software de USB fornecido pelo fabricante do microcontrolador da Keystone 3 Pro. Segundo a Keystone, em certas condições a falha permitia executar código próprio no microcontrolador e ameaçava a segurança dos ativos do usuário. A empresa corrigiu o problema no firmware 2.4.0, lançado em 1º de abril, e só divulgou o caso em julho, informou o Wu Blockchain.
A Keystone ressalta que o ataque exige, ao mesmo tempo, posse física do aparelho, o PIN correto, o aparelho desbloqueado, a autorização da conexão USB pelo usuário e um computador controlado pelo atacante, e disse no X que um computador comprometido sozinho não basta. Quem usa a Keystone 3 Pro com firmware anterior ao 2.4.0 deve atualizar.
16 de outubro de 2026: o vídeo da autodestruição e o cabo da tela
Para entender o debate é preciso voltar ao caso dos aparelhos Ledger adulterados vendidos por uma revenda na Malásia. Os implantes encontrados nesses aparelhos leem a frase de recuperação no momento em que ela aparece na tela, durante a configuração, e a enviam pela rede celular. Eles não quebram o chip seguro: interceptam o caminho até o display.
Em 16 de outubro, às 9h01 (horário de Brasília), a conta chinesa da Keystone publicou um vídeo gravado em um só take: a equipe abre a embalagem, separa a tela do corpo do aparelho numa chapa aquecida, tenta soltar a placa interna e aciona o mecanismo de autodestruição, que apaga as informações sensíveis e inutiliza o aparelho. O post termina com uma ressalva da própria empresa: a proteção contra desmontagem não é infalível, mas encarece o ataque físico.
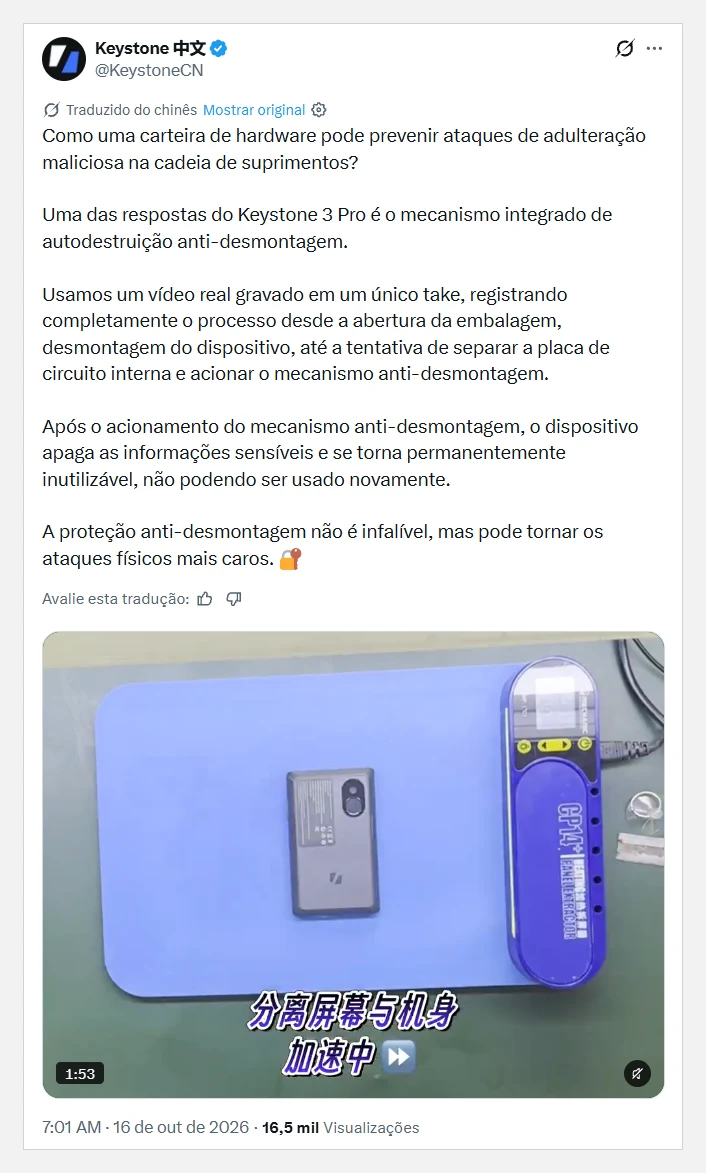
Post de 16/10/2026, às 9h01 (horário de Brasília); o X exibe o horário local de quem acessa. Reprodução: X/@KeystoneCN
A resposta mais citada veio às 18h55, de Mark Karpelès, ex-CEO da Mt. Gox que vem documentando os implantes em aparelhos Ledger. Com uma imagem do próprio vídeo da Keystone, ele escreveu que os implantes modernos vistos nas Ledger “só precisam daquele cabo flexível que sai da área segura” (tradução livre) para alimentar a tela. Desse cabo, disse, o implante tira o que precisa: a frase de recuperação exibida na configuração e energia. E acrescentou que o aparelho parece ter até um conector e algum espaço para os chips do implante.
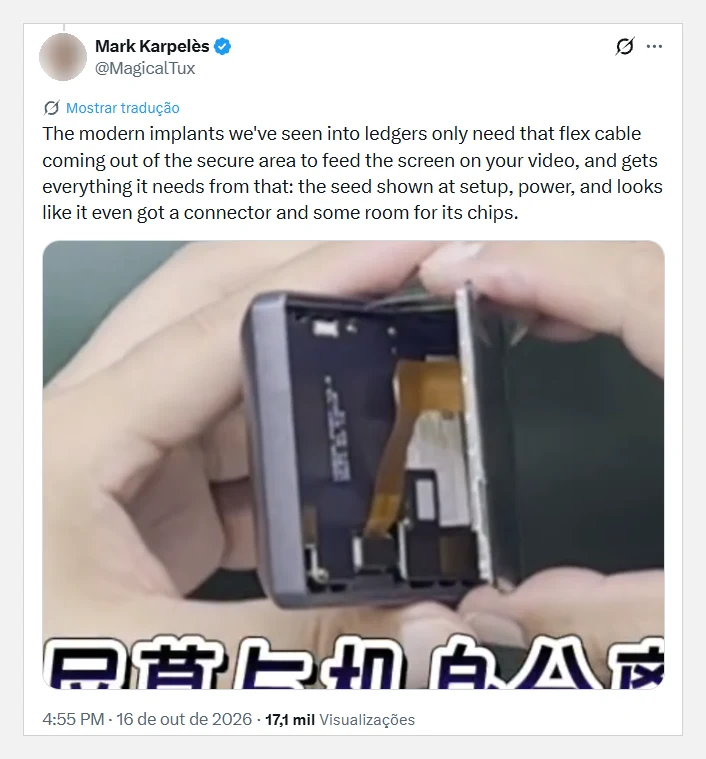
Post de 16/10/2026, às 18h55 (horário de Brasília); foto de perfil desfocada pelo KriptoHoje. Reprodução: X/@MagicalTux
Às 19h42, o usuário Jerry Gensler respondeu com outro quadro do vídeo: a Keystone aparece aberta, com a tela presa apenas pelo cabo flexível. Para ele, a detecção que inutiliza o aparelho é “ótima no papel, mas não tão boa na prática” (tradução livre). Minutos depois, às 19h53, Karpelès destacou que a área ao redor do conector parece ligeiramente rebaixada, ideal para um implante.
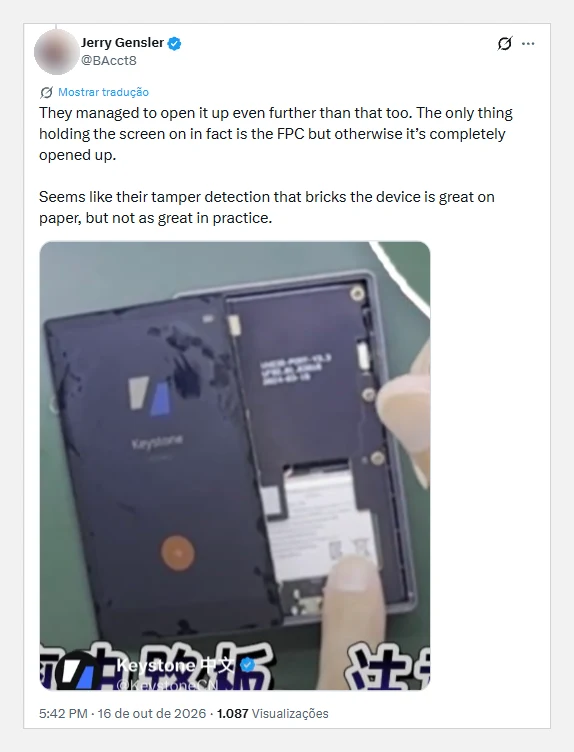
Post de 16/10/2026, às 19h42 (horário de Brasília); foto de perfil desfocada pelo KriptoHoje. Reprodução: X/@BAcct8
Gensler ligou a imagem à auditoria de 2023: às 20h21, publicou o trecho do relatório da Keylabs sobre a tela fora da área protegida, classificado como de gravidade baixa. Karpelès completou às 20h31: baixa gravidade seria normal para uma tela comum, mas na Keystone a tela mostra a frase de recuperação na configuração, e por isso precisa ser tratada como parte sensível do aparelho.
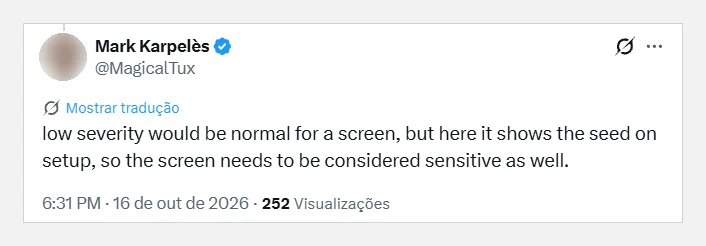
Post de 16/10/2026, às 20h31 (horário de Brasília); foto de perfil desfocada pelo KriptoHoje. Reprodução: X/@MagicalTux
Karpelès também criticou o momento escolhido pela Keystone para exibir a proteção, em meio ao caso Ledger, mas fez uma ressalva: disse não ter nada contra a marca e reconheceu as contribuições da empresa para a transmissão de dados por QR code em carteiras desconectadas. A Keystone respondeu às 23h43.
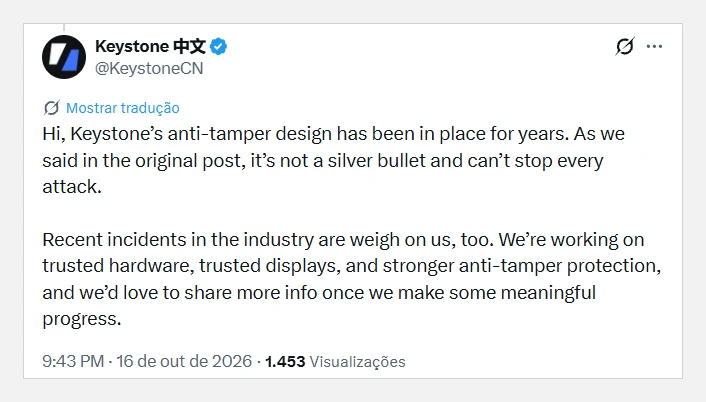
Resposta de 16/10/2026, às 23h43 (horário de Brasília). Reprodução: X/@KeystoneCN
A resposta da Keystone não tratou especificamente do cabo da tela. A empresa disse que a proteção “não é uma solução mágica e não consegue impedir todos os ataques” (tradução livre) e que trabalha em hardware e telas confiáveis. Karpelès respondeu que aguardava as novidades, e a conversa terminou em tom cordial.
É importante separar o que foi apontado do que foi encontrado. Até o fechamento desta apuração, não havia registro público de uma Keystone adulterada com implante. O que existe é uma limitação de projeto, registrada pela auditoria de 2023 e aceita pela Keystone na época, numa marca que admite, em 2026, que sua proteção não impede todos os ataques, e num momento em que esse tipo de implante já foi usado contra donos de outra marca. O debate voltou a circular nesta terça-feira (27), quando o bitcoiner Btcandres compartilhou a análise de Karpelès para o público de língua espanhola.
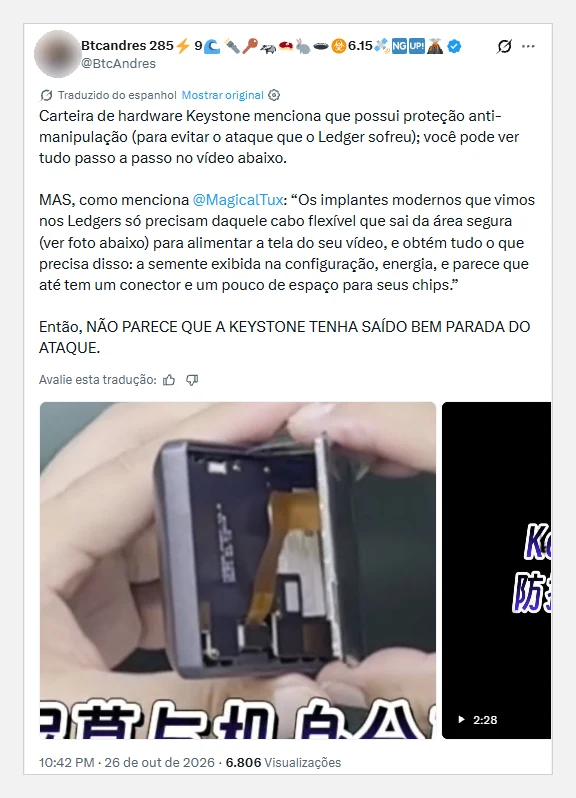
Post de 27/10/2026, à 0h42 (horário de Brasília); foto de perfil desfocada pelo KriptoHoje. Reprodução: X/@BtcAndres
20 a 26 de outubro: a chave que provava a originalidade
Quatro dias depois do vídeo, em 20 de outubro, os sistemas da Keystone detectaram um acesso incomum ao site oficial. No comunicado completo, publicado às 11h02 de 26 de outubro, a empresa atribui a invasão a uma falha numa ferramenta de monitoramento de dados de terceiros. Foram encontrados 51.083 registros de compra na loja da marca na Shopify; 25.119 já tinham os dados pessoais apagados e 25.964 ainda tinham. O invasor também obteve 12.873 registros de compras iniciadas e não pagas.
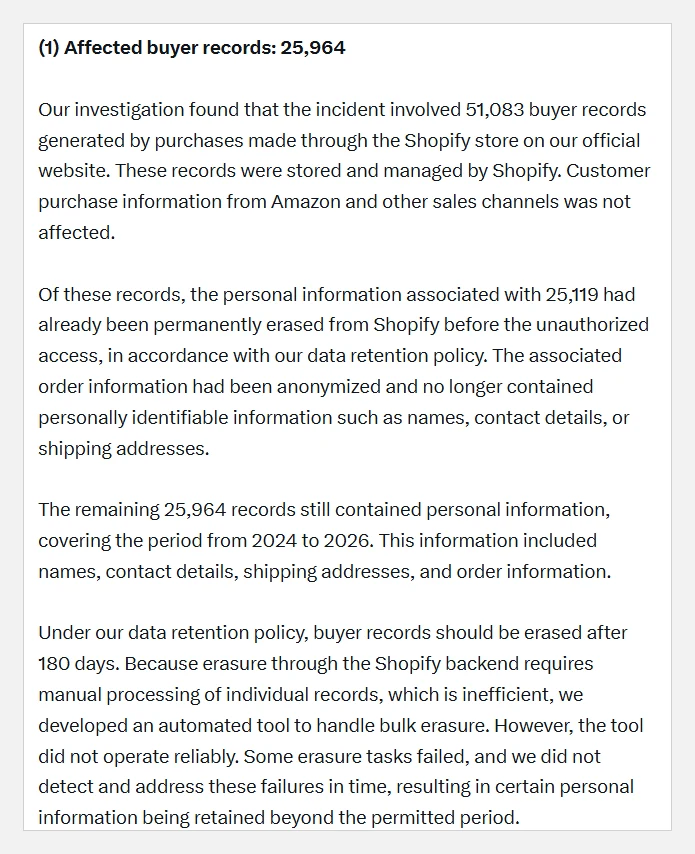
Comunicado de 26/10/2026, às 11h02 (horário de Brasília). Reprodução: X/@KeystoneWallet
A Keystone prometia apagar os dados de envio 180 dias depois da compra. Segundo o CoinDesk, parte dos registros passou desse prazo porque uma ferramenta automática falhou sem que a empresa percebesse. A Keystone reduziu a retenção para 90 dias e pediu a exclusão definitiva à Shopify em 24 de outubro, com conclusão prevista para 3 de novembro.
O dado mais grave, porém, não é o endereço dos clientes. O invasor levou a chave WebAuth, usada pela página keyst.one/authentication para verificar se um aparelho é genuíno. A chave é gravada na fábrica e não pode ser apagada nem reescrita. Com ela, diz a própria Keystone, um atacante pode produzir aparelhos falsificados que passam na verificação de autenticidade e vendê-los ou enviá-los a clientes.
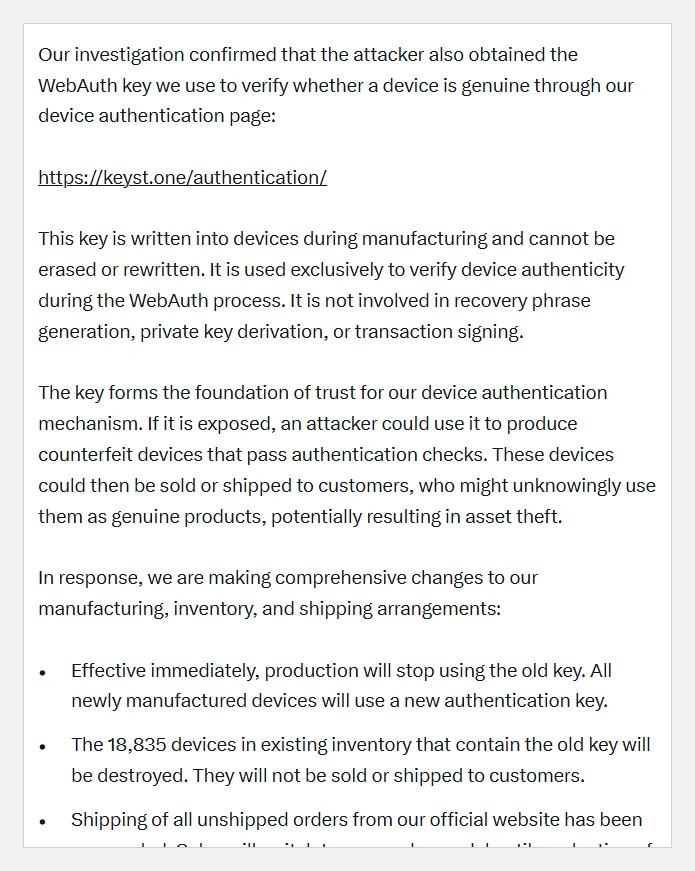
Comunicado de 26/10/2026, às 11h02 (horário de Brasília). Reprodução: X/@KeystoneWallet
Por isso a empresa vai destruir as 18.835 carteiras em estoque com a chave comprometida, suspendeu os envios, passou a vender em pré-venda e vai gravar uma chave nova na produção. Os números são da Keystone e não foram verificados de forma independente.
O código-fonte do firmware da Keystone 3 Pro, publicado pela empresa no GitHub, ajuda a entender o tamanho do problema. O aparelho guarda uma chave RSA numa memória que só pode ser gravada uma vez. A página de autenticação envia um desafio cifrado e assinado pela Keystone; o aparelho confere a assinatura, decifra o desafio com essa chave e mostra um código para o usuário digitar no site. Quem tiver a chave consegue programar um aparelho falso para gerar o mesmo código.
Na noite de segunda (26), Karpelès questionou o processo de fábrica: o correto, escreveu, seria cada aparelho gerar a própria chave e registrar só a parte pública; se havia chave privada para ser roubada, uma cópia existia fora do chip seguro. Nicolas Bacca, cofundador da Ledger, respondeu apontando os trechos do código e afirmando que a Keystone usa “uma única chave privada compartilhada por todos os aparelhos” (tradução livre). Ele completou que isso ainda não explica por que o servidor tinha a parte privada.
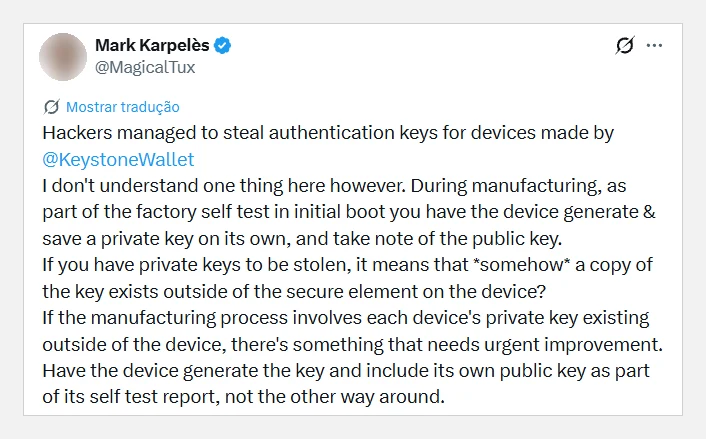
Post de 26/10/2026, às 20h49 (horário de Brasília); foto de perfil desfocada pelo KriptoHoje. Reprodução: X/@MagicalTux
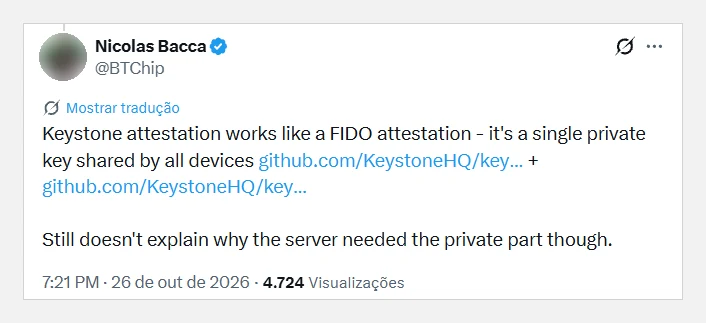
Post de 26/10/2026, às 21h21 (horário de Brasília); foto de perfil desfocada pelo KriptoHoje. Reprodução: X/@BTChip
Bacca é cofundador da Ledger, concorrente da Keystone, e a leitura do código é dele. O que o comunicado da Keystone confirma é que todas as 18.835 carteiras em estoque têm a chave comprometida. A Keystone ainda não explicou por que uma chave capaz de atestar aparelhos estava ao alcance de quem invadiu o site.
Por que os episódios se somam
Cada fato, isolado, tem explicação técnica. Juntos, eles mudam a situação de quem tem ou pretende comprar uma carteira Keystone. A verificação no site era a principal ferramenta do comprador para saber se o aparelho é original, e a chave dessa verificação está nas mãos de terceiros. Os invasores também levaram nome, telefone, endereço e o modelo comprado por quase 26 mil clientes, que podem receber aparelhos de reposição que nunca pediram. E a tela, por onde passa a frase de recuperação na configuração, fica fora da área que aciona a autodestruição, como a auditoria registrou em 2023.
Na avaliação do KriptoHoje, a combinação cria um cenário que não existia antes de 20 de outubro: um aparelho falsificado ou modificado, enviado a um endereço vazado, que passa na verificação do fabricante. Não há registro de que isso tenha acontecido. É o risco que levou a Keystone a destruir o estoque e a pedir checagem extra para quem recebeu a carteira depois do dia 20.
Golpistas já exploram o medo criado por esses casos. Dois dias depois do aviso da Keystone, clientes da Foundation receberam um falso recall com dados pessoais reais que pedia a frase de recuperação, com a desculpa de um componente adulterado na cadeia de suprimentos.
O que fazer se você tem uma carteira Keystone ou uma Cobo Vault
Keystone recebida antes de 20 de outubro de 2026. Segundo a fabricante, o aparelho foi produzido e entregue antes do incidente, e a verificação de autenticidade continua valendo. Siga as práticas normais de frase de recuperação e firmware.
Keystone recebida depois de 20 de outubro. Mesmo que passe na verificação do site, a Keystone pede que o cliente procure o suporte para uma checagem adicional antes de usar. Se você já colocou fundos num aparelho nessa situação, a avaliação do KriptoHoje é tratar a carteira como suspeita até a checagem: o comunicado da empresa não trata desse caso.
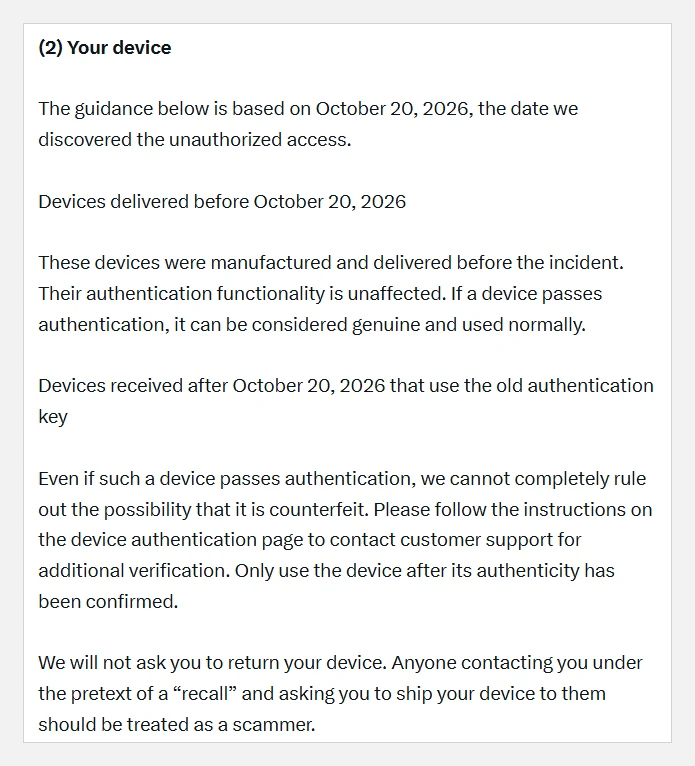
Comunicado de 26/10/2026, às 11h02 (horário de Brasília). Reprodução: X/@KeystoneWallet
Firmware. Na Keystone 3 Pro, confira se o firmware é o 2.4.0 ou posterior, que corrige a falha da porta USB. Sempre que possível, assine por QR code e recuse pedidos de conexão USB que você não iniciou.
Aparelhos que você não pediu. Não configure nem digite sua frase de recuperação num aparelho que chegou sem você ter comprado, nem num suposto aparelho de reposição oferecido por e-mail, telefone ou mensagem. A Keystone alertou que golpistas podem se passar por ela para oferecer reembolso, troca ou correção de endereço.
Cobo Vault. O aparelho não recebe atualização desde setembro de 2021, e a própria Cobo recomendou transferir os fundos para outra plataforma. Se ainda houver saldo protegido por uma Cobo Vault, o caminho é criar uma carteira nova, com frase nova, num aparelho atual e comprado de canal oficial, e transferir os fundos para ela. Nunca digite a frase de recuperação em sites ou formulários.
Aplicativo Cobo Wallet. Saque tudo antes das 13h de 30 de novembro de 2026, no horário de Brasília, e troque os endereços de recebimento cadastrados em corretoras e pools. Use só o aplicativo oficial: a Cobo diz que nunca pede senha, frase de recuperação ou chave privada e nunca manda instalar outro app para migrar ativos.
Linha do tempo
Agosto de 2017 · F2Pool é invadida e mais de 8 mil ETH são roubados da conta de Discus Fish, episódio que motiva a criação da Cobo Vault (TechCrunch).
01/11/2017 · Fundação da Cobo, com Cobo Wallet, Cobo Custody e Cobo Vault (Lixin Liu).
17/10/2018 · Cobo anuncia rodada de US$ 13 milhões e abre a pré-venda da Cobo Vault por US$ 479 (TechCrunch).
2021 · O aplicativo Cobo Wallet fecha para novos cadastros (Cobo).
01/06/2021, terça · Lixin Liu anuncia a saída da equipe e a criação da Keystone, com cupom de 50% para donos da Cobo Vault.
07/09/2021, terça · Cobo anuncia o desligamento da Cobo Vault a partir de 15/09/2021, sem novas atualizações de firmware (Cobo).
22/11/2023, quarta · Relatório final da Keylabs sobre a Keystone 3: falhas de firmware corrigidas e quatro achados de hardware aceitos sem correção (Keylabs).
Março de 2026 · Auditoria conjunta encontra a falha no software de USB do microcontrolador da Keystone 3 Pro.
01/04/2026, quarta · Firmware 2.4.0 corrige a falha, divulgada em julho (Wu Blockchain).
15/10/2026, quinta · Cobo anuncia o fim do aplicativo Cobo Wallet e a taxa de 2% ao mês sobre saldos não sacados.
16/10/2026, sexta, 9h01 · Keystone publica o vídeo da autodestruição; às 18h55, Karpelès aponta o cabo da tela (post).
16/10/2026, 23h43 · Keystone responde que a proteção não impede todos os ataques (post).
20/10/2026, terça · Keystone detecta acesso incomum ao site oficial.
24/10/2026, sábado, 14h59 · Primeiro aviso da Keystone sobre o vazamento; pedidos de exclusão de dados enviados à Shopify (Keystone).
26/10/2026, segunda, 11h02 · Comunicado completo: chave WebAuth roubada, 25.964 clientes e 18.835 aparelhos a destruir (Keystone).
26/10/2026, 20h49 e 21h21 · Karpelès e Nicolas Bacca questionam a chave única de fábrica.
03/11/2026, terça · Prazo previsto pela Keystone para concluir a exclusão de dados na Shopify.
30/11/2026, segunda, 13h · O aplicativo Cobo Wallet deixa de funcionar (0h de 1º/12 em Singapura).
01/01/2027, sexta · Primeira cobrança da taxa da Cobo sobre saldos deixados no aplicativo.
Horários de Brasília.
O que ainda falta explicar
• Por que uma cópia da chave privada de autenticação estava ao alcance de quem invadiu o site, e se ela é a mesma em todos os aparelhos fabricados até agora.
• Quantos aparelhos foram entregues depois de 20 de outubro e quantos clientes estão no Brasil.
• Se as revisões da Keystone 3 Pro feitas depois de 2023 adotaram as recomendações da Keylabs para a tela e a caixa, como vedação melhor, sensor de luz e sinal de proteção ativo.
• Que suporte, se houver algum, a Keystone ou a Cobo oferecem hoje a quem ainda tem uma Cobo Vault.
• Quantos usuários do aplicativo Cobo Wallet ainda têm saldo e quanto a Cobo espera arrecadar com a taxa.
Transparência
O KriptoHoje pertence ao mesmo grupo da KriptoBR, revenda oficial de carteiras de hardware no Brasil desde 2017. A KriptoBR não vende Keystone e, desde o fim da Cobo Vault em 2021, tem reservas sobre a marca. A empresa comentou o caso em lives e no Instagram ao longo dos anos, mas nunca se aprofundou: como não vende o produto, a crítica poderia ser lida como ataque de concorrente. Com os episódios de 2026, o tema passou a afetar diretamente a segurança de quem tem o aparelho, e por isso esta apuração reúne os documentos.
A KriptoBR vende Ledger e Trezor, marcas que também tiveram incidentes em 2026, cobertos pelo portal. Nicolas Bacca, citado nesta matéria, é cofundador da Ledger.
Esta apuração se baseia em documentos públicos: os avisos da Cobo, o texto de Lixin Liu, o relatório da Keylabs, os comunicados da Keystone, o código-fonte do firmware e posts no X identificados com data e hora. As citações estão em tradução livre e as fotos de perfil de pessoas foram desfocadas.
O espaço segue aberto para a Keystone e para a Cobo. A matéria será atualizada com novas informações das empresas.
Importante: não damos recomendação de investimento. Este conteúdo é jornalístico e informativo. Criptoativos têm alta volatilidade e riscos próprios; avalie seu perfil antes de qualquer decisão.
Carteira de hardware com origem que você consegue rastrear
A KriptoBR, revenda oficial no Brasil desde 2017, compra direto dos fabricantes ou de distribuidores autorizados e informa não ter histórico de invasão ou vazamento de dados de clientes. Conheça as carteiras com garantia e suporte no Brasil.
Conhecer a KriptoBRLeituras relacionadas
• Vazamento Keystone expõe chave que valida carteiras e 25.964 clientes
• Foundation sofre invasão e golpe mira donos da Passport após vazamento da Keystone
• Hack da Ledger: implante, perdas e o que fazer no Brasil
Fontes: Lixin Liu, Leaving Cobo to continue the Cobo Vault legacy (01/06/2021); Cobo, Cobo Vault Offline Notice (07/09/2021); Cobo, Cobo Wallet App Shutdown Notice (15/10/2026); Crypto Briefing; TechCrunch (17/10/2018); CoinGecko; Bitcoin Magazine; Keylabs, relatório da Keystone 3; Wu Blockchain; Keystone sobre a falha USB; Keystone, vídeo da autodestruição; Keystone, comunicado de 26/10/2026; CoinDesk; código do firmware da Keystone 3; posts de Mark Karpelès, Jerry Gensler, Nicolas Bacca e Btcandres.
As notícias que movem o mercado, sem ruído
Um resumo do que realmente importou em cripto e economia, direto no seu e-mail. Sem hype e sem recomendação de investimento.