🔍 Alerta de Segurança
A corretora confirmou a invasão, congelou a conta e devolveu o acesso ao dono. Só não desligou a chave de API que o invasor tinha criado. Vinte e sete minutos depois do fim da trava de saque, o saldo foi embora.
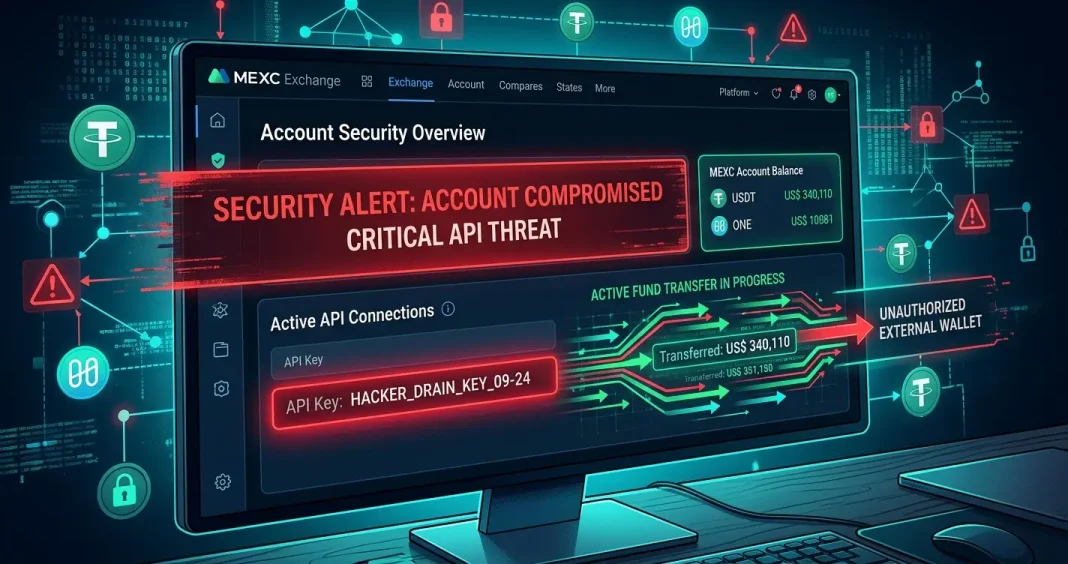
Um usuário da MEXC afirma ter perdido cerca de US$ 340 mil em 13 minutos, na tarde de 26 de setembro de 2026 (horário de Brasília), mesmo depois de a corretora ter reconhecido a invasão da conta e ajudado a recuperá-la. Segundo o relato publicado no X pelo perfil @shuangfei8, o invasor criou uma chave de API enquanto controlava a conta, e essa chave não foi revogada no processo de recuperação. Quando a restrição de saque de 24 horas expirou, seis retiradas levaram 322.110 USDT e 9.133.999 tokens ONE.
Nesta segunda-feira (28), o suporte da MEXC informou que chegou a um acordo com a vítima e que considera o caso encerrado. Os termos não foram divulgados, e a corretora não respondeu publicamente às perguntas técnicas levantadas pelo usuário.
Prejuízo relatado
US$ 340 mil
Estimativa da vítima na data dos saques
Ativos retirados
322.110 USDT
e 9.133.999 ONE, token da rede Harmony
Duração do saque
13 minutos
Seis retiradas, sem novo login no histórico da conta
Tempo após a trava
27 minutos
Entre o fim da restrição de 24 horas e o primeiro saque
Como o invasor entrou
O ataque começou por um pedido de redefinição de segurança, não por uma senha vazada. Na tarde de 24 de setembro, pelo horário de Brasília, a vítima recebeu um e-mail avisando que alguém havia solicitado a troca do e-mail vinculado à conta e a remoção do Google Authenticator. O pedido foi aprovado dez minutos depois.
O usuário afirma que não fez a solicitação e que a foto de documento e o vídeo de verificação enviados não eram dele. A documentação pública da MEXC prevê que, nesse tipo de redefinição, a corretora pode pedir documento de identidade e um vídeo do titular segurando o documento. Segundo capturas de tela divulgadas pela vítima, a própria MEXC reconheceu depois que o material havia passado na checagem inicial. O site chinês TechFlow, que reconstituiu o caso, aponta a suspeita de que o vídeo tenha sido gerado com inteligência artificial.
Com a conta nas mãos, o invasor trocou a senha, vinculou um autenticador próprio e acessou a conta de um endereço IP associado a Jacarta, na Indonésia. Cerca de 83 segundos depois do login, segundo o relato, criou uma chave de API.
Linha do tempo
Horários de Brasília, com o horário de Pequim (usado no relato original) entre parênteses. A diferença é de 11 horas.
24/09, 16h10 (25/09, 03h10). Chega o aviso de pedido para trocar o e-mail da conta e remover o Google Authenticator.
24/09, 16h20 (25/09, 03h20). Pedido aprovado. O invasor troca a senha e vincula um autenticador próprio.
24/09, 18h05 (25/09, 05h05). Uma chave de API é criada na conta.
24/09, 23h55 (25/09, 10h55). A MEXC detecta risco na revisão, congela a conta e restaura o e-mail original.
25/09, 16h45 (26/09, 03h45). A vítima conclui a recuperação: remove o autenticador do invasor, troca a senha e vincula um novo autenticador. Começa a trava de saque de 24 horas.
26/09, 17h12 (27/09, 04h12). Primeiro saque, de 1 USDT, 27 minutos após o fim da trava. Parece um teste.
26/09, 17h12 a 17h25. Mais cinco saques esvaziam a conta: 322.110 USDT e 9.133.999 ONE.
28/09. A vítima publica o relato no X. Horas depois, o perfil de suporte da MEXC diz que houve acordo e que o caso está resolvido.
A credencial que ninguém revogou
O ponto central do caso é a chave de API. Ela funciona como uma credencial paralela: permite que um programa opere e, dependendo das permissões, saque da conta sem passar pela tela de login. Por isso trocar senha e autenticador não basta se as chaves criadas pelo invasor continuam válidas.
A vítima diz que a API não aparecia no histórico de operações de segurança visível para ela e que não recebeu nenhum aviso da criação, já que naquele momento o e-mail da conta já estava sob controle do invasor. Segundo o relato, a MEXC só revelou a existência da chave depois que o dinheiro saiu. O histórico de login não mostra nenhum acesso novo durante os seis saques, o que reforça a hipótese de que tenham partido da API.
Há uma contradição que a MEXC ainda não explicou. Um guia da própria corretora afirma que o congelamento de uma conta invalida todas as chaves de API associadas a ela. Se isso vale, a chave do invasor deveria ter morrido às 23h55 de 24 de setembro. A vítima pergunta exatamente isso: “Essa API perdeu a validade naquele momento?”. E, se perdeu, se voltou a funcionar quando a conta foi restaurada.
Outro dado ajuda a entender o tamanho do estrago. Num comunicado de 2023, a MEXC informou que a lista branca de endereços para saques via API não vem ativada por padrão. Sem ela, uma chave com permissão de saque pode mandar fundos para qualquer carteira.
O que a MEXC disse até agora
As respostas públicas da corretora foram curtas. Segundo o site ChainCatcher, o atendimento disse inicialmente que não conseguia confirmar se as transferências tinham partido do aplicativo, da versão web ou da API, e que encaminhou a questão à área responsável. O TechFlow relata que a MEXC levou o caso ao time de segurança e recomendou que a vítima registrasse ocorrência policial. A plataforma BlockBeats noticiou que a corretora concluiu uma investigação inicial e ofereceu o que chamou de soluções correspondentes.
Nesta segunda, o perfil de suporte da MEXC no X afirmou ter chegado a um acordo com o usuário e descreveu o caso como resolvido integralmente, sem divulgar termos por privacidade. Não está claro se houve reembolso, total ou parcial. Os alertas publicados pela CertiK e pela Lookonchain repercutiram o relato da vítima, mas não estabeleceram de forma independente o método do ataque.
Seguem sem resposta pública as perguntas feitas pela vítima: qual IP criou a API, quais permissões ela tinha, se foi invalidada durante o congelamento e por qual canal saíram os seis saques.
Análise: a falha foi de procedimento, e o KYC por vídeo virou alvo
O caso não envolve invasão da infraestrutura da MEXC nem roubo de carteiras da corretora. Pelo que foi relatado, falharam dois procedimentos. Primeiro, a verificação de identidade aceitou um vídeo que o titular diz não ser seu. Segundo, o roteiro de recuperação conferiu senha, e-mail e autenticador, mas deixou de fora as chaves de API, que dão acesso tão amplo quanto o login.
A primeira falha tem precedente. O TechFlow lembra que, em 2024, um usuário da OKX teve a conta invadida com um vídeo falso gerado a partir de dados vazados. Com ferramentas de troca de rosto cada vez mais baratas, a redefinição de segurança por selfie e vídeo tende a ser a porta mais fraca de qualquer conta em corretora. A segunda falha é mais simples de corrigir e mais difícil de justificar: revogar todas as sessões e chaves ativas deveria ser o primeiro passo depois de qualquer invasão confirmada.
A MEXC chegou oficialmente ao mercado brasileiro em 2025 e é usada por muitos investidores daqui, sobretudo para negociar altcoins. Não é o primeiro questionamento sobre seus controles: em 2025, a corretora devolveu US$ 3,15 milhões que havia congelado de um trader conhecido como The White Whale, depois de uma disputa pública. Em maio de 2026, anunciou a ampliação do seu fundo de proteção a usuários, o Guardian Fund, para US$ 500 milhões.
O que fazer se você tem conta em corretora
Revise agora a lista de chaves de API da sua conta, mesmo que nunca tenha criado uma. Apague as que não reconhece e as que não usa. Se você usa robôs de negociação, crie chaves sem permissão de saque, restritas ao IP do seu servidor, e ative a lista branca de endereços de saque.
Depois de qualquer suspeita de invasão, não pare na troca de senha e de autenticador. Peça à corretora, por escrito, a revogação de todas as sessões e chaves de API e a confirmação de que isso foi feito. Guarde protocolos e capturas de tela.
Sempre que a corretora aceitar, use uma chave de segurança física (padrão FIDO2) no lugar ou além do código de aplicativo, e proteja o e-mail vinculado à conta com o mesmo cuidado. Neste caso, o controle do e-mail foi o que impediu a vítima de receber o aviso da criação da API.
Por fim, trate a corretora como lugar de negociar, não de guardar. Saldo parado em conta de terceiro depende dos procedimentos de terceiro. O que não está sendo negociado pode ficar em autocustódia, numa carteira cujas chaves só você controla.
Procuramos a MEXC para comentário sobre a validade da chave de API durante o congelamento da conta, o canal usado nos saques e os termos do acordo com a vítima. Esta matéria será atualizada se houver resposta.
Fontes
Relato da vítima no X (@shuangfei8) e resposta do suporte da MEXC (@MEXC_CST); reportagens de crypto.news, PANews, ChainCatcher e TechFlow; alertas da CertiK e da Lookonchain; documentação pública da MEXC sobre redefinição de segurança, congelamento de conta e saques via API.
Transparência. O KriptoHoje é um portal editorial mantido pela KriptoBR, revendedora oficial de hardware wallets e chaves de segurança no Brasil. A KriptoBR não tem relação comercial com a MEXC.
Aviso. Este conteúdo é jornalístico e informativo e não constitui recomendação de investimento. Criptoativos são voláteis e envolvem risco de perda do capital.
Chaves que só você controla
Hardware wallets para autocustódia e chaves de segurança FIDO2 para proteger contas em corretoras e e-mail.
Conheça na KriptoBR🔍 VERIFICAÇÕES FEITAS
Ancoragem temporal: todos os fatos ocorreram entre 24 e 28 de setembro de 2026. Horários convertidos de Pequim (UTC+8) para Brasília (UTC-3).
Moeda: valores mantidos em US$ e em unidades de token, como informados pela vítima. Não houve conversão para R$.
Dados voláteis: o total de US$ 340 mil é estimativa da vítima na data dos saques e varia com o preço do ONE.
Atribuição: o fio original no X foi cruzado com quatro veículos que o reproduziram. O relato não foi verificado de forma independente em blockchain pelo KriptoHoje, e a MEXC não confirmou o método do ataque.
As notícias que movem o mercado, sem ruído
Um resumo do que realmente importou em cripto e economia, direto no seu e-mail. Sem hype e sem recomendação de investimento.