🔍 Apuração · Segurança
Um script de um fornecedor externo, carregado dentro do próprio site da Polymarket, passou a vender as posições de quem estava conectado e a enviar o dinheiro para o atacante. Em cerca de uma hora, centenas de contas foram esvaziadas. A plataforma travou as negociações, diz ter corrigido o problema e promete ressarcir todos. O KriptoHoje reúne o que se sabe, os números que ainda não batem, o caso do trader que diz ter perdido US$ 800 mil e o histórico de incidentes da plataforma.
Por Marcio Fagundes · 29/10/2026, 16h47 · Matéria viva: será atualizada conforme a Polymarket e os analistas divulgarem novas informações. Horários de Brasília.
Na tarde desta quinta-feira, 29 de outubro de 2026, usuários da Polymarket, a maior plataforma de mercados de previsão do mundo, começaram a ver ordens de venda que não tinham feito. As posições eram vendidas em sequência, a preços cada vez piores, e o saldo saía da conta em seguida. Às 15h05, a empresa colocou a bolsa em modo “só cancelamento” e suspendeu o relayer, o serviço que leva as transações assinadas para a blockchain. Às 15h33, confirmou que um de seus fornecedores externos foi comprometido.
O hack da Polymarket não atingiu os contratos da plataforma nem exigiu que a vítima clicasse em link falso. Segundo a análise publicada pela Hudson Rock, empresa de inteligência em cibersegurança, o código malicioso vinha de um script de monitoramento de desempenho da DebugBear, um serviço legítimo que o site da Polymarket carregava. Quem estivesse com a sessão aberta tinha a conta usada contra si mesmo. A Polymarket não confirmou o nome do fornecedor.
As estimativas de prejuízo variam de US$ 2,65 milhões a US$ 3,46 milhões, e de mais de 700 a 995 contas atingidas, conforme quem conta e o que entra na conta. A empresa não divulgou números próprios. Prometeu que todos os afetados serão ressarcidos e retomou as negociações às 16h.
Em resumo
• 29/10, a partir das 14h05: contas da Polymarket têm posições vendidas e saldos desviados sem ação dos donos, segundo analistas que acompanharam a carteira do atacante.
• 15h05: a plataforma entra em modo “só cancelamento” e pausa o relayer. Às 15h33, atribui o ataque a um fornecedor externo comprometido e diz que vai ressarcir todos os afetados.
• Causa apontada por pesquisadores: um script da DebugBear, serviço de medição de desempenho, servia código que vendia posições e transferia o dinheiro. A Polymarket não confirmou o nome.
• Números em disputa: 995 contas e US$ 2,65 milhões (Conor Grogan) ou mais de 700 usuários e US$ 3,46 milhões (Bubblemaps). A diferença passa pelos US$ 750 mil do trader Car.
• Histórico: é o quarto incidente com desvio de dinheiro na plataforma internacional desde dezembro de 2025 e o terceiro atribuído a um fornecedor externo, o segundo em quatro meses.
995 contas
drenadas, com US$ 2.654.211,42 desviados, na contagem de Conor Grogan às 15h23. As duas maiores perdas: US$ 341 mil e US$ 307 mil.
US$ 3,46 mi
no relatório da Bubblemaps às 16h27, com 712 carteiras de depósito. O total inclui US$ 750 mil que o trader Car diz ter transferido ele mesmo.
1 hora
entre a primeira entrada de dinheiro na carteira do atacante (14h05, segundo StarPlatinum) e o travamento da bolsa (15h05). A negociação voltou às 16h.
4º incidente
com desvio de fundos na Polymarket internacional desde dezembro de 2025. Em junho, outro fornecedor externo comprometido levou cerca de US$ 3 milhões.
A tarde em que as vendas começaram sozinhas
Os primeiros relatos de contas esvaziadas apareceram por volta das 14h30, segundo a BNO News. Na descrição de quem perdeu dinheiro, o padrão era o mesmo: todas as posições abertas eram vendidas de uma vez, sem que o dono tivesse dado a ordem, e o saldo desaparecia logo depois. O perfil StarPlatinum, que acompanhou a carteira que recebia o dinheiro, registrou a primeira entrada às 14h05, US$ 412 mil acumulados às 14h25, US$ 2,02 milhões às 14h50 e o pico de US$ 2,68 milhões às 15h05. São estimativas de um perfil de rede social, sem confirmação da Polymarket.
Às 14h45, o trader conhecido como Car, que se apresenta no X como profissional da Polymarket, publicou o alerta que espalhou o caso: tinha acabado de perder US$ 800 mil, um amigo tinha perdido US$ 600 mil, e a recomendação era não mexer no site. Às 15h12, em outro post, contou que tinha dez anos de mercado cripto e que seguia todas as precauções conhecidas: não baixa arquivos, não atende ligação de desconhecidos, não clica em links, não conecta a carteira a nada e separa em aparelhos diferentes o uso pessoal, o desenvolvimento e as negociações. Os dois posts foram apagados mais tarde. O KriptoHoje leu ambos no original antes da exclusão, e o texto também ficou registrado nas reportagens do Decrypt e do crypto.news.
A lista de cuidados de Car ajuda a entender o ataque. Nenhuma daquelas precauções servia de barreira, porque o código malicioso não chegou por e-mail nem por link: rodava dentro do site oficial, no endereço certo, com o cadeado do navegador fechado.
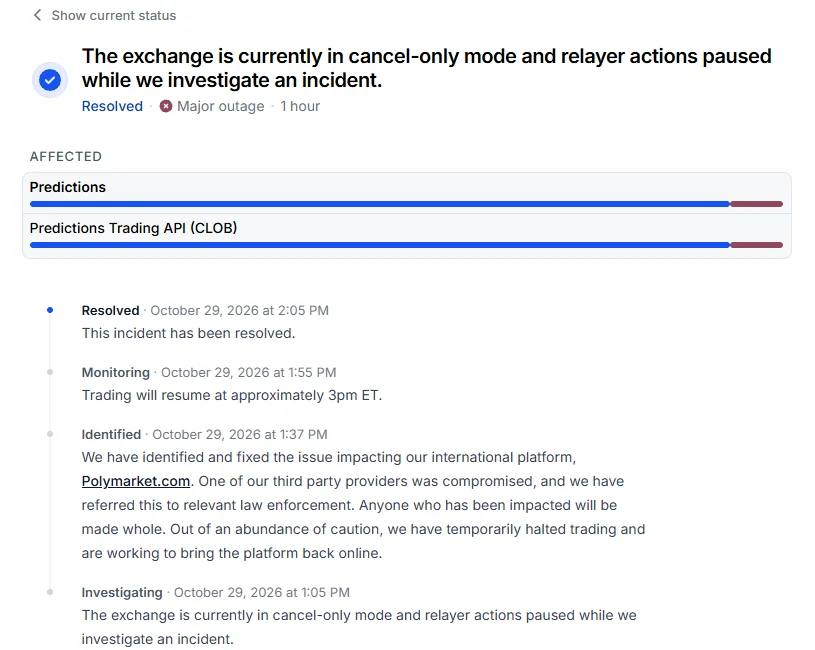
Reprodução/status.polymarket.com, consultada em 29/10/2026, 16h45 (horário de Brasília).
A primeira reação pública da empresa veio às 15h06, pela conta Polymarket Status no X, e foi detalhada às 15h07: dava para cancelar ordens, mas nenhuma ordem ou negociação nova era processada, e o relayer ficaria parado durante a investigação. Na Polymarket, o relayer é a peça que recebe as transações assinadas pelo usuário e as envia para a rede Polygon, pagando a taxa. Parar o relayer, na prática, fechou a porta de saída do dinheiro.
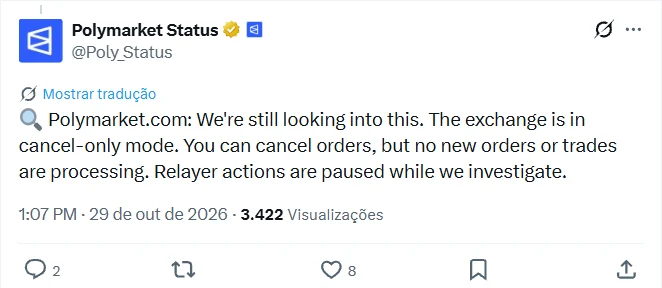
Reprodução/X, @Poly_Status, 29/10/2026, 15h07 (horário de Brasília). O X mostra o horário local de quem acessa; o print foi feito de Chicago.
O que a Polymarket confirmou
Às 15h33, a conta Polymarket Traders, que tem o selo da empresa no X, publicou o comunicado principal. A Polymarket disse ter identificado e corrigido um problema na plataforma internacional, o polymarket.com, causado pelo comprometimento de um de seus fornecedores externos, e que levou o caso às autoridades policiais. Prometeu, em tradução livre, que “todos os que foram afetados serão ressarcidos integralmente”. Por precaução, manteve a negociação suspensa. O mesmo texto entrou na página de status às 15h37.
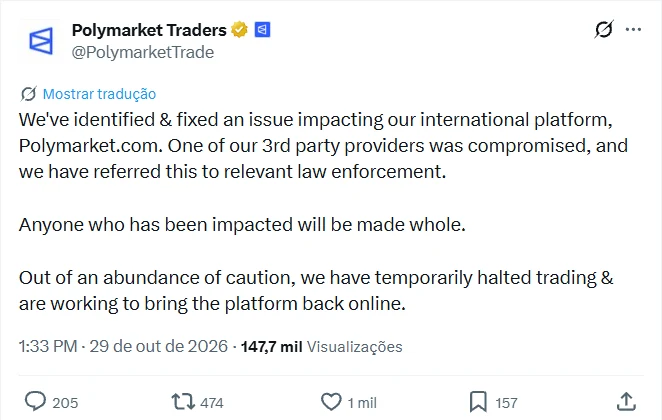
Reprodução/X, @PolymarketTrade, 29/10/2026, 15h33 (horário de Brasília).
Às 15h54, a mesma conta avisou que a plataforma estava voltando e que a negociação seria retomada por volta das 15h no horário de Nova York, 16h em Brasília. A BNO News registrou a retomada nesse horário, e a página de status marcou o incidente como resolvido às 16h05. Do travamento à volta, foram 55 minutos.
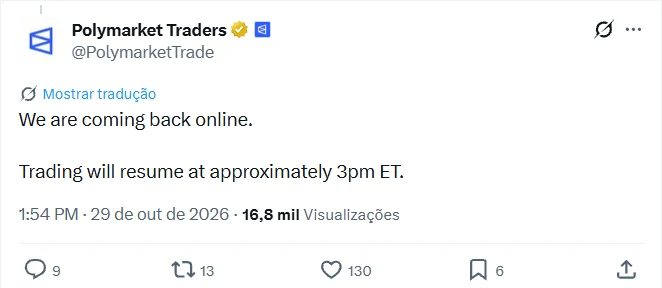
Reprodução/X, @PolymarketTrade, 29/10/2026, 15h54 (horário de Brasília).
O comunicado deixa várias perguntas sem resposta: qual fornecedor foi comprometido, desde quando o código malicioso estava no site, quantas contas foram atingidas, quanto foi levado, como e quando o ressarcimento será feito. A conta principal da empresa, @Polymarket, seguiu publicando as notícias e cotações de sempre durante a tarde e não tinha comentado o ataque até as 16h30. O comunicado também fala apenas na plataforma internacional; a bolsa da Polymarket nos Estados Unidos, que funciona separada e sob regras da CFTC, não aparece entre os serviços afetados.
Como o ataque funcionava, segundo a Hudson Rock
A explicação técnica mais detalhada até agora é da Hudson Rock, publicada no blog Infostealers. A empresa analisou um arquivo JavaScript hospedado na rede de distribuição da DebugBear, um serviço que mede a velocidade de carregamento de páginas para os sites que o contratam. Um script desse tipo deveria apenas cronometrar o site. O arquivo analisado, de 15.187 bytes, fazia outra coisa.
Pela descrição da Hudson Rock, o código seguia estes passos dentro da página da Polymarket:
1. Lia a sessão já aberta. Buscava no armazenamento do navegador os dados de login da Polymarket, o endereço da carteira do usuário e as chaves da API de negociação, e identificava se a conta era de carteira própria ou criada por e-mail.
2. Pegava o cliente de negociação do próprio site. Procurava, dentro da aplicação, o componente que envia ordens e o componente que assina, para usá-los como se fosse o dono da conta.
3. Avaliava a carteira. Consultava saldos e posições e calculava o valor total. Também conferia o bloqueio geográfico da Polymarket e parava se o visitante estivesse em região bloqueada.
4. Vendia ou transferia. Em contas de carteira própria, montava a transferência das posições em lote. Em contas criadas por e-mail, colocava ordens de venda a preços cada vez mais agressivos. Um usuário citado pela BNO News descreveu a sequência: primeiro 3% abaixo do mercado, depois pela metade do preço, depois pelo menor preço possível.
5. Mandava o dinheiro para o atacante. Pedia as assinaturas, enviava as transações ao relayer da Polymarket e convertia o saldo, com uma transferência direta como alternativa. O endereço de destino padrão gravado no código é o mesmo que os analistas identificaram como carteira do atacante: 0x3F99139F1C5854bb628c2e576Aaf638e99dFfc18.
6. Reportava o resultado. Enviava a servidores com o domínio da DebugBear o endereço da carteira, o IP, o país, o sistema operacional, o valor da carteira e o resultado de cada tentativa.
A Hudson Rock diz não ter encontrado no código uma rotina que enviasse senha, frase de recuperação ou chave privada para fora. O ataque não precisava disso: usava a sessão que o próprio usuário tinha aberto.
O indício mais forte de que o script estava mesmo no site veio do código publicado pela própria Polymarket. A Hudson Rock encontrou, num arquivo de produção do site, o registro de uma alteração com a mensagem “remove debugbear rum script” (remove o script de monitoramento da DebugBear), com horário de compilação de 14h59. Às 15h12, a página inicial da Polymarket já não citava a DebugBear. O arquivo malicioso, porém, continuava disponível no endereço da DebugBear às 15h12 e às 15h13, com o mesmo conteúdo nas duas consultas.
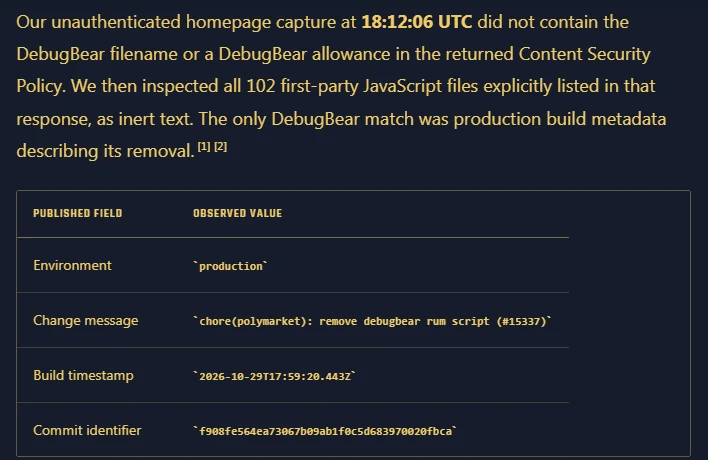
Reprodução/Hudson Rock, Infostealers, consultado em 29/10/2026, 16h40 (horário de Brasília).
A própria Hudson Rock lista o que não conseguiu estabelecer: como o fornecedor foi invadido, desde quando o código malicioso era entregue, quantos usuários foram atingidos e se outros clientes da DebugBear também receberam o arquivo. A DebugBear não se manifestou publicamente até a publicação desta matéria, e a Polymarket não confirmou que o fornecedor citado no comunicado é a DebugBear.
995 contas ou 700? Por que os números não batem
Às 15h23, o analista Conor Grogan, conhecido por rastrear movimentações na blockchain, publicou a primeira contagem: 995 contas drenadas e US$ 2.654.211,42 desviados, com perdas individuais de até US$ 341 mil e US$ 307 mil. Segundo ele, o atacante converteu tudo para POL, a moeda da rede Polygon, provavelmente para evitar que o dinheiro fosse congelado. Stablecoins como o USDC podem ser bloqueadas pela empresa emissora; o POL, não. Dados da Arkham citados pelo The Block e pelo Decrypt mostravam a carteira do atacante com cerca de US$ 2,65 milhões em POL, depois de várias conversões de USDC.e para POL feitas pelo serviço Relay.
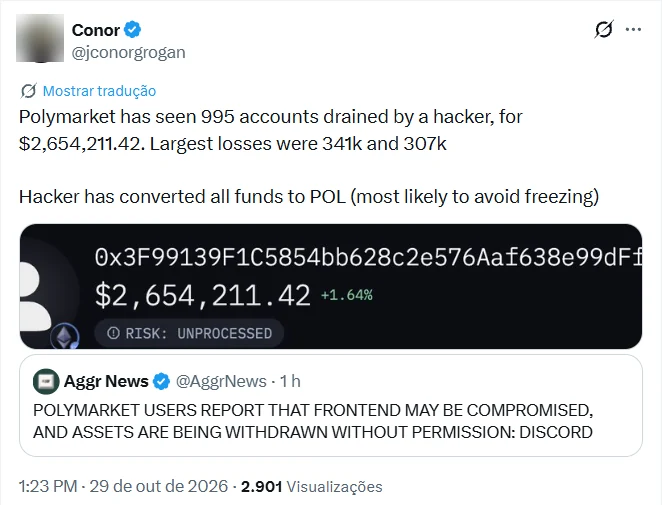
Reprodução/X, @jconorgrogan, 29/10/2026, 15h23 (horário de Brasília). Foto de perfil desfocada.
Às 16h27, a Bubblemaps, empresa de análise de blockchain, publicou um relatório com números maiores: mais de 700 usuários drenados e US$ 3,46 milhões levados. O gráfico que acompanha o post mostra 712 carteiras de depósito da Polymarket enviando US$ 2,71 milhões, pelo Relay, para a carteira do atacante, que depois espalhou o dinheiro por outros endereços (US$ 1,7 milhão, US$ 523 mil e US$ 393 mil, parte deles levada para a rede Ethereum).
A diferença entre US$ 2,7 milhões e US$ 3,46 milhões está quase toda num único item. A Bubblemaps conta US$ 750 mil que saíram da conta de Car para outra conta dentro da Polymarket e marca o destino como “Atacante 2”, com ponto de interrogação. Car conta outra história. Às 16h02, escreveu que conseguiu salvar cerca de US$ 700 mil porque, ao ver as vendas que não tinha feito, transferiu todo o dinheiro para a conta de um amigo com quem opera robôs de negociação. Segundo ele, a própria Polymarket disse que esse dinheiro está seguro, e outros US$ 100 mil que ficaram na conta também foram preservados. Se a versão de Car estiver certa, o desvio total fica perto de US$ 2,7 milhões, em linha com Grogan e com a Arkham. A conta é do KriptoHoje, e a Polymarket não comentou nenhum dos números.
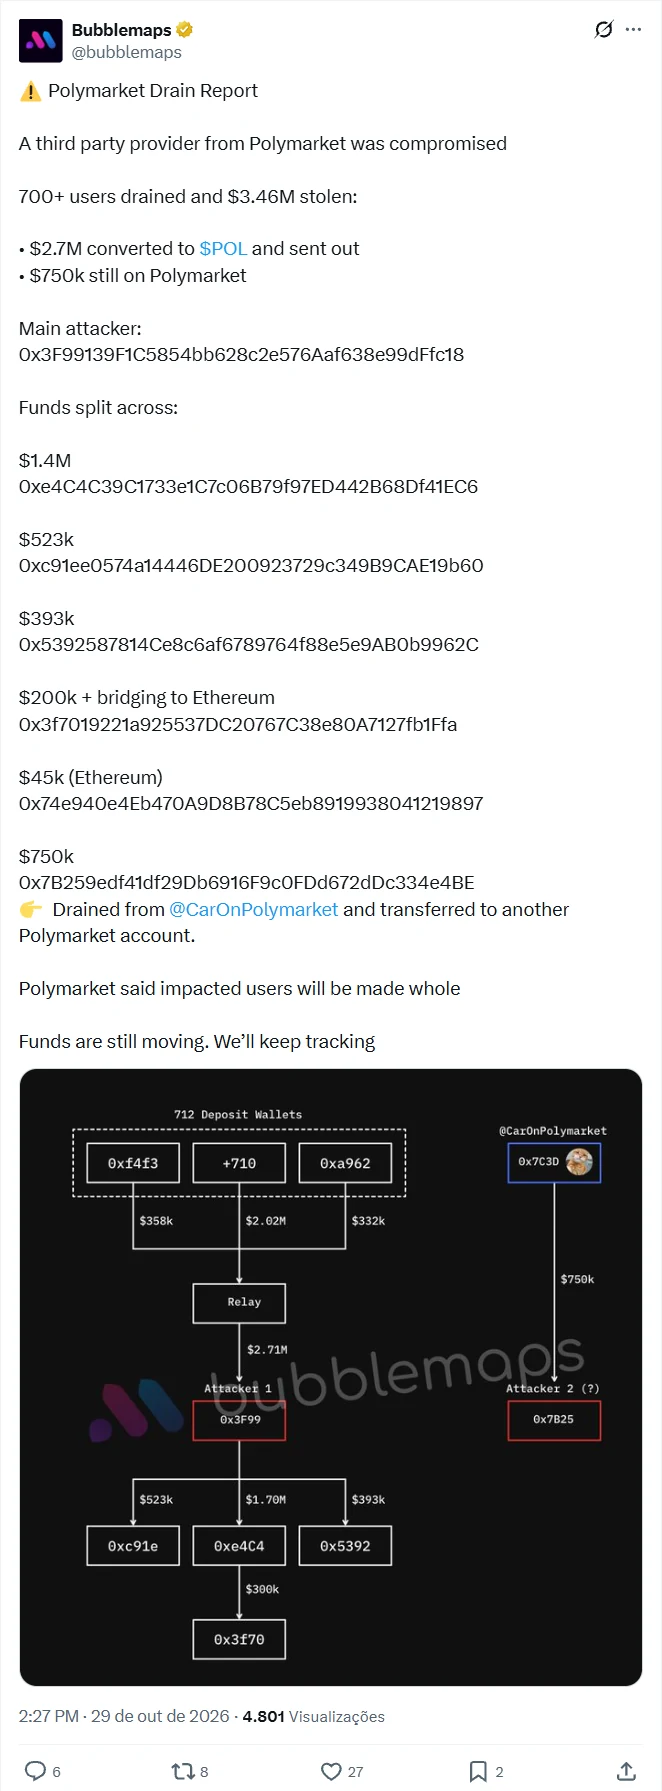
Reprodução/X, @bubblemaps, 29/10/2026, 16h27 (horário de Brasília).
O caso do trader que perdeu US$ 800 mil (e diz ter salvado quase tudo)
Car virou o rosto do ataque porque foi o primeiro a falar e porque os valores eram altos. O relato dele mudou ao longo da tarde. Às 14h45, disse ter perdido US$ 800 mil. Às 16h02, num post editado em seguida, contou que negociava pelo celular quando viu vendas grandes que não tinha feito, e que reagiu tirando o dinheiro da conta na hora. Agradeceu à equipe da Polymarket por, segundo ele, travar a negociação no site e “congelar” a conta dele em cerca de um minuto, o que teria impedido o atacante de sacar. Em tradução livre, resumiu a experiência assim: “ver sua carteira sendo drenada ao vivo é a pior sensação”.
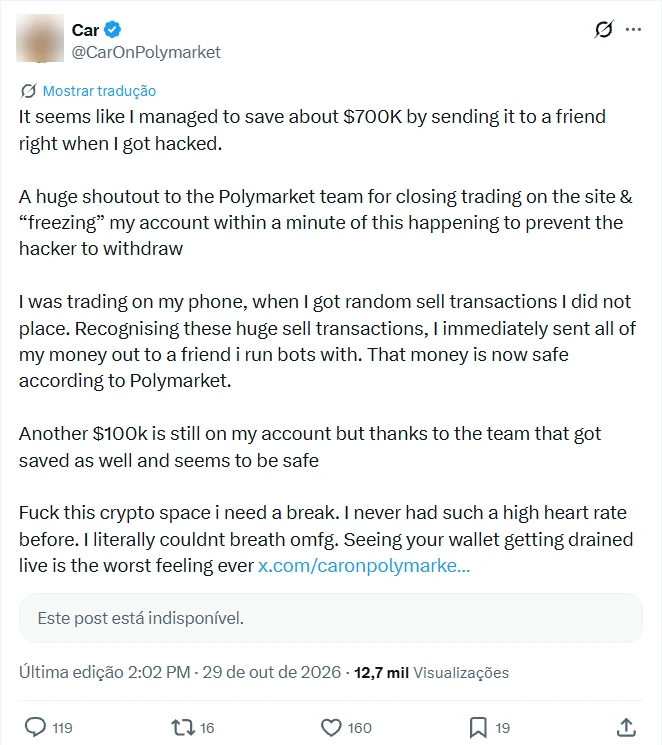
Reprodução/X, @CarOnPolymarket, 29/10/2026, 16h02 (horário de Brasília), post editado. Foto de perfil desfocada.
Duas observações sobre esse relato. A primeira: as posições de Car foram vendidas pelo script a preços que ele não escolheu, então o valor que sobrou não é necessariamente o valor que ele tinha antes do ataque. A segunda: a Bubblemaps tratou a transferência de US$ 750 mil como possível segundo destino do atacante, enquanto Car diz que foi ele quem mandou o dinheiro para um amigo. Só a Polymarket, que vê as contas por dentro, pode esclarecer. O KriptoHoje não conseguiu confirmar de forma independente nem a perda nem o valor salvo.
Por que a vítima não precisou clicar em nada
Sites modernos carregam dezenas de scripts de outras empresas: medição de audiência, testes de desempenho, chat de atendimento, mapas de calor. Cada um roda com os mesmos poderes do código do próprio site. Se o fornecedor é invadido e troca o arquivo, o site passa a entregar o código do atacante a todos os visitantes, sem alterar nada no próprio servidor. É o que os especialistas chamam de ataque à cadeia de suprimentos.
No caso de uma plataforma que guarda dinheiro e aceita ordens com um clique, o efeito é direto. O script não precisava roubar a senha nem a frase de recuperação: bastava usar a sessão aberta para vender e transferir. Por isso a conta de Car foi atingida mesmo com todas as precauções que ele descreveu. Os cuidados que protegem contra golpe por link ou por ligação não protegem contra código malicioso servido pelo endereço oficial.
Na avaliação do KriptoHoje, o caso mostra também o outro lado da moeda: a Polymarket conseguiu conter o estrago porque controla o relayer por onde passam as transações. Pausar esse serviço interrompeu a saída do dinheiro em minutos. A mesma centralização que permitiu o freio é a que faz do site um ponto único de falha.
De novo um fornecedor: o histórico de incidentes da Polymarket
O ataque desta quinta é o segundo em quatro meses atribuído pela Polymarket a um fornecedor externo, e o quarto episódio com desvio de dinheiro na plataforma internacional desde dezembro de 2025. Três dos quatro foram atribuídos a terceiros.
Dezembro de 2025: o provedor de login
Na terça-feira, 23 de dezembro de 2025, a Polymarket reconheceu no Discord que um problema de segurança tinha afetado “um pequeno número de usuários” e atribuiu a falha a um provedor externo de autenticação, sem dizer qual. Usuários que relataram contas zeradas, mesmo com verificação em duas etapas no e-mail, apontaram a Magic Labs, serviço que cria carteiras a partir de login por e-mail, segundo o The Block e o CoinDesk. A empresa não divulgou número de vítimas nem valores. O Cointelegraph lembrou que, no fim de 2024, outros usuários já tinham tido contas esvaziadas depois de entrar com a conta Google.
Maio de 2026: a carteira de recompensas
Na sexta-feira, 22 de maio de 2026, o investigador ZachXBT alertou para saídas de mais de US$ 520 mil de endereços ligados à infraestrutura da Polymarket na Polygon. A Bubblemaps estimou depois cerca de US$ 700 mil, espalhados por 16 endereços. A Polymarket atribuiu o caso ao comprometimento da chave privada de uma carteira usada para abastecer o pagamento de recompensas e disse que fundos de usuários e resultados de mercados não foram afetados, segundo o Decrypt.
Junho de 2026: o primeiro script de fornecedor
Na quinta-feira, 25 de junho de 2026, a Polymarket informou que um fornecedor externo comprometido tinha injetado um script malicioso no site para parte dos usuários. Prometeu ressarcimento integral e disse ter removido a dependência afetada, sem nomear o fornecedor. As estimativas foram de US$ 2,94 milhões em pelo menos 11 carteiras (Specter), menos de 15 contas e cerca de US$ 3 milhões (Bubblemaps) e US$ 3,1 milhões (AMLBot, em 27/06). Naquele caso, o código induzia o usuário a assinar transações fraudulentas. Não há informação pública de que o fornecedor de junho e o de outubro sejam o mesmo.
Julho de 2026: a falha no cadastro da Polymarket US
Fora da plataforma internacional, quase 500 usuários da Polymarket US, a bolsa americana regulada, foram atingidos no fim de julho de 2026 por uma falha no cadastro: quem tentava abrir conta com dados pessoais de um cliente existente caía no perfil dele, com acesso a cartões e contas bancárias vinculados. O caso foi revelado pelo The Wall Street Journal em setembro, segundo o Gizmodo, e a empresa disse ao jornal que cobriria as perdas.
Outubro de 2026: o mercado de previsões na mira
Dois dias antes do ataque à Polymarket, na terça-feira, 27 de outubro, a concorrente Predict.fun confirmou transferências não autorizadas de contas de usuários, possivelmente ligadas a um site externo de documentação comprometido, e também prometeu reembolso, como o KriptoHoje noticiou.
E no Brasil?
A Polymarket não tem autorização para operar no Brasil. Em 24 de abril de 2026, o Ministério da Fazenda anunciou o bloqueio da plataforma e de outros sites de mercados de previsão por oferecerem apostas fora das regras do país, inclusive sobre eleições. Reportagens publicadas desde então mostram que o site continua sendo acessado por brasileiros, inclusive por VPN.
Não há dado público sobre brasileiros entre as vítimas desta quinta. Pela análise da Hudson Rock, o script consultava o bloqueio geográfico da própria Polymarket e parava quando o visitante estava em região bloqueada, mas não se sabe como essa checagem tratava acessos do Brasil, com ou sem VPN. Para quem usa a plataforma daqui, vale o alerta prático: não há órgão brasileiro supervisionando a Polymarket, e o ressarcimento prometido depende apenas da própria empresa.
O que fazer se você usa a Polymarket
As orientações abaixo são do KriptoHoje, com base no que foi publicado até agora.
• Confira o histórico de atividade e as posições da conta. Vendas e transferências que você não fez na tarde de 29/10 indicam que a conta foi atingida. A janela exata do ataque ainda não foi divulgada.
• Use apenas os canais oficiais da Polymarket para tratar do ressarcimento. Depois de todo ataque com promessa de reembolso, aparecem perfis falsos de “suporte” e sites de “recuperação de fundos” pedindo frase de recuperação ou depósito. Ninguém legítimo pede isso.
• Por precaução, encerre a sessão e entre de novo. Quem usa robôs de negociação com chaves da API pode gerar chaves novas, já que o script lia essas chaves no navegador, embora a Hudson Rock não tenha encontrado o envio delas para fora.
• Não deixe na plataforma mais do que vai usar. O ataque só levou o que estava dentro das contas.
• Desconfie de qualquer pedido de assinatura que você não iniciou, em qualquer site, mesmo no endereço certo.
O que ainda falta explicar
• Qual fornecedor foi comprometido. A Polymarket não confirmou a DebugBear, e a DebugBear não se manifestou.
• Desde quando o código malicioso estava no site e quantos visitantes o receberam.
• O número oficial de contas atingidas e o valor total desviado.
• Como e em quanto tempo será feito o ressarcimento, e se ele cobre a diferença entre o preço de mercado e o preço das vendas forçadas.
• Se o fornecedor de junho é o mesmo de outubro, e o que mudou na Polymarket depois do primeiro ataque.
• Se outros sites que usam o mesmo fornecedor também receberam o arquivo malicioso.
Linha do tempo
23/12/2025 · Polymarket admite no Discord falha em provedor externo de login; usuários apontam a Magic Labs.
22/05/2026 · Chave de carteira de recompensas é comprometida; cerca de US$ 700 mil saem, segundo a Bubblemaps.
25/06/2026 · Script de fornecedor externo leva cerca de US$ 3 milhões de menos de 15 contas; Polymarket promete reembolso.
Fim de julho de 2026 · Falha no cadastro atinge quase 500 usuários da Polymarket US (revelado em setembro pelo WSJ).
27/10/2026 · A concorrente Predict.fun confirma desvio de fundos de usuários.
29/10/2026, 14h05 · Primeira entrada de dinheiro na carteira do atacante, segundo StarPlatinum.
14h30 · Primeiros relatos de contas esvaziadas, segundo a BNO News.
14h45 · Car diz ter perdido US$ 800 mil e que um amigo perdeu US$ 600 mil (post apagado depois).
14h59 · Horário de compilação da versão do site que remove o script da DebugBear, segundo a Hudson Rock.
15h05 · Bolsa em modo “só cancelamento” e relayer pausado. Posts da Polymarket Status às 15h06 e 15h07.
15h12 · Car lista as precauções que seguia (post apagado depois). Às 15h12 e 15h13, a Hudson Rock baixa o arquivo malicioso do endereço da DebugBear.
15h23 · Conor Grogan conta 995 contas e US$ 2.654.211,42.
15h33 · Polymarket atribui o ataque a fornecedor externo e promete ressarcir todos. Página de status atualizada às 15h37.
15h54 · Polymarket anuncia a volta da negociação por volta das 16h.
16h00 · Negociação retomada, segundo a BNO News.
16h02 · Car diz ter salvado cerca de US$ 700 mil ao transferir o saldo para um amigo.
16h05 · Página de status marca o incidente como resolvido.
16h27 · Bubblemaps publica relatório: mais de 700 usuários e US$ 3,46 milhões, incluindo os US$ 750 mil da conta de Car.
Horários de Brasília. Os do dia 29/10/2026 foram convertidos a partir do identificador de cada post no X, da página de status (que exibe o horário de quem acessa) e dos horários em UTC informados pelas fontes.
Transparência
O KriptoHoje pertence ao mesmo grupo da KriptoBR, revenda oficial de carteiras de hardware no Brasil desde 2017. A KriptoBR não é corretora nem plataforma de apostas, não custodia criptomoedas de clientes e não tem relação comercial com a Polymarket, a DebugBear nem com as demais empresas citadas.
Os posts no X e a página de status foram lidos no original e traduzidos pelo KriptoHoje; as legendas trazem tradução ou paráfrase em português. Os dois primeiros posts de Car foram lidos antes de serem apagados. Os números de contas atingidas e de valores desviados são de analistas independentes e não foram confirmados pela Polymarket; a soma que reconcilia as estimativas é do KriptoHoje. Fotos de perfil de pessoas foram desfocadas nos prints.
O espaço segue aberto para a Polymarket e para a DebugBear. A matéria será atualizada com novas informações das empresas.
Dinheiro parado em plataforma depende do site
O ataque desta quinta usou sessões abertas no navegador. Para o que não está em uso, a autocustódia com carteira de hardware mantém as chaves fora do computador e pede confirmação no próprio aparelho a cada assinatura. A KriptoBR, revenda oficial de Trezor, Ledger e SecuX no Brasil desde 2017, entrega com garantia, suporte em português e curso de configuração.
Importante: não damos recomendação de investimento nem de apostas. Este conteúdo é jornalístico e informativo. Criptoativos têm alta volatilidade e riscos próprios; avalie seu perfil antes de qualquer decisão.
Leituras relacionadas
• Predict Fun: usuários perdem dinheiro em ataque de drenagem
• Vazamento da Coinbase: o que a Amplitude expôs e o histórico de incidentes da corretora
• Foundation sofre invasão e golpe mira donos da Passport após vazamento da Keystone
• Carteira Keystone: da Cobo Vault descontinuada à chave roubada em 2026
• MetaMask confirma incidente de segurança e retira validadores
• Hack da Ledger: implante, perdas e o que fazer no Brasil
Fontes: Polymarket Status no X (15h06 e 15h07); Polymarket Traders no X (15h33 e 15h54); página de status da Polymarket (consultada às 16h45); Car no X (14h45 e 15h12, apagados; 16h02); Conor Grogan no X (15h23); Bubblemaps no X (16h27); StarPlatinum no X (15h15); Hudson Rock, Infostealers (29/10/2026); The Block (29/10/2026); Decrypt (29/10/2026); crypto.news (29/10/2026); BNO News (29/10/2026); The Block (24/12/2025); Cointelegraph (25/12/2025); Decrypt (22/05/2026); Decrypt (25/06/2026); CoinDesk (27/06/2026); Gizmodo (20/09/2026); El Financiero (24/04/2026); BNLData (11/09/2026).
As notícias que movem o mercado, sem ruído
Um resumo do que realmente importou em cripto e economia, direto no seu e-mail. Sem hype e sem recomendação de investimento.