O Departamento de Justiça dos EUA diz que o esquema FaceStealer, ligado à Coreia do Norte, usa gravações de webcam e deepfakes de IA em reuniões falsas para instalar malware e esvaziar carteiras.
Atualização de 13/11/2026, 15h02
Segundo a RSS Feed, o Departamento de Justiça dos EUA desmontou a infraestrutura em nuvem usada pelo FaceStealer, e o FBI publicou um relatório com a mecânica do golpe, orientações de proteção e recomendações para vítimas. A fonte acrescenta que os invasores vasculhavam listas de contatos, redes sociais e aplicativos de mensagem das vítimas para escolher os próximos alvos. O departamento também citou outros nomes ligados ao esquema, como UNC1069, Dangerous Password, CryptoCore e Stardust Chollima. Fonte: RSS Feed
Hackers da Coreia do Norte roubaram mais de US$ 400 milhões em criptomoedas nos últimos 18 meses com um esquema de engenharia social baseado em gravações secretas e deepfakes. A informação é do Departamento de Justiça dos EUA (DOJ), que anunciou na quinta-feira a apreensão da infraestrutura da operação, conforme relata a Portal do Bitcoin.
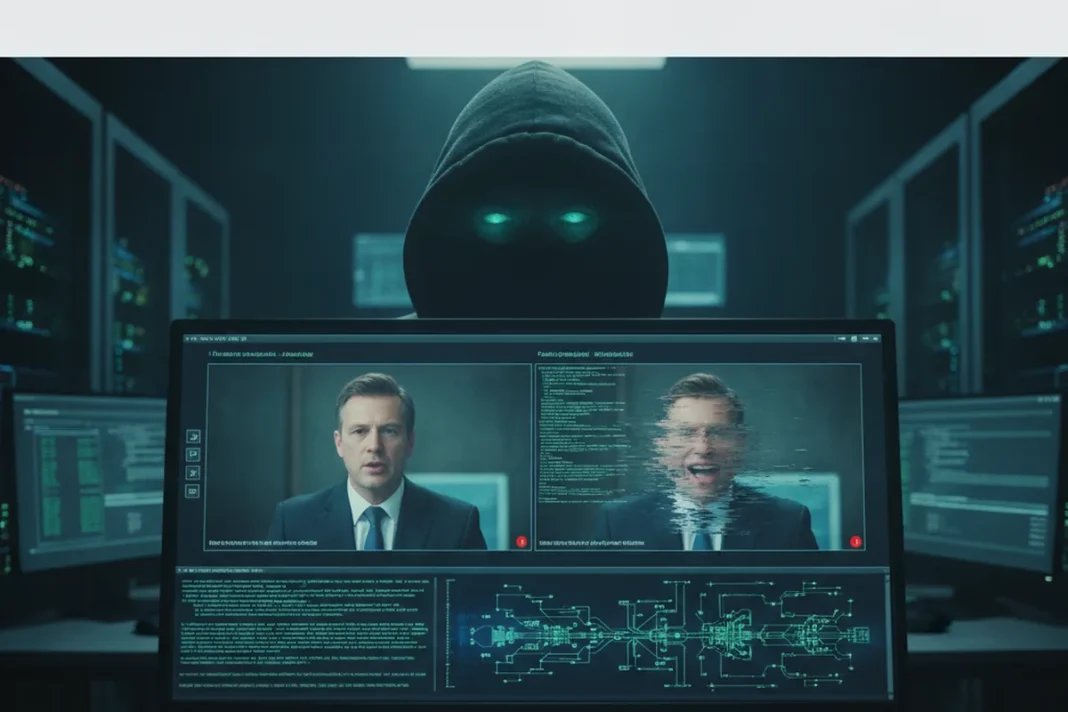
O FBI batizou o golpe de FaceStealer. Ele transforma videoconferências em armadilhas para quem trabalha com cripto e áreas afins.
Como funciona o golpe das videochamadas falsas
Segundo a Portal do Bitcoin, os criminosos atraem as vítimas para reuniões usando contas roubadas de outras vítimas. Na chamada, exibem gravações de webcam de contatos de confiança para simular a presença deles.
O grupo também produz vídeos deepfake de figuras conhecidas do setor, com inteligência artificial, para deixar a farsa mais convincente.
Convite para reunião vindo de uma conta roubada, com gravações de contatos conhecidos ou deepfakes.
Os atacantes alegam, por exemplo, que a vítima não consegue ser ouvida e enviam um link para “corrigir”.
O link instala um programa malicioso que dá acesso a carteiras e a outros sistemas da vítima.
Às vezes os hackers aguardam meses, ou mais de um ano, antes de atacar.
O FBI afirmou ter apreendido, sob mandado federal, mais de 900 gravações de webcam de vítimas do FaceStealer.
Grupos envolvidos e foco em código aberto
O DOJ ligou a operação a grupos norte-coreanos conhecidos por vários nomes, entre eles Sapphire Sleet, BlueNoroff e APT38. O órgão alertou que os hackers miram cada vez mais desenvolvedores de software de código aberto, em aparente tentativa de viabilizar ataques à cadeia de suprimentos.
Atualização sobre o ataque à Binance
O anúncio trouxe novidades sobre o ataque recorde à Binance. O DOJ obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bilhão dos cerca de US$ 6,4 bilhões roubados em 29 de outubro, parte de mais de US$ 2,7 bilhões congelados até agora.
O FBI atribuiu o roubo ao grupo TraderTraitor. Segundo a apuração, o regime lava o dinheiro rapidamente, criando uma nova carteira a cada 25 segundos, aproximadamente. A Coreia do Norte negou envolvimento e chamou a descoberta de provocação política.
Os EUA também sancionaram recentemente 11 pessoas por um esquema de trabalhadores de TI norte-coreanos que movimentou milhões em cripto. As autoridades dizem que seguem tentando rastrear e recuperar os fundos da Binance.
O que isso significa para quem investe no Brasil
O golpe não depende de fronteiras: basta uma chamada de vídeo com alguém que pareça conhecido. Quem atua com cripto, inclusive no Brasil, pode receber convites semelhantes. Desconfiar de pedidos para instalar “correções” durante reuniões é uma precaução básica.
Leia também: como blindar suas criptomoedas contra roubos.
📌 Nota editorial
Os dados vêm do Departamento de Justiça dos EUA, segundo a Portal do Bitcoin, que traduziu material do Decrypt. A Coreia do Norte nega envolvimento no caso da Binance.
Como o golpe se espalhava e o que o FBI publicou
De acordo com a RSS Feed, o esquema crescia a partir de cada novo comprometimento. Os hackers examinavam listas de contatos, redes sociais e aplicativos de mensagem das vítimas e transformavam conexões pessoais e profissionais em novos alvos.
O Departamento de Justiça também associou o FaceStealer a mais nomes de grupos norte-coreanos, entre eles UNC1069, Dangerous Password, CryptoCore e Stardust Chollima, além dos já citados na matéria.
Já o FBI divulgou um relatório com a mecânica do golpe, orientações de proteção e recomendações para quem foi vítima. Segundo o órgão, os esforços para rastrear, congelar e confiscar os valores ligados à Binance continuam.
Importante: não damos recomendação de investimento
Este conteúdo tem caráter exclusivamente informativo e educacional. O KriptoHoje não é consultor de investimentos e não recomenda a compra, venda ou manutenção de qualquer ativo. Investimento em criptoativos envolve risco elevado de perda total.
Proteja suas chaves contra golpes e malware
A KriptoBR, integrante do mesmo grupo do KriptoHoje, é a maior e mais antiga revenda oficial de hardware wallets do mundo. Trezor, Ledger, SecuX, Yubico e Key-ID.
Quase 700 mil clientes atendidos em 32 países. Envio direto do Brasil, garantia no Brasil, suporte técnico em português.
Leituras relacionadas
Hackers norte-coreanos levam US$ 7,61 bi em cripto em 2026Segundo a BitOK, hackers norte-coreanos roubaram US$ 7,61 bilhões em cripto em 2026.
Hack da Binance: entrevista falsa e IA levaram a roubo de US$ 6,3 biRelatório da Binance diz que o roubo de US$ 6,3 bilhões começou com uma ferramenta de IA adulterada
Este conteúdo é de caráter informativo e não constitui recomendação de investimento. Criptomoedas são ativos voláteis; consulte um profissional antes de investir.
As notícias que movem o mercado, sem ruído
Um resumo do que realmente importou em cripto e economia, direto no seu e-mail. Sem hype e sem recomendação de investimento.