🔍 APURAÇÃO KRIPTOHOJE
O ataque começou pela carteira quente Binance 14, no Ethereum, e se espalhou para Bitcoin, Tron, XRP e outras redes. A Binance estima o impacto em cerca de US$ 6,3 bilhões. Primeiro, apontou o notebook invadido de um engenheiro; às 5h47 de sexta, disse ter achado outros pontos de invasão e chamou o ataque de complexo. O FBI atribuiu oficialmente o ataque à Coreia do Norte, à atividade que chama de TraderTraitor, mesma conclusão das empresas de análise TRM Labs e Chainalysis. Cerca de US$ 3 bilhões estão congelados, os saques começaram a voltar em etapas às 3h20 deste domingo (1º), e a primeira fase, com 15 redes, foi concluída às 9h36; outras moedas e redes ficam para as próximas etapas, e a corretora diz ter reservado mais de US$ 6,34 bilhões do próprio caixa para cobrir as perdas. Na Aave, onde o invasor tomou um empréstimo, os mercados congelados por precaução foram reabertos às 10h57 de sexta.
Por Marcio Fagundes | Publicada às 18h15 de 29/10/2026 e atualizada às 13h37 de 01/11/2026 (horário de Brasília). Caso em andamento: esta matéria será atualizada na mesma URL.
Uma das principais carteiras quentes da Binance no Ethereum, rotulada pelos exploradores de blocos como Binance 14, foi esvaziada às 17h24 desta quinta-feira (29), em uma única transação que levou cerca de US$ 2,5 bilhões em ether e outros 63 tokens para um endereço sem histórico. A suspeita de hack da Binance ganhou força porque a conta que executou a transação recebeu seu combustível do Tornado Cash, um misturador de criptomoedas, e porque o destino começou a trocar e espalhar os valores em minutos. Às 18h05, a Tether já havia bloqueado US$ 975 milhões em USDT parados no endereço. Às 18h15, o fundador Changpeng Zhao (CZ) disse que o caso parece um hack e que os fundos dos usuários estão seguros; às 18h24, a Binance afirmou que investiga um possível problema de segurança.
Atualização de 01/11/2026, 13h37
A Binance divulgou às 13h12 um balanço do primeiro dia de saques (post). Entre 3h e 12h30 de Brasília, saíram US$ 4,649 bilhões em saques e entraram US$ 1,01 bilhão em depósitos, uma saída líquida de cerca de US$ 3,64 bilhões. Segundo a corretora, isso equivale a 2,1% dos US$ 171 bilhões em ativos sob gestão registrados na prova de reservas de 28/10. A Binance diz que, depois do pico inicial, os saques diminuíram e estão se estabilizando.
A empresa também informou que o relatório da nova prova de reservas, com a fotografia tirada às 21h de 30/10 (horário de Brasília) e o cálculo por prova de conhecimento zero, deve ser publicado nesta segunda-feira (2) no site da prova de reservas. As demais moedas e redes seguem em teste, e os detalhes da próxima fase de saques serão divulgados assim que possível.
Até a consulta das 13h37, no Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Solana, a carteira do invasor seguia com cerca de 466,7 mil SOL, sem novas saídas desde 11h53.
Atualização de 01/11/2026, 12h33
O dinheiro roubado na rede Solana começou a se mover. A empresa de análise Lookonchain informou às 7h35 deste domingo (1º) que o invasor passou a trocar por bitcoin os cerca de 970,5 mil SOL (US$ 95,9 milhões) levados da Binance nessa rede, usando o serviço de pontes e trocas Relay; segundo ela, cerca de 487 mil SOL tinham sido movimentados em uma hora (post).
O KriptoHoje conferiu no explorador Solscan o endereço apontado, que o próprio Solscan identifica como carteira do invasor e que recebeu os fundos de uma carteira da Binance em 29/10 (Solscan). Por volta das 12h33, ele guardava cerca de 466,7 mil SOL (perto de US$ 44 milhões) e seguia mandando lotes menores, de 1,2 mil a 2,3 mil SOL. A troca por bitcoin pela Relay é informação da Lookonchain e não foi conferida pelo KriptoHoje.
No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados. Até a consulta, a Binance não tinha liberado novas redes de saque depois da primeira fase, nem publicado a prova completa de reservas ou o relatório do incidente.
Atualização de 01/11/2026, 10h26
A primeira fase da volta dos saques foi concluída. Às 9h36, a Binance liberou as três redes que faltavam: Zcash (ZEC), TON (USDT e GRAM) e Sui (SUI) (post). Com isso, as 15 redes anunciadas na madrugada estão abertas. A corretora diz que vai liberar outras moedas e redes em novas etapas, conforme concluir as checagens de segurança, e que vai avisar pelos canais oficiais.
Até a consulta das 10h26, não havia relato confirmado de falha nos saques liberados.
Atualização de 01/11/2026, 09h23
Às 8h31, a Binance liberou os saques em Polygon (POL, USDT e USDC) e Avalanche C-Chain (AVAX, USDT e USDC) (post). Já são 12 das 15 redes da primeira fase. Faltam Zcash, TON e Sui.
Até a consulta das 09h23, não havia relato confirmado de falha nos saques liberados.
Atualização de 01/11/2026, 08h19
A Binance liberou os saques em mais três redes: Arbitrum (ARB, ETH, USDT e USDC) e Tron (TRX e USDT) às 7h48 e Solana (SOL, USDT e USDC) às 8h15 (post). Já são dez das 15 redes da primeira fase. Faltam Zcash, TON, Polygon, Avalanche C-Chain e Sui; a corretora diz que elas voltam em etapas, conforme terminarem as checagens de segurança.
Até a consulta das 08h19, não havia relato confirmado de falha nos saques liberados.
Atualização de 01/11/2026, 07h16
A Binance liberou os saques em mais quatro redes: XRP e Base (ETH e USDC) às 6h38 e Dogecoin e Optimism (ETH, USDT e USDC) às 7h03 (post). Com Bitcoin, Ethereum e BNB Chain, já são sete das 15 redes da primeira fase. Faltam Tron, Solana, Zcash, TON, Polygon, Avalanche C-Chain, Arbitrum e Sui.
Serviços de monitoramento apontaram grandes transferências saindo de carteiras da Binance depois da reabertura. Yi He respondeu às 7h15 que a maior parte delas vai de carteiras frias da própria Binance para as novas carteiras quentes da corretora (post).
Até a consulta das 07h16, não havia relato confirmado de falha; o suporte da Binance avisou que os saques podem ficar mais lentos no início por causa do volume. No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados.
Atualização de 01/11/2026, 05h09
Às 4h49, a Binance liberou os saques em mais duas redes: Ethereum (ETH, USDT e USDC) e BNB Chain (BNB, USDT e USDC) (post). Com o Bitcoin, reaberto às 3h20, são três das 15 redes da primeira fase. A corretora diz que as demais voltam em etapas, conforme terminarem as checagens de segurança.
Até a consulta das 05h09, não havia relato confirmado de falha nos saques já liberados. No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira dos lotes de TRX seguia praticamente zerada.
Atualização de 01/11/2026, 04h05
Os saques voltaram. A Binance confirmou às 3h20 deste domingo (1º) que a rede Bitcoin é a primeira reaberta na fase um (post). As outras 14 redes da primeira fase (lista na atualização de 1h59) devem abrir aos poucos, dentro da janela que vai até as 6h. O suporte da corretora no X repete que as demais redes voltam conforme ficarem prontas e orienta conferir a disponibilidade na página de saque.
Às 3h53, a Binance informou que atualizou a lista de endereços da prova de reservas com carteiras novas e que, daqui em diante, todos os saques sairão desses endereços (post). Yi He confirmou que os novos endereços de saque já constam da prova de reservas (post).
Até a consulta das 04h05, no Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira dos lotes de TRX seguia praticamente zerada, sem novo lote.
Atualização de 01/11/2026, 03h01
Depois de passar o sábado sem comentar o alerta do FBI, a Binance agradeceu publicamente às 2h05 deste domingo (1º) à divisão cibernética do FBI pelo apoio, ao compartilhar o post em que o órgão atribui o ataque à Coreia do Norte (post). Às 2h45, CZ escreveu que agências americanas, entre elas FBI, Serviço Secreto e IRS, ajudaram no rastreamento e no congelamento de fundos (post).
Richard Teng, presidente-executivo da Binance, disse às 2h11 que a retomada dos saques em etapas começa hoje e repetiu que cerca de 95% dos ativos afetados já foram repostos (post).
Até a consulta das 03h01, a Binance ainda não tinha confirmado a reabertura dos saques, prevista para começar entre 3h e 6h. No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados. Na Tron, a carteira que recebeu os três lotes grandes de TRX estava praticamente zerada (131 TRX no último movimento, às 2h35): espalhou todo o saldo em pequenos envios para muitos endereços.
Atualização de 01/11/2026, 01h59
A Binance anunciou à 1h11 deste domingo (1º), no Update #4 publicado no X (comunicado), que prepara a primeira fase de reabertura dos saques entre 6h e 9h UTC, ou seja, entre 3h e 6h de Brasília. A primeira leva tem 15 redes, segundo a tabela publicada por Yi He à 1h48 (post): Bitcoin (BTC), Ethereum (ETH, USDT e USDC), BNB Chain (BNB, USDT e USDC), Tron (TRX e USDT), Solana (SOL, USDT e USDC), XRP, Zcash (ZEC), Dogecoin (DOGE), TON (USDT e GRAM), Polygon (POL, USDT e USDC), Avalanche C-Chain (AVAX, USDT e USDC), Arbitrum (ETH, USDT, USDC e ARB), Base (ETH e USDC), Optimism (ETH, USDT e USDC) e Sui (SUI).
Segundo a corretora, a ordem segue a procura dos usuários na última semana. As demais moedas e redes só voltam depois de novas auditorias de segurança, com prioridade definida por valor de mercado, volume de fundos parados e número de usuários. No começo pode haver atraso e processamento mais lento por causa do volume; se um saque numa rede liberada não passar, a orientação é tentar de novo pouco depois. Os depósitos seguem normais.
No mesmo comunicado, a Binance diz que a cobertura do prejuízo subiu de cerca de 90% para cerca de 95%. Os 5% restantes são tokens fora dos dez principais, menos líquidos, que seguem sendo comprados no mercado e em balcão (OTC). A empresa promete publicar um relatório do incidente quando a investigação terminar.
Até a consulta das 01h59, os saques ainda não tinham sido reabertos. No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira dos lotes de TRX seguia espalhando o saldo, agora em cerca de 2,7 milhões de TRX.
Atualização de 31/10/2026, 23h47
Às 23h08, a Binance acrescentou ao seu último comunicado que já cobriu cerca de US$ 6 bilhões do valor afetado pelo ataque (post). A corretora ainda não comentou o alerta do FBI.
Até a consulta das 23h47, os saques seguiam suspensos, com reabertura prevista para a madrugada deste domingo (1º). No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira dos lotes de TRX tinha cerca de 14,4 milhões de TRX.
Atualização de 31/10/2026, 21h39
Às 21h14 deste sábado, o perfil de resposta rápida da Casa Branca no X divulgou um vídeo em que Donald Trump volta a falar do hack. Ele diz que o governo ainda está se informando sobre o caso, que não se sabe se foi a Coreia do Norte e que, se tiver sido, os EUA vão conversar com o país (vídeo). O vídeo foi divulgado depois do alerta do FBI que atribui o ataque à Coreia do Norte, mas não informa quando a fala foi gravada.
Até a consulta das 21h38, os saques seguiam suspensos, com reabertura prevista para domingo (1º), e a Binance ainda não tinha comentado o alerta do FBI. No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira dos lotes de TRX tinha cerca de 43,2 milhões de TRX.
Atualização de 31/10/2026, 19h31
O FBI atribuiu oficialmente o ataque à Coreia do Norte. Em alerta publicado na noite deste sábado (31), a polícia federal dos EUA diz que o país foi responsável pelo roubo de mais de US$ 6 bilhões em criptoativos da Binance, por volta de 29 de outubro, e chama essa atividade de TraderTraitor, o mesmo nome usado pelas empresas de análise TRM Labs e Chainalysis (alerta do FBI). É a primeira atribuição oficial de um governo no caso.
Segundo o FBI, que trabalha com o Serviço Secreto e com a divisão de investigação criminal da Receita Federal dos EUA (IRS-CI), os invasores estão convertendo os ativos roubados principalmente em ETH e devem seguir com a lavagem por meio de serviços DeFi e de troca instantânea. As três agências pedem que operadores de nós da THORChain, operadores de nós RPC, serviços de troca instantânea, plataformas DeFi, empresas de análise e outros prestadores de serviços com criptoativos bloqueiem transações com os endereços usados pelo grupo ou derivadas deles.
O alerta traz a lista desses endereços: 608 no Ethereum, 19 no Bitcoin e 1 na Solana, incluindo o endereço principal que guarda os 197.460 ETH. A carteira da Tron que vem recebendo lotes de TRX não aparece na lista.
Até a consulta das 19h30, os saques seguiam suspensos, com reabertura prevista para domingo (1º). No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira dos lotes de TRX tinha cerca de 65,9 milhões de TRX.
Atualização de 31/10/2026, 16h19
Na Tron, saiu às 15h44 um terceiro lote, de 158,2 milhões de TRX (cerca de US$ 49 milhões), de um endereço que o Whale Alert atribui ao hack, para a mesma carteira que recebeu os lotes das 4h58 e das 11h50 (Whale Alert, Tronscan). Com isso, o saldo dela subiu para cerca de 141,8 milhões de TRX na consulta das 16h18.
A cofundadora da Binance Yi He detalhou que a corretora está usando metade dos recursos do endereço do SAFU para cobrir o prejuízo e mantendo a outra metade no fundo (post).
Até a consulta das 16h19, os saques seguiam suspensos, com reabertura prevista para domingo (1º). No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados.
Atualização de 31/10/2026, 15h16
A Chainalysis informou às 14h36 que a THORChain, ponte entre redes que já apareceu no caminho dos fundos do ataque, atrasou sem querer a lavagem de uma parte significativa do dinheiro roubado da Binance (post). Segundo a empresa, uma reorganização de blocos no Ethereum na manhã deste sábado fez a THORChain devolver em dobro um depósito de 10 ETH, o que acionou uma pausa de emergência. Enquanto o serviço não volta, ninguém, nem os hackers, consegue fazer trocas pela maior parte das pontes da THORChain.
Vale lembrar que os 90% de reposição anunciados pela Binance não são dinheiro recuperado dos invasores: a corretora comprou e reservou ativos equivalentes com recursos próprios. Os cerca de US$ 3 bilhões congelados ainda dependem de processos formais para voltar.
Até a consulta das 15h15, os saques seguiam suspensos, com reabertura prevista para domingo (1º). No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira que recebeu os dois lotes de 120 milhões de TRX continuava espalhando o saldo, com cerca de 21,1 milhões de TRX.
Atualização de 31/10/2026, 14h11
Às 13h15, a Binance confirmou que terminou de usar o SAFU para repor os ativos: a saída de 7.499 BTC (cerca de US$ 581 milhões) que o Whale Alert registrou às 11h57 era essa operação (post).
Até a consulta das 14h11, os saques seguiam suspensos e a corretora não havia anunciado a reabertura, prevista para domingo (1º). No Ethereum, os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados; na Tron, a carteira que recebeu os dois lotes de 120 milhões de TRX continuava espalhando o saldo, com cerca de 57,3 milhões de TRX.
Atualização de 31/10/2026, 13h07
O presidente da CFTC, a agência dos EUA que regula o mercado de derivativos, Michael Selig, usou o hack para defender as regras que o órgão propôs neste mês. Em entrevista à CNBC na sexta (30), ele disse que o caso “prova exatamente o nosso ponto” (tradução livre) e que o problema são corretoras estrangeiras sem regulação, que não têm as mesmas salvaguardas do mercado americano (vídeo). A proposta da CFTC é oferecer a essas plataformas a opção de se registrar na agência e cumprir as mesmas exigências de cibersegurança dos mercados dos EUA.
Segundo a Decrypt, a Binance coopera com autoridades de vários países, entre elas o FBI e o Serviço Secreto dos EUA (reportagem).
Na rede, nada mudou de relevante desde a última atualização: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 13h06, e a carteira da Tron que recebeu os dois lotes de 120 milhões de TRX continuava espalhando o saldo, com cerca de 84,2 milhões de TRX.
Atualização de 31/10/2026, 12h02
A Binance publicou às 11h30 deste sábado (31) seu terceiro comunicado sobre o caso (post). Segundo a corretora, a cobertura do prejuízo subiu de cerca de 80% para 90%, e BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC já estão 100% lastreados. Os 10% que faltam são tokens fora dessa lista, com menos liquidez, que a Binance segue comprando no mercado e em negociações de balcão (OTC). Richard Teng reforçou que os usuários não vão arcar com o prejuízo (post).
Para repor os ativos, a corretora diz ter usado parte do SAFU, seu fundo de emergência para proteger usuários (o uso deve se completar nas próximas 24 horas), parte do fundo de seguro do mercado de futuros e o caixa da própria empresa. A Binance promete recompor o SAFU para cerca de US$ 1 bilhão. Às 11h57, o Whale Alert registrou a saída de 7.499 BTC (cerca de US$ 581 milhões) da carteira do SAFU para uma carteira não identificada.
A nova fotografia da prova de reservas foi tirada à 0h (UTC) de 31/10, 21h de sexta em Brasília, e já está no site da corretora. A prova completa por conhecimento zero, que permite a cada usuário conferir que seus saldos nesses dez tokens estão cobertos ao menos 1 para 1, leva de 40 a 50 horas para ser gerada e deve sair até terça (3). A Binance diz seguir no prazo para reabrir os saques no domingo (1º).
Na Tron, outra transferência de 120 milhões de TRX (cerca de US$ 38 milhões) saiu às 11h50 de um endereço que o Whale Alert atribui ao hack e foi para a mesma carteira que recebeu o lote das 4h58 (Whale Alert, Tronscan). Com isso, o saldo dessa carteira voltou a cerca de 110,7 milhões de TRX na consulta das 12h00. No Ethereum, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 12h01.
Atualização de 31/10/2026, 08h49
A Chainalysis, empresa de análise de blockchain, descreveu às 8h37 deste sábado (31) um dos métodos que os invasores usam na rede Tron para escapar dos congelamentos de stablecoins (post). Segundo a empresa, a técnica aparece desde as primeiras horas do ataque: os hackers trocam TRX por stablecoins, depositam essas moedas num protocolo de empréstimo DeFi e recebem um token de depósito, que representa o direito sobre o valor e, ao contrário da stablecoin, não pode ser congelado pelo emissor.
Esse token vai para uma carteira nova, sem ligação aparente com o ataque, que o troca de volta pela stablecoin. Depois, os valores saem da Tron por uma ponte entre redes e viram ETH, que não pode ser congelado. A Chainalysis mostrou o passo a passo com uma movimentação de US$ 500 mil feita pelo TraderTraitor, grupo da Coreia do Norte ao qual atribui o ataque, e diz que o método já apareceu em outros roubos do grupo. Pela conta da empresa, Circle e Tether já contribuíram para cerca de US$ 2,8 bilhões em congelamentos.
Na Tron, a carteira que recebeu os 120 milhões de TRX às 4h58 seguia espalhando o saldo em lotes e tinha cerca de 67 milhões de TRX na consulta das 8h48; a Chainalysis não citou essa carteira. No Ethereum, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 8h49. A prova de reservas ainda não tinha sido publicada até esta atualização.
Atualização de 31/10/2026, 05h35
O Whale Alert, serviço que monitora grandes transferências em blockchain, apontou às 4h58 deste sábado (31) uma movimentação na rede Tron: 120 milhões de TRX, cerca de US$ 39 milhões, saíram de um endereço que o serviço atribui ao hack da Binance para uma carteira não identificada (Whale Alert). O KriptoHoje conferiu a transação no Tronscan, o explorador da rede.
Pelos registros públicos, a carteira de destino foi criada na noite de quinta (29), cerca de quatro horas depois do início do ataque, e desde então envia TRX em lotes de algumas centenas de milhares para dezenas de endereços diferentes, padrão comum quando se tenta espalhar valores para dificultar o rastreio. Nenhuma empresa de análise de blockchain confirmou até agora que essa carteira pertence ao invasor. O valor é uma fração pequena dos cerca de US$ 6,3 bilhões do ataque.
No Ethereum, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 5h34. A primeira fotografia da prova de reservas, que a Binance previa para por volta das 5h, ainda não tinha sido publicada até esta atualização.
Atualização de 31/10/2026, 00h17
O presidente dos Estados Unidos, Donald Trump, comentou o caso na sexta-feira (30), no Salão Oval. Perguntado se o ataque deve ser atribuído a hackers da Coreia do Norte, respondeu: “Não sabemos. Estamos analisando isso” (tradução livre), segundo a Bloomberg (reportagem). Até agora, a ligação com a Coreia do Norte vem de empresas de análise de blockchain, como TRM Labs e Chainalysis; nenhum governo atribuiu oficialmente o ataque.
Durante a noite, nenhuma das fontes que o KriptoHoje acompanha trouxe fato novo, e os fundos do invasor seguiam parados na consulta da 0h15: 197.460 ETH no endereço principal e cerca de 57,9 mil ETH em dois endereços novos. Pelos prazos da Binance, a primeira fotografia da prova de reservas sai por volta das 5h deste sábado (31), e os saques devem começar a voltar perto das 3h de domingo (1º).
Atualização de 30/10/2026, 18h00
Às 16h58, a Binance publicou o segundo comunicado oficial sobre o incidente, assinado pelos co-CEOs Yi He e Richard Teng (comunicado). O texto dá a meta de começar a retomar os saques em cerca de 34 horas, por volta das 3h de domingo (1º), no horário de Brasília, em etapas e só depois de concluídas as verificações de segurança. Diz também que os US$ 5 bilhões já guardados nos mesmos tokens levados cobrem cerca de 80% do prejuízo, e que os 20% restantes estão sendo comprados no mercado e em balcão.
A corretora prevê tirar uma primeira fotografia da prova de reservas em 12 horas, com resultado até segunda-feira (2), e promete depois um relatório técnico detalhado sobre o que aconteceu. O comunicado repete que a investigação achou outros pontos de invasão além do notebook, que não há indício de vazamento de chave privada, que cerca de US$ 3 bilhões estão congelados e que depósitos e demais serviços seguem funcionando.
Na rede, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 18h.
Atualização de 30/10/2026, 15h53
A Binance Brasil se pronunciou. Em comunicado divulgado pela InfoMoney às 14h23, a BBrasil SPSAV, empresa que opera a Binance no país, disse que os criptoativos dos clientes brasileiros estão segregados, como exige o Banco Central, e guardados em carteiras frias. Os saques de cripto na plataforma brasileira seguem suspensos como medida preventiva, enquanto a empresa faz uma verificação de segurança, e não há data para a volta; o restante da plataforma funciona normalmente, e a empresa pediu desculpas pelos transtornos (reportagem). A Binance Brasil não informou se a retomada seguirá o prazo da operação global, previsto para a madrugada de domingo (1º).
Na rede, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 15h50.
Atualização de 30/10/2026, 13h46
No mercado, o bitcoin perdeu o nível de US$ 77 mil e caiu ao menor patamar desde setembro, segundo o portal Seu Dinheiro, que cita dados da CoinGlass: mais de US$ 1,6 bilhão em contratos futuros foram liquidados em 24 horas, dos quais cerca de US$ 1,35 bilhão em apostas na alta (reportagem). O portal lembra que a semana também tem as eleições legislativas dos Estados Unidos, na terça-feira (3), acompanhadas por investidores por causa de projetos de regulação do setor, como o Clarity Act. Não é possível atribuir toda a queda ao ataque.
CZ comentou às 9h41 por que, na visão dele, o efeito sobre o preço do bitcoin foi pequeno: os US$ 6,3 bilhões são o maior roubo em dólares, mas não em bitcoins, já que a Mt. Gox perdeu 650 mil BTC, mais de 5% da oferta da época. Ele lembrou ainda que, na Mt. Gox e na FTX, quase todos os clientes e seus saldos foram atingidos, enquanto aqui a Binance diz arcar sozinha com a perda (post).
Na rede, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 13h45.
Atualização de 30/10/2026, 12h02
Em vídeo publicado às 11h33, com transcrição no X, o co-CEO Richard Teng deu a explicação mais detalhada até agora. Segundo ele, o ataque não foi obra de uma só pessoa, e o invasor usou um mecanismo de autodestruição que apagava ferramentas e rastros enquanto agia, o que dificulta a investigação. Teng confirmou que a carteira quente foi tomada por uma delegação do padrão EIP-7702 e disse que essa autorização “não passou pelos nossos controles normais de aprovação” (tradução livre), motivo pelo qual o serviço de saques está sendo reconstruído e testado do zero (transcrição). O EIP-7702, vale dizer, é um padrão de delegação de contas, e não um protocolo de múltiplas assinaturas, como Teng o descreveu.
Teng afirmou que o dinheiro dos clientes não foi usado nem afetado: o que o invasor esvaziou foram carteiras quentes da própria Binance, e a maior parte dos saldos dos usuários fica em carteiras frias, que só alimentam as quentes na hora dos saques. Ele disse ter esperança de reabrir os saques antes do prazo de domingo, que segue dentro de 40 horas, e prometeu uma prova de reservas completa até segunda-feira (2), com uma prévia antes disso. A empresa também faz uma revisão de segurança em toda a operação, incluindo computadores, nuvem, gestão de chaves e assinatura.
Na Aave, todos os mercados das versões V3 e V4 foram reabertos às 10h57. A plataforma diz que seus contratos não foram afetados e que as posições seguiram com garantia suficiente; por precaução, USDT, USDC e outros sete ativos continuam sem poder servir de garantia para novos empréstimos (post; post).
Segundo a Lookonchain, o invasor enviou por engano cerca de US$ 3,3 milhões em tokens para o endereço do contrato de um token, e esse valor não pode mais ser recuperado (post). Os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 12h.
Atualização de 30/10/2026, 10h07
O co-CEO da Binance, Richard Teng, publicou às 4h37 uma mensagem aos usuários no X, antes da atualização das 5h47 que ampliou a explicação. Ele repetiu que o ponto de partida pode ter sido o notebook comprometido de um engenheiro de DevOps, que deu acesso a um contêiner de serviço de onde saíram os saques não autorizados, mas ressaltou que o invasor não se limitou às permissões desse engenheiro e que não se tratou de uma ação de um clique. Segundo Teng, a investigação não atribuiu culpa a nenhuma pessoa e não achou indício de vazamento de chave privada. Ele prometeu um relatório técnico detalhado quando a apuração terminar e uma nova prova de reservas depois da recomposição (post).
Na rede, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 10h05.
Atualização de 30/10/2026, 09h01
Às 7h55, a Binance informou que começou a recompor os ativos afetados e que já reservou mais de US$ 6,34 bilhões do próprio caixa para cobrir o incidente. Desse valor, US$ 5 bilhões já estão nos mesmos tokens que foram levados; o restante está sendo comprado no mercado e em negociações de balcão (OTC), o que pode demorar no caso de tokens com pouca liquidez (post). A conta não inclui os cerca de US$ 3 bilhões congelados, que a corretora tenta recuperar com parceiros e autoridades, e a Binance diz que os saldos dos usuários serão verificados publicamente na sua prova de reservas.
Às 8h07, Yi He confirmou as compras e disse que o fundo SAFU e as reservas da empresa têm grande quantidade de BTC e ETH (post). Às 8h57, CZ escreveu que a recomposição já começou e lembrou que, como as taxas de negociação na Binance são pagas nos próprios tokens negociados, a corretora acumula naturalmente as moedas que lista (post).
A Arkham, plataforma de análise de blockchain, recontou as saídas: US$ 6,3 bilhões no total, sendo US$ 300 milhões na XRP Ledger e US$ 6 bilhões em 141 transferências em nove redes, entre 17h10 e 20h05 de quinta. Segundo a Arkham, US$ 4,9 bilhões saíram nos primeiros 14 minutos, e a maior transação levou US$ 2,53 bilhões (post).
Na rede, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 9h.
Atualização de 30/10/2026, 07h55
Duas empresas de análise de blockchain atribuíram o ataque ao TraderTraitor, unidade de hackers da Coreia do Norte. A TRM Labs diz ter alta confiança na conclusão, com base em dados da rede e de fora dela, e soma cerca de US$ 6,36 bilhões levados em dez redes, a maior parte em uns 20 minutos a partir das 17h05 de quinta (relatório). Para a TRM, a explicação mais provável é o comprometimento do sistema que assina as transações das carteiras quentes da Binance: carteiras de nove outras redes, com chaves e esquemas de assinatura diferentes, enviaram fundos ao invasor na mesma meia hora. A Chainalysis chega à mesma autoria sobretudo pela mistura dos fundos com os do ataque à Bitget e fala em cerca de US$ 6,4 bilhões levados e US$ 2,8 bilhões congelados (análise). A Binance e autoridades não confirmaram a autoria.
Pelas contas da TRM, Tether, Circle, Ripple e World Liberty Financial congelaram cerca de US$ 2,67 bilhões em stablecoins, e o Conselho de Segurança da Arbitrum retirou 8.426 ETH e 74,6 milhões de ARB da carteira do invasor. Ainda assim, o invasor controlava mais de 420 mil ETH e 18.270 BTC, cerca de US$ 2,4 bilhões fora do alcance de qualquer emissor, segundo dados da rede até as 21h30 de quinta. Às 7h09, a Chainalysis disse observar padrões de lavagem nunca vistos: milhares de transações automatizadas em pouco tempo, que fazem o dinheiro circular entre endereços e voltar a endereços usados antes (post).
Às 7h27, a cofundadora Yi He explicou que os 60 milhões de USDT depositados pelo invasor na Aave não entram na conta dos congelamentos: dessa garantia, ele de fato levou cerca de US$ 46 milhões em ETH, e os US$ 14 milhões restantes podem ser recuperados quando as autoridades liberarem a posição (post).
Na rede, nada se moveu: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH em dois endereços novos seguiam parados na consulta das 7h55.
Atualização de 30/10/2026, 06h47
A Binance mudou a explicação inicial. Em atualização às 5h47, disse que a investigação encontrou outros pontos de invasão além do notebook comprometido apontado no primeiro comunicado, descreveu o ataque como complexo e informou que trabalha com autoridades policiais (post). A corretora repetiu que vai cobrir todas as perdas com o fundo SAFU e recursos próprios, que os fundos dos usuários estão seguros, que as saídas pararam quando os saques foram pausados e que cerca de US$ 3 bilhões já foram congelados. A previsão é reabrir os saques 45 horas depois do comunicado, por volta das 2h45 de domingo (1º), no horário de Brasília. Os depósitos seguem normais.
Às 6h33, CZ fez as contas no X: um ataque de pouco mais de US$ 6 bilhões, US$ 3 bilhões congelados e um fundo SAFU de pouco mais de US$ 1 bilhão deixam um buraco de cerca de US$ 2 bilhões, que ele considera administrável (post). Na mesma conversa, disse que a fatia da Binance em ações da SpaceX, fruto do investimento de US$ 500 milhões na compra do Twitter por Elon Musk, vale mais de US$ 1 bilhão, e pediu a Musk que parasse de provocar (post). Também às 6h33, a cofundadora Yi He escreveu que a receita da empresa no ano basta para cobrir as perdas, sem precisar vender essas ações (post).
Na rede, nada se moveu desde a última atualização: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH reunidos em dois endereços novos seguiam parados na consulta das 6h45.
Atualização de 30/10/2026, 05h31
A Lookonchain, que monitora carteiras, afirmou às 04h37 que os autores dos ataques à Binance (US$ 6 bilhões), à Bybit (US$ 1,5 bilhão, em fevereiro de 2025) e à Bitget (US$ 388 milhões) podem estar ligados ao Lazarus, grupo hacker da Coreia do Norte (post). O FBI atribuiu o ataque à Bybit ao TraderTraitor, o mesmo grupo norte-coreano citado pelo ZachXBT no caso da Bitget. A ligação com a Binance segue como avaliação de analistas; a corretora e autoridades não confirmaram.
Stani Kulechov, fundador da Aave, explicou em respostas no X entre 05h23 e 05h28 que a garantia depositada pelo invasor não está congelada: o congelamento só impede novos depósitos, as posições têm garantia acima da dívida e a Aave não foi afetada (post).
CZ comentou às 05h20 que o ataque é “mais complexo” do que um único aparelho invadido, embora todo ataque costume passar, em algum ponto, por um dispositivo ou algoritmo comprometido (post).
Na rede, nada se moveu desde a última atualização: os 197.460 ETH do endereço principal e os cerca de 57,9 mil ETH reunidos em dois endereços novos seguiam parados na consulta das 05h30.
Atualização de 30/10/2026, 04h27
A Aave, protocolo descentralizado de empréstimos, congelou a maior parte dos seus mercados na noite de quinta-feira depois que uma carteira ligada ao invasor (0x8d53…639a) depositou cerca de 60 milhões de USDT na versão V3 do protocolo, no Ethereum, e tomou emprestados 19.762 WETH, perto de US$ 44,6 milhões, entre 17h58 e 18h01. Os dados estão no relatório da LlamaRisk, prestadora de serviços de risco da Aave, publicado no fórum de governança do protocolo às 21h59 de quinta e repercutido pelo Wu Blockchain às 03h55 (post). O KriptoHoje conferiu na rede a dívida de 19.762 WETH dessa carteira.
Segundo o relatório, os guardiões da Aave congelaram entre 18h42 e 20h04 175 mercados da V3, em 16 redes, e 117 da V4, em quatro redes; nenhum mercado foi pausado. Congelados, esses mercados não aceitam novos depósitos nem novos empréstimos, mas quem já está neles pode sacar, pagar dívidas e ser liquidado. A Aave diz que a garantia do invasor supera a dívida, que não há dívida ruim e que os depositantes não correm risco. O descongelamento será feito por etapas quando os fundos do invasor pararem de se mover e a Binance der mais clareza sobre a contenção do ataque.
Na rede, o invasor segue movendo ether para endereços novos: às 02h15, 17.260 ETH saíram do endereço que recebeu o desvio (0x5227…2f8c) para 0x03b0…20ea, e às 03h36 outros 7.647 ETH foram para 0x5440…C942, que já soma cerca de 40,6 mil ETH. Os 197.460 ETH do endereço principal seguiam parados na consulta das 04h25.
Atualização de 30/10/2026, 02h16
Às 01h36, a Binance informou que os depósitos funcionam normalmente e que os saques seguem pausados enquanto a equipe refaz a segurança do serviço de saques e dos endereços ligados a ele. A previsão é retomar em até 48 horas. A corretora disse que o incidente teve múltiplos fatores, que rastreia o caminho completo do ataque a partir do computador comprometido e que vai publicar um relatório com a causa raiz (post).
Às 01h51, o investigador ZachXBT informou que recursos do ataque à Binance e do ataque à Bitget, de setembro, foram misturados no mesmo endereço depois de passar pela THORChain, ponte entre redes. Para ele, isso indica que o mesmo grupo está por trás dos dois casos; o ataque à Bitget foi atribuído ao TraderTraitor, grupo ligado à Coreia do Norte (post). A atribuição é dele; a Binance e autoridades não confirmaram.
Na rede, os 197.460 ETH do endereço principal do invasor continuavam parados na consulta das 02h15.
Atualização de 30/10/2026, 00h07
Às 23h25, a Binance divulgou o primeiro balanço oficial. A investigação inicial indica que o ataque pode ter começado pelo notebook invadido de um engenheiro de DevOps, o que deu ao invasor acesso a um contêiner de serviço de onde ele enviou transações de saque não autorizadas. A corretora diz que não encontrou indício de vazamento de nenhuma chave privada de carteira.
A Binance estima o impacto total em cerca de US$ 6,3 bilhões, com cerca de US$ 3 bilhões já congelados, e afirma que vai cobrir todas as perdas com o fundo SAFU e recursos da própria empresa. Promete um relatório técnico detalhado e uma nova prova de reservas quando a correção terminar. Depósitos e saques seguem suspensos; a autorização do endereço afetado foi revogada e a empresa diz trabalhar com autoridades para identificar os responsáveis (post).
Às 23h47, o Wu Blockchain repercutiu análise da empresa de segurança Blockaid que descreve o mesmo mecanismo apontado pelo KriptoHoje desde as 18h15: das 50 autorizações EIP-7702 em nome da Binance 14, uma foi aceita. Às 23h32, Yi He disse que os saques voltam assim que a varredura de segurança terminar.
Atualização de 29/10/2026, 22h20, complementada às 23h08
Às 21h52, a Binance elevou o total congelado confirmado para cerca de US$ 3 bilhões, ante US$ 2,54 bilhões às 20h22, e repetiu que os fundos dos usuários estão seguros. Às 22h01, o investigador ZachXBT, citando a empresa de análise Specter, falou em mais de US$ 2,83 bilhões congelados. A corretora segue sem informar o total levado.
A Arkham passou a tratar o invasor como entidade oficial às 21h56, com 70 endereços verificados pela própria equipe. Às 22h01, o Lookonchain informou que o invasor terminou de vender UNI, ENA, PEPE, LINK, AAVE, ONDO e WLD, trocados por 70.480 ETH (cerca de US$ 158 milhões).
Na rede, o endereço que concentra o ether do ataque (0x8532…43D4) recebeu mais 2.000 ETH do endereço principal às 22h14 e somava 197.460 ETH, cerca de US$ 446 milhões, na consulta das 22h17. Às 23h07, o saldo era o mesmo e nenhum ether havia saído dele; o invasor seguia trocando sobras de tokens na Uniswap a partir de outros endereços.
Às 22h19, Brian Armstrong, CEO da Coinbase, disse que a corretora está bloqueando envios para as carteiras comprometidas e ofereceu ajuda à Binance (post). Às 22h36, a Binance repetiu que vai cobrir todas as perdas e que depósitos e saques seguem suspensos.
Atualização de 29/10/2026, 21h24
A Binance afirmou às 21h13 que vai cobrir todas as perdas e que suspendeu, por precaução, todos os depósitos e saques enquanto faz verificações de segurança, congela fundos e trabalha com autoridades policiais. A corretora promete publicar um relatório completo do incidente quando a investigação terminar e repete que os fundos dos usuários estão seguros. Às 21h04, a cofundadora Yi He já tinha dito que a Binance cobrirá todas as perdas do hack.
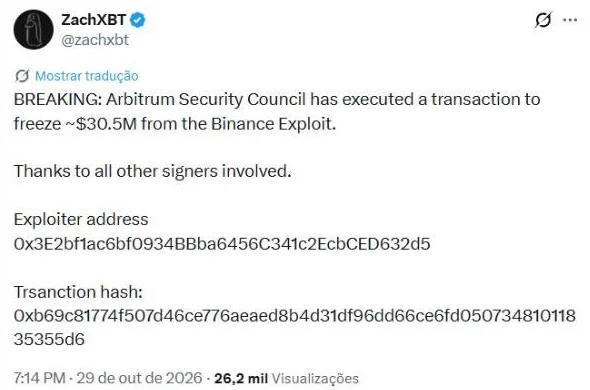
Às 21h14, o investigador ZachXBT informou que o Conselho de Segurança da rede Arbitrum, do qual ele é um dos signatários, congelou cerca de US$ 30,5 milhões ligados ao ataque. Em resposta a um seguidor, às 21h17, ele disse que o autor é “provavelmente o Lazarus Group”, grupo ligado à Coreia do Norte; a Binance não fez nenhuma atribuição.
Na rede, o KriptoHoje verificou que o invasor ainda tirou 2.962 ETH (cerca de US$ 6,7 milhões) da Binance 14 às 20h56, um depósito que tinha acabado de chegar. Às 21h10, uma transação da própria carteira removeu a delegação ao contrato do invasor: às 21h22, a Binance 14 voltou a ser uma conta comum. Os 195.460 ETH continuavam parados.
Atualização de 29/10/2026, 20h34
Às 20h22, a Binance divulgou o primeiro número oficial: US$ 2,54 bilhões congelados até agora, valor que pode crescer porque a corretora trabalha com autoridades policiais, emissoras e empresas de análise de blockchain para rastrear e bloquear mais ativos. A nota diz que a Binance só vai divulgar números confirmados; ela ainda não informou o total levado.
O analista Wazz atualizou a conta às 20h19: cerca de US$ 6,17 bilhões levados, US$ 2,68 bilhões congelados e US$ 3,49 bilhões perdidos, dos quais US$ 3,37 bilhões já fora de alcance, pela estimativa dele. Às 20h06, a Binance também suspendeu operações da Binance Alpha que usam saldo da carteira spot.
Na rede, o KriptoHoje confirmou às 20h33 que a Tether incluiu a própria Binance 14 na lista de bloqueio do USDT; segundo o Wazz, para impedir novas varreduras do invasor. A delegação ao contrato do invasor seguia ativa, e os 195.460 ETH continuavam parados no mesmo endereço.
Atualização de 29/10/2026, 19h59
O valor que saiu das carteiras da Binance é bem maior do que a primeira transação. O analista Wazz somou, às 18h12, pelo menos US$ 5,57 bilhões em três redes: US$ 3,51 bilhões no Ethereum, 18.270 bitcoins (US$ 1,44 bilhão) e US$ 630 milhões na Tron. Às 19h21, o perfil Lookonchain falou em mais de US$ 5,8 bilhões; o grupo de 62 endereços que ele montou na plataforma Arkham marcava US$ 5,88 bilhões às 19h55. Houve saídas também em XRP, Solana, Avalanche, Arbitrum, Optimism e Base. O KriptoHoje conferiu a parte do Ethereum; os valores das outras redes são desses analistas.
A Binance suspendeu os saques. Em post às 19h33, disse que eles voltam quando o problema de segurança estiver resolvido e que os fundos dos usuários continuam seguros. Os congelamentos já passam de US$ 2,6 bilhões, pela soma dos anúncios de cada emissora: mais de 1,567 bilhão de USDT (Tether), mais de 800 milhões de USDC (Circle), cerca de 200 milhões pela Ripple, segundo Yi He, e 27 milhões de USD1. Às 19h23, CZ escreveu que a perda pode ser um pouco maior que US$ 1 bilhão, mas que será coberta.
Na rede, o invasor fez nova varredura da Binance 14 às 19h39. A partir das 19h55, transações assinadas pela própria carteira passaram a mandar o saldo que restava para uma carteira fria da Binance. Detalhes em A conta passa de US$ 5,5 bilhões.
Atualização de 29/10/2026, 18h30
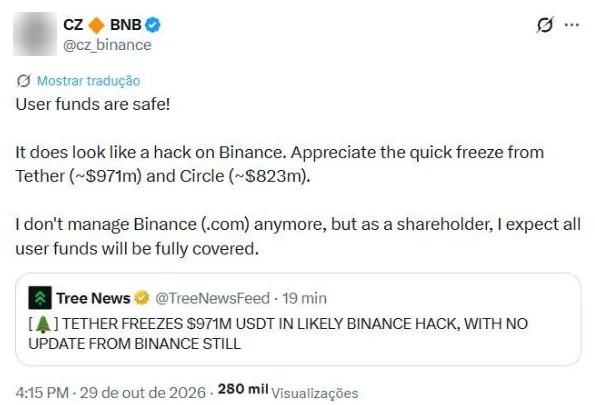
CZ, fundador da Binance, escreveu às 18h15 no X que os fundos dos usuários estão seguros e que o caso parece um hack. Agradeceu o congelamento feito pela Tether (cerca de US$ 971 milhões) e pela Circle (cerca de US$ 823 milhões) e disse que, como acionista, espera que todos os fundos de usuários sejam cobertos; ele ressalvou que não administra mais a Binance.
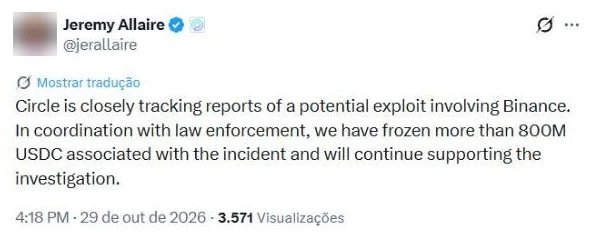
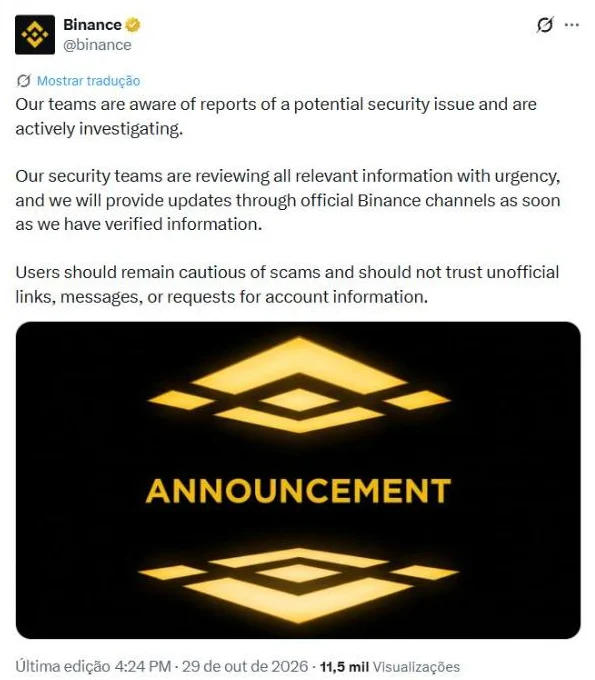
Às 18h18, Jeremy Allaire, CEO da Circle, informou que a empresa congelou mais de 800 milhões de USDC ligados ao incidente, em coordenação com autoridades policiais. Às 18h24, a Binance publicou nota dizendo que suas equipes investigam relatos de um possível problema de segurança, que vai atualizar os usuários pelos canais oficiais e que os clientes devem desconfiar de links e mensagens não oficiais. A nota não confirma ataque, valores nem a situação dos fundos. A cofundadora Yi He publicou às 18h17 um texto com as mesmas frases iniciais.
Detalhes e prints na seção O que dizem CZ, Binance e Circle.
Em resumo
1. Às 17h24 de 29/10/2026, a carteira Binance 14 enviou 167.464 ETH e 63 tokens, cerca de US$ 2,50 bilhões pelos preços do Blockscout, a um endereço criado no mesmo dia (0x5227…2f8c).
2. A transação foi disparada por um endereço que recebeu ether do Tornado Cash em 28 e 29/10 e que, às 17h20, registrou na rede uma delegação da carteira da Binance para um contrato criado por ele mesmo.
3. Essa delegação, recurso do padrão EIP-7702, só vale com a assinatura da chave da própria carteira. O pacote trazia 50 assinaturas, uma para cada posição da fila de transações da Binance 14; uma delas bateu.
4. Depois disso saíram mais 28 mil ETH de outra carteira da corretora (Binance 16), 823 milhões de USDC e novos valores que chegaram à Binance 14. Somando tudo, o total passa de US$ 3,4 bilhões (conta do KriptoHoje).
5. O ataque não ficou no Ethereum. Analistas somam de US$ 5,57 bilhões a US$ 6,17 bilhões em Bitcoin, Tron, XRP, Solana e outras redes, o que faria deste o maior roubo da história do setor.
6. A Binance confirma cerca de US$ 3 bilhões congelados por Tether, Circle, Ripple, World Liberty (USD1), Paxos, Arbitrum e outros. O ether e o bitcoin desviados não podem ser congelados.
7. A Binance estima o impacto em cerca de US$ 6,3 bilhões e aponta, em investigação inicial, o notebook invadido de um engenheiro; diz que não há indício de vazamento de chave privada e que cobrirá todas as perdas com o fundo SAFU e recursos próprios. Os saques começaram a voltar em etapas às 3h20 de domingo (1º), e a primeira fase, com 15 redes, foi concluída às 9h36; outras moedas e redes ficam para as próximas etapas; os depósitos funcionam normalmente.
Os números até agora
US$ 2,50 bi
Saída da Binance 14 às 17h24: US$ 2,12 bi em tokens e US$ 378,5 mi em ETH (preços do Blockscout por volta das 18h05).
US$ 6,3 bi
Impacto total estimado pela Binance às 23h25. Antes, analistas tinham somado de US$ 5,57 bi a 6,17 bi.
Saques voltando
Suspensos das 19h15 de 29/10 até as 3h20 de domingo (1º). As 15 redes da primeira fase, entre elas Bitcoin, Ethereum, BNB Chain, Tron e Solana, reabriram até as 9h36 de domingo (1º); outras moedas e redes voltam nas próximas etapas. Os depósitos funcionam normalmente, segundo a corretora (01h36).
50 assinaturas
Autorizações em nome da Binance 14 enviadas às 17h20; só uma era válida, e foi a que abriu a carteira.
3 min 24 s
Entre a delegação da carteira (17h20min59) e a transação que a esvaziou (17h24min23).
~US$ 3 bi
Total congelado confirmado pela Binance às 21h52 (era US$ 2,54 bi às 20h22). Pode aumentar.
Como o hack da Binance foi detectado
O primeiro alerta público localizado pelo KriptoHoje veio do agregador Tree News, às 17h39, com a frase “possível hack da Binance em andamento”. Dois minutos depois, o perfil detalhou que sua ferramenta de monitoramento havia identificado a saída de bilhões em mais de 60 tokens para um endereço abastecido pelo Tornado Cash. “Os detalhes ainda não estão claros”, escreveu o perfil, em tradução livre.
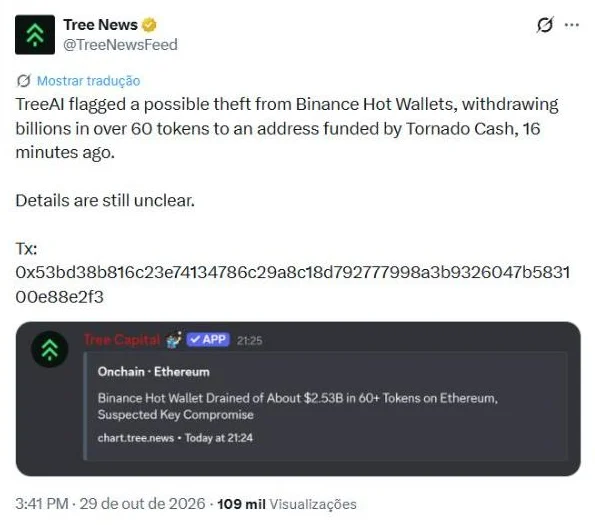
Às 17h43, o canal Crypto Banter, com grande audiência no mercado, repetiu os números e acrescentou que a operação partiu de um endereço financiado pelo Tornado Cash, com destino a uma conta nova. O próprio post ressalvava que a informação seguia sem confirmação. Às 17h55, a empresa de segurança PeckShield marcou a Binance e o fundador Changpeng Zhao (CZ) ao apontar “saídas grandes e inesperadas” das carteiras quentes da corretora, com uma captura da lista de transferências que mostra a Binance 14 e a Binance 16 enviando valores ao mesmo destino.
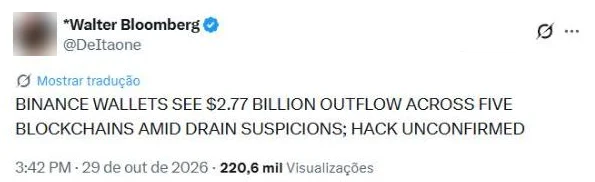
Às 17h42, o perfil Walter Bloomberg, que replica manchetes do mercado financeiro, falou em saída de US$ 2,77 bilhões das carteiras da Binance em cinco blockchains, com hack não confirmado. O KriptoHoje conferiu as movimentações na rede Ethereum; as demais redes citadas não foram verificadas até o fechamento.
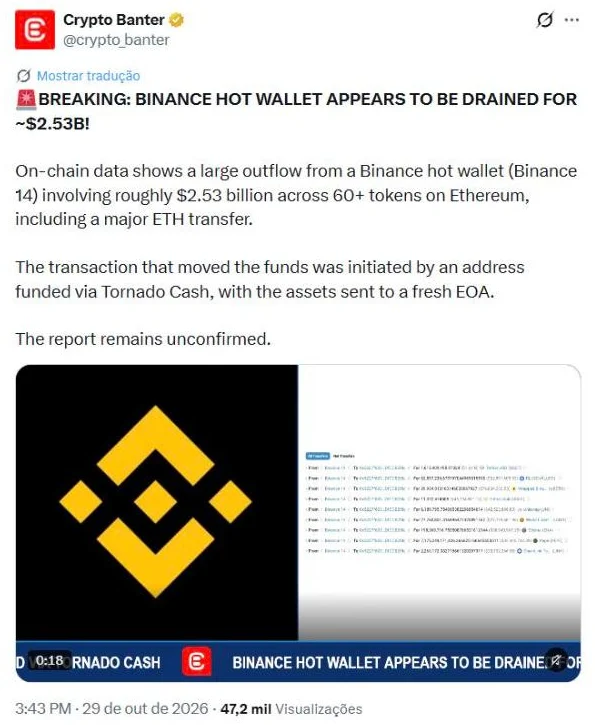
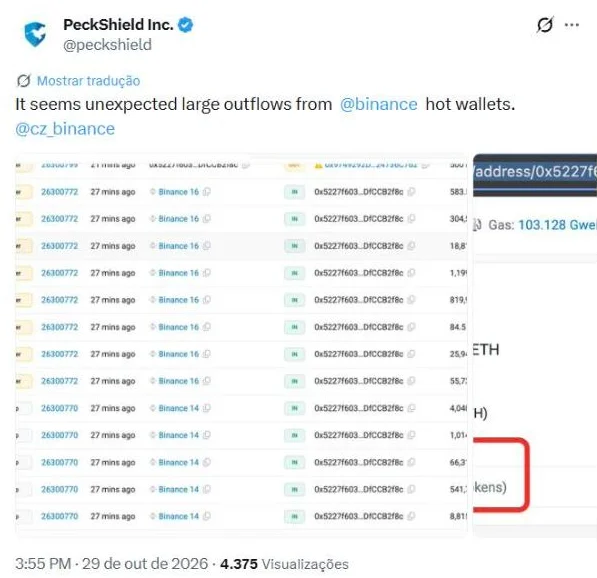
O que a blockchain mostra, passo a passo
O KriptoHoje refez o caminho direto na rede, pelo explorador Blockscout, que registra cada transação com data, hora e participantes. Os fatos abaixo não dependem de nenhuma das versões que circulam nas redes sociais.
O endereço que executou a operação, 0x7C86…5CA0, recebeu três saques de cerca de 0,1 ETH do Tornado Cash: às 4h39 e às 5h53 de 28/10 e às 5h23 de 29/10. O Tornado Cash mistura depósitos de muitas pessoas para que não seja possível ligar quem pagou a quem recebeu. É o caminho comum de quem quer pagar as taxas da rede sem deixar rastro.
Às 12h59 de 29/10, esse mesmo endereço criou um contrato inteligente (0x63e8…6fAe). Às 17h20min59, enviou uma transação de um tipo introduzido no Ethereum em 2025, que permite a uma conta comum passar a executar o código de um contrato. A transação levava uma lista de 50 autorizações em nome da Binance 14, todas apontando para o contrato criado horas antes. Cada uma servia para uma posição diferente na fila de transações da carteira (números de 18.914.775 a 18.914.824). Só a de número 18.914.809 correspondia ao momento, e foi aceita pela rede.
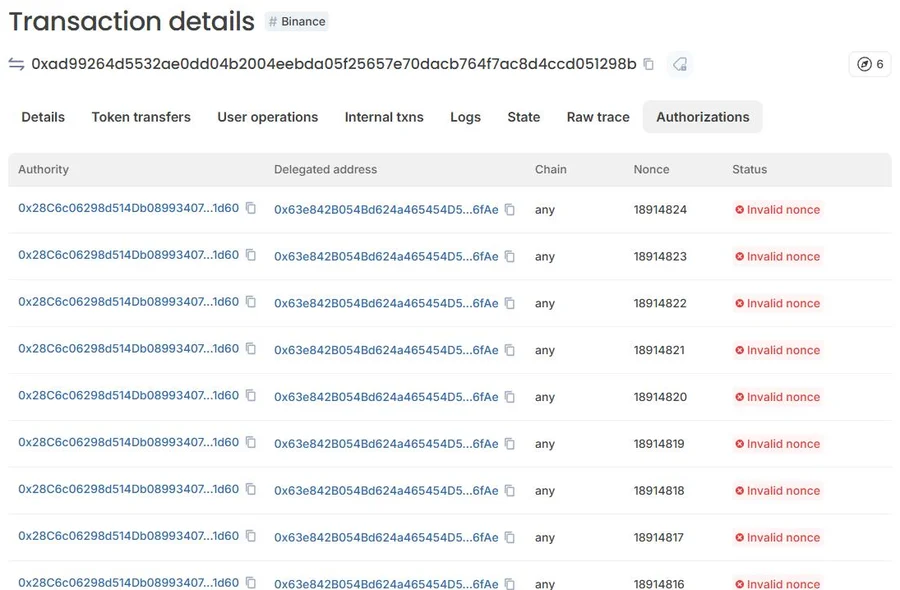
Três minutos e 24 segundos depois, às 17h24min23, o mesmo endereço chamou uma função chamada “sweep” (varrer, em inglês) na Binance 14, já transformada pelo contrato. Na mesma transação, a carteira enviou 167.464,25 ETH e 63 transferências de tokens para o endereço 0x5227…2f8c, criado naquele dia. Entre os tokens estavam 1,615 bilhão de USDT, 62,6 milhões de RLUSD, 29,9 mil WBETH, 11,4 mil XAUT (token lastreado em ouro), 6,2 milhões de UNI, 27,8 milhões de USD1, ENA, PEPE, LINK, AAVE e WBTC. Pelos preços exibidos pelo Blockscout por volta das 18h05, os tokens somavam US$ 2,12 bilhões e o ether, US$ 378,5 milhões.
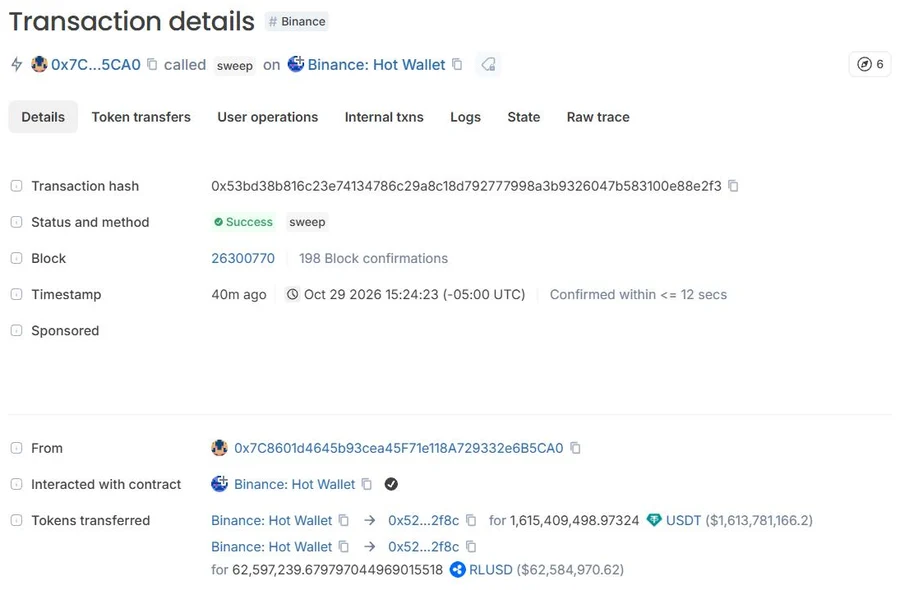
Vinte e quatro segundos depois, às 17h24min47, outra carteira que os exploradores atribuem à corretora, a Binance 16 (0xDFd5…963d), enviou 28.006 ETH e oito tokens ao mesmo destino. Essa carteira continua sendo uma conta comum, sem contrato: a transação saiu assinada pela própria chave dela.
Para onde o dinheiro foi depois
O endereço de destino não ficou parado. Às 17h30 e às 17h33, enviou 500 milhões e 200 milhões de USDT para dois endereços novos. Às 17h38, mandou 195.460 ETH, cerca de US$ 442 milhões, para um terceiro endereço novo (0x8532…43D4), onde o valor estava às 18h10.
O endereço que recebeu os 200 milhões de USDT usou o roteador da Uniswap, corretora descentralizada, às 17h47 e enviou 3.552 ETH adiante às 17h53. O que recebeu os 500 milhões tinha cerca de 122,3 mil ETH às 18h10 e passou a mandar frações de 1 ETH para outros endereços. Nenhum dos dois tinha USDT na consulta: os dólares digitais haviam sido trocados antes do bloqueio.
Outras retiradas continuaram depois do primeiro alerta. Às 17h41 e às 17h59, o mesmo endereço iniciador fez a Binance 14 puxar 780 milhões e 43 milhões de USDC de um contrato sem rótulo público (0xEe7a…4055), também com destino a 0x5227…2f8c. E às 18h04 houve uma segunda varredura da Binance 14: 1.700 ETH e 23 tokens que tinham chegado à carteira depois da primeira saída. Na consulta das 18h10, a Binance 14 continuava delegada ao contrato do iniciador.
Tether bloqueia US$ 975 milhões
Às 18h05, o Tree News informou que a Tether havia congelado US$ 971 milhões em USDT no “provável hack”. O KriptoHoje consultou o contrato do USDT às 18h10: o endereço 0x5227…2f8c e os dois que receberam os 500 milhões e os 200 milhões constam na lista de bloqueio da Tether. O primeiro tinha 975,07 milhões de USDT, que não podem mais ser movimentados.
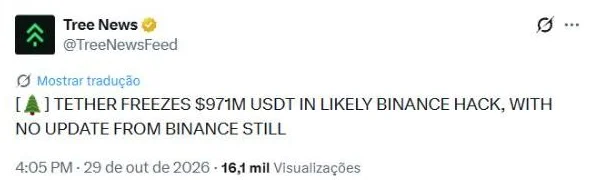
O endereço de destino também tinha cerca de 822,5 milhões de USDC às 18h10. Às 18h18, o CEO da Circle, emissora do USDC, anunciou o congelamento de mais de 800 milhões de USDC ligados ao incidente. Nenhum dos bloqueios alcança o ether, que não tem emissor central, nem a maior parte dos outros tokens: os 195.460 ETH enviados às 17h38 e os cerca de 122,3 mil ETH obtidos com a troca de USDT seguem fora do alcance das emissoras.
A conta passa de US$ 5,5 bilhões
Nas horas seguintes, rastreadores independentes mostraram que a saída da Binance 14 era só uma parte do ataque. Às 18h12, o analista Wazz, que acompanha os endereços com uma ferramenta própria, publicou um balanço feito por volta das 18h06: pelo menos US$ 5,57 bilhões em três redes. No Ethereum, US$ 3,51 bilhões saíram da Binance 14, da Binance 16 e de uma terceira carteira quente; no Bitcoin, 18.270 BTC (US$ 1,44 bilhão) saíram de uma carteira quente da corretora; na Tron, 612,7 milhões de USDT e 46,4 milhões de TRX (US$ 630 milhões).
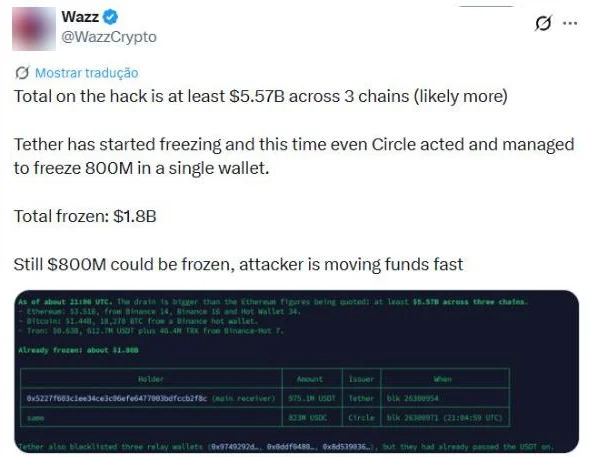
O mesmo analista somou depois mais US$ 62 milhões em carteiras da Binance nas redes Avalanche, Arbitrum, Optimism e Base (19h02) e cerca de US$ 300 milhões em XRP (19h39). Segundo ele, a saída na rede da Ripple começou dez minutos antes das demais e foi o primeiro sinal do ataque. Às 19h21, o perfil Lookonchain afirmou que a Binance perdeu mais de US$ 5,8 bilhões, dos quais US$ 2,41 bilhões em USDT e USDC já estavam congelados.
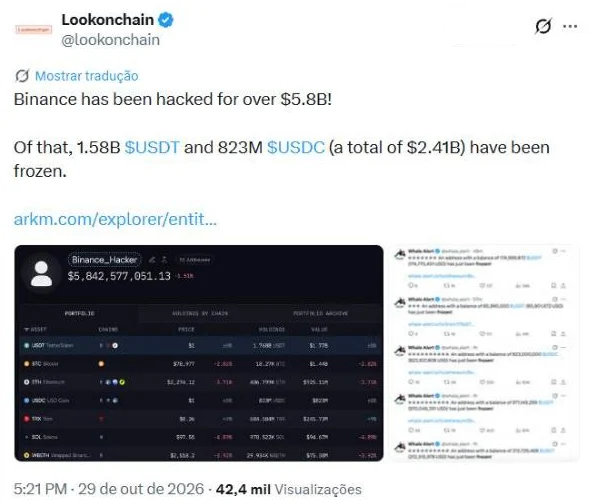
O grupo de endereços citado pelo Lookonchain foi montado por usuários dentro da Arkham, plataforma de análise de blockchain, e não é uma classificação oficial. Na consulta do KriptoHoje às 19h55, ele reunia 62 endereços e US$ 5,88 bilhões: 1,768 bilhão de USDT, 18,27 mil BTC, 440,4 mil ETH, 823 milhões de USDC, 684,6 milhões de TRX e 970,5 mil SOL, entre outros. O valor inclui o que já está congelado e muda com os preços. A soma também pode trazer erros: um endereço mal atribuído entra no total.
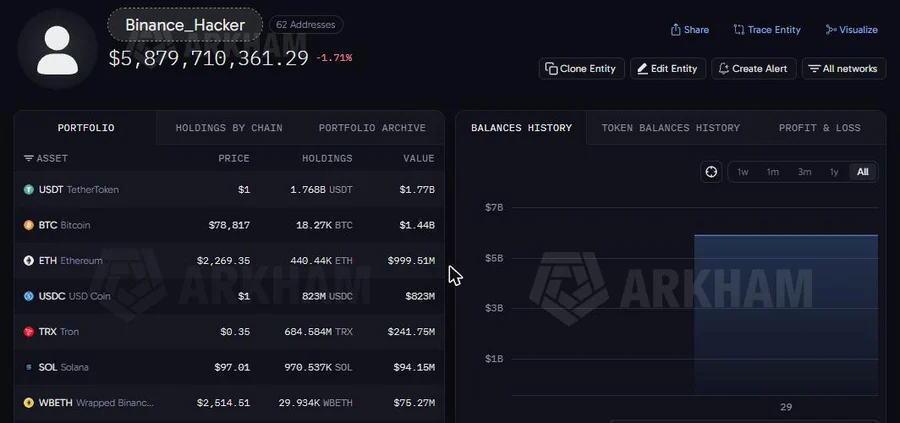
Se o valor for confirmado, será o maior roubo da história do setor, mais de três vezes o da Bybit (cerca de US$ 1,46 bilhão, em fevereiro de 2025). A conta que importa para a Binance é outra: quanto ficou fora do alcance dos congelamentos. O ether e o bitcoin não têm emissor central e não podem ser bloqueados. Às 19h56, os 195.460 ETH enviados às 17h38 continuavam parados no mesmo endereço; o Lookonchain informou às 19h48 que o invasor começou a trocar PEPE, UNI, LINK e outros tokens por ETH.
O que a rede mostrou depois das 18h
A delegação da Binance 14 ao contrato do invasor continuava ativa às 19h56. Às 19h39, o mesmo endereço iniciador fez nova varredura da carteira, com tokens como HOT, FTT, LQTY e RESOLV, para outro endereço novo (0xA97b…8d10). A partir das 19h55, transações comuns assinadas pela própria Binance 14 passaram a enviar o saldo restante de dezenas de tokens para 0xF977…aceC, endereço que a Arkham identifica como carteira fria da Binance. É o sinal mais claro de que a corretora passou a esvaziar a carteira comprometida para proteger o que restava.
Saques suspensos e congelamentos
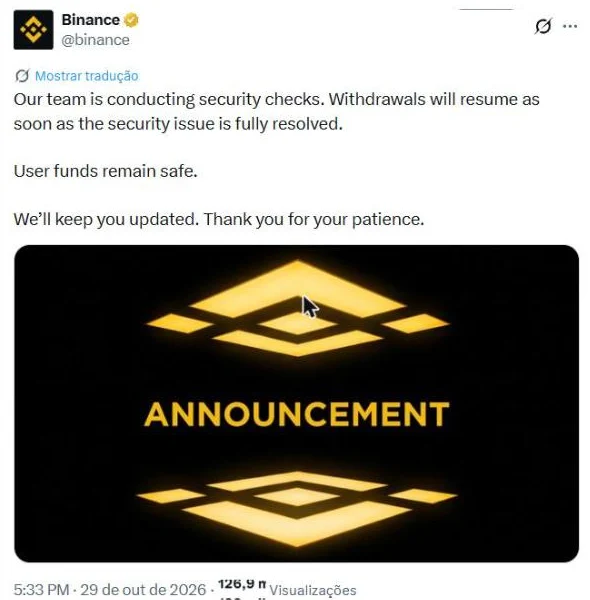
Às 19h15, em resposta ao próprio post, e às 19h33, em publicação própria, a Binance informou que sua equipe faz verificações de segurança, que os saques voltam quando o problema estiver totalmente resolvido e que os fundos dos usuários continuam seguros. A corretora não informou prazo nem o total perdido.
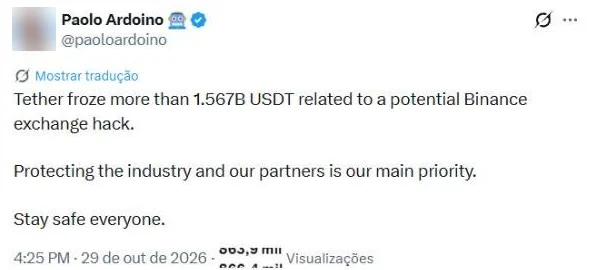
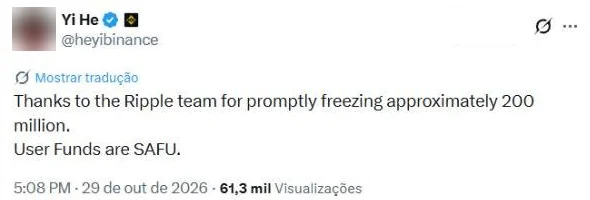
Os congelamentos cresceram ao longo da noite. Às 18h25, o CEO da Tether, Paolo Ardoino, informou que a empresa congelou mais de 1,567 bilhão de USDT ligados ao caso. Às 19h08, Yi He, cofundadora da Binance, agradeceu à Ripple por congelar cerca de 200 milhões, sem dizer em qual ativo. Zach Witkoff, da World Liberty, disse que a stablecoin USD1 congelou US$ 27 milhões. Segundo o analista Wazz, a Paxos bloqueou cerca de US$ 7,7 milhões em PAXG no endereço principal às 19h30, e a Tether, US$ 8,4 milhões na rede Avalanche.
CZ promete cobrir a perda
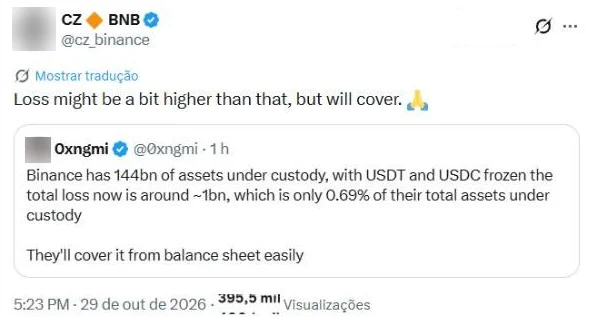
Às 19h23, CZ respondeu a uma estimativa do analista 0xngmi, segundo a qual, com USDT e USDC congelados, a perda líquida da Binance ficaria perto de US$ 1 bilhão, cerca de 0,69% dos US$ 144 bilhões que a corretora tem sob custódia. CZ escreveu que a perda “pode ser um pouco maior”, mas que será coberta. A Binance, como empresa, ainda não informou quanto perdeu nem como vai repor os valores.
O número oficial: US$ 2,54 bilhões congelados
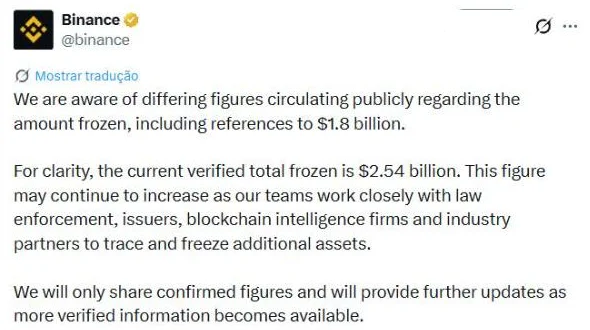
Às 20h22, a Binance disse que circulavam números diferentes sobre o valor congelado e informou o total verificado até então: US$ 2,54 bilhões. A corretora afirmou que trabalha com autoridades policiais, emissoras, empresas de análise de blockchain e parceiros do setor para rastrear e congelar mais ativos, e que só vai publicar números confirmados. O comunicado não traz o total levado.
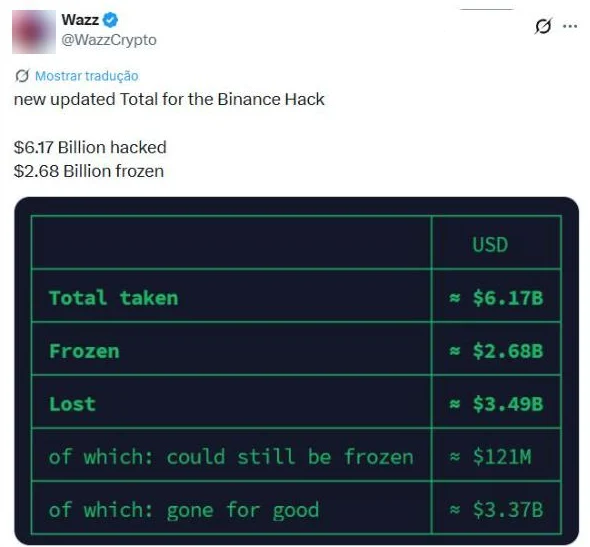
Minutos antes, às 20h19, o analista Wazz havia publicado um quadro com cerca de US$ 6,17 bilhões levados, US$ 2,68 bilhões congelados e US$ 3,49 bilhões perdidos; desses, US$ 121 milhões ainda poderiam ser bloqueados e US$ 3,37 bilhões estariam fora de alcance. Às 20h07, ele afirmou que o invasor ensaiou o ataque seis horas antes, com três carteiras novas delegadas ao mesmo contrato de varredura. O KriptoHoje não verificou essa afirmação.
Na rede, a consulta do KriptoHoje às 20h33 mostrou que a Binance 14 entrou na lista de bloqueio do USDT: a Tether congelou a própria carteira da corretora. Para o Wazz, a medida impediu que o invasor varresse mais valores que continuavam chegando a ela. A delegação ao contrato do invasor seguia ativa, e os 195.460 ETH continuavam no endereço 0x8532…43D4, sem nenhuma saída.
Binance promete cobrir todas as perdas
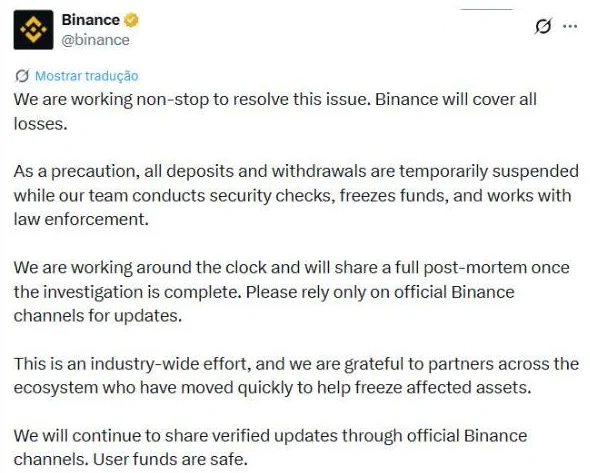
Às 21h13, quase quatro horas depois da primeira saída, a Binance publicou o comunicado mais completo até aqui. Disse que vai cobrir todas as perdas, que suspendeu por precaução todos os depósitos e saques e que trabalha sem parar, com autoridades policiais, para congelar fundos. Prometeu um relatório completo do incidente ao fim da investigação e agradeceu aos parceiros do setor que ajudaram nos congelamentos. A nota ainda não diz quanto foi levado nem como o invasor obteve acesso às carteiras.
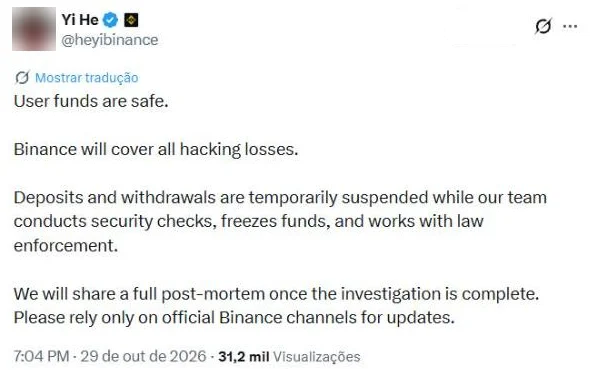
Os congelamentos chegaram também a outras redes. Às 21h14, o investigador ZachXBT informou que o Conselho de Segurança da Arbitrum, grupo de signatários que pode agir em emergências na rede e do qual ele faz parte, executou uma transação para congelar cerca de US$ 30,5 milhões do endereço do invasor. Questionado sobre a autoria, ele respondeu às 21h17 que o ataque é provavelmente obra do Lazarus Group, ligado à Coreia do Norte. A afirmação era dele; naquela noite, nem a Binance nem autoridades tinham feito atribuição. O FBI atribuiu o ataque à Coreia do Norte em 31/10.
Na rede, o invasor ainda conseguiu uma última retirada: às 20h56, varreu da Binance 14 os 2.962 ETH de um depósito que tinha acabado de chegar, para o endereço 0xA97b…8d10. A Tether já havia bloqueado o USDT da carteira, mas o ether seguia exposto à delegação. Às 21h10, uma transação assinada pela própria Binance 14 removeu a delegação; na consulta das 21h22, a carteira voltou a ser uma conta comum, sem o código do invasor.
Congelamentos chegam a cerca de US$ 3 bilhões
Às 21h52, a Binance atualizou o total congelado confirmado para cerca de US$ 3 bilhões e disse que segue trabalhando com autoridades policiais, emissoras e empresas de análise de blockchain para rastrear e bloquear mais ativos (post). Do lado do invasor, a parte que não pode ser congelada continuou se concentrando em ether: segundo o Lookonchain, ele vendeu UNI, ENA, PEPE, LINK, AAVE, ONDO e WLD em troca de 70.480 ETH, e o endereço que guarda o ether do ataque chegou a 197.460 ETH às 22h17, sem nenhuma saída até então.
A explicação da Binance: notebook invadido e impacto de US$ 6,3 bilhões
Seis horas depois da primeira saída, às 23h25, a Binance publicou o comunicado mais detalhado até aqui. Segundo a investigação inicial, o ataque pode ter começado pelo notebook comprometido de um engenheiro de DevOps, área que cuida da infraestrutura dos sistemas. Com ele, o invasor teria chegado a um contêiner de serviço, um ambiente isolado onde roda parte dos sistemas da corretora, e dali enviado transações de saque não autorizadas. A empresa afirma não ter encontrado indício de vazamento de nenhuma chave privada de carteira.
A corretora estima o impacto total em cerca de US$ 6,3 bilhões, valor próximo das somas feitas por analistas ao longo da noite, e diz que cerca de US$ 3 bilhões já estão congelados. Promete cobrir todas as perdas com o fundo SAFU, a reserva criada em 2018 para proteger usuários, e com recursos próprios, além de publicar uma nova prova de reservas depois da correção. Como medidas imediatas, listou a suspensão de depósitos e saques, a revogação da autorização do endereço afetado e o trabalho com autoridades e empresas de análise para rastrear e recuperar os fundos.
Avaliação do KriptoHoje: a explicação fecha com o que a rede mostrava desde o início. As 50 autorizações precisavam de assinaturas válidas da Binance 14; se a chave não vazou, quem as produziu foi o próprio sistema de assinatura da corretora, acionado a partir do ambiente invadido. É o tipo de falha que nenhum dispositivo de assinatura resolve sozinho: a chave pode estar protegida e ainda assim assinar o que não deveria, se quem dá a ordem for o invasor.
O que dizem CZ, Binance e Circle
Quase uma hora depois da saída, às 18h15, Changpeng Zhao, fundador da Binance, citou o post do Tree News sobre o bloqueio da Tether e escreveu: “Os fundos dos usuários estão seguros!”, em tradução livre. Disse que o caso parece mesmo um hack, agradeceu os congelamentos da Tether e da Circle e afirmou que, como acionista, espera que todos os fundos de usuários sejam integralmente cobertos. CZ deixou o comando da Binance em 2023 e ressalvou no próprio post que não administra mais a corretora; a fala dele não é um comunicado da empresa.
A nota oficial da Binance saiu às 18h24 e foi mais cautelosa. A corretora disse estar “ciente de relatos de um possível problema de segurança”, em tradução livre, e que suas equipes revisam as informações com urgência. Não confirmou ataque, não informou valores e não disse se saques e depósitos estão normais. Pediu que os usuários desconfiem de links, mensagens e pedidos de dados de conta que não venham dos canais oficiais. O post aparece como editado no X.
Roubo ou migração interna?
Nem todos os analistas leram o caso como ataque. Às 17h58, o analista StarPlatinum somou US$ 2,7 bilhões na saída das duas carteiras e escreveu que, por enquanto, a atividade “parece muito mais uma migração interna de carteira”. Respostas ao alerta do Tree News também falaram em troca rotineira de carteira quente.
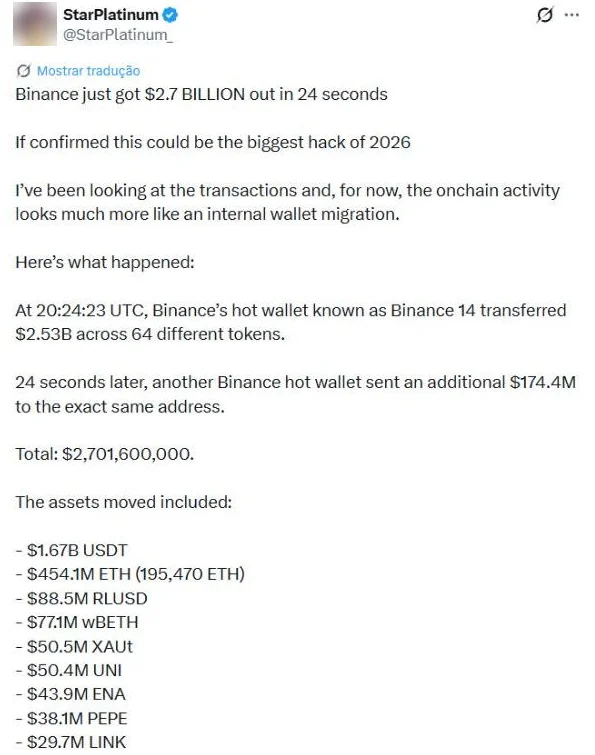
Os dados da rede contradizem dois pontos desse post. O texto diz que o endereço de destino ainda não havia movido os fundos, mas as saídas de 700 milhões de USDT e de 195.460 ETH aconteceram entre 17h30 e 17h38, antes da publicação. Também diz que a transferência de 780 milhões de USDC não se completou, mas a transação das 17h41 aparece como bem-sucedida no Blockscout e o saldo de USDC estava no destino às 18h10.
Há fatos que pesam contra a tese de rotina: o iniciador foi abastecido pelo Tornado Cash, os USDT foram trocados em corretora descentralizada e espalhados em minutos, a Tether e a Circle bloquearam os valores e o próprio CZ disse que parece um hack. Com a suspensão dos saques, o congelamento de bilhões por várias emissoras e saídas em outras redes, a tese de migração interna perdeu força. O que segue em aberto: a Binance ainda não descreveu o ataque, e a delegação da Binance 14 e a transferência direta da Binance 16 exigiram assinaturas válidas das chaves dessas carteiras. Uma operação interna mal explicada e um ataque com acesso às chaves deixariam esse mesmo rastro na assinatura.
O que é a delegação EIP-7702 e por que ela importa aqui
Desde a atualização Pectra do Ethereum, em maio de 2025, uma conta comum pode autorizar que seu endereço passe a rodar o código de um contrato. A autorização precisa ser assinada com a chave privada da própria conta; qualquer pessoa pode levá-la à rede.
Avaliação do KriptoHoje: quem montou as 50 autorizações tinha como produzir assinaturas válidas da Binance 14. Ou a chave da carteira estava ao alcance de terceiros, ou o sistema de assinatura da corretora foi levado a assinar algo que não deveria. Preparar 50 assinaturas, uma para cada número da fila, é coerente com quem não controlava o ritmo de uma carteira que movimenta transações o tempo todo.
Às 23h25, a Binance disse que a investigação inicial aponta para o notebook invadido de um engenheiro de DevOps, que deu ao invasor acesso a um contêiner de serviço de onde ele enviou transações não autorizadas, e que não encontrou indício de vazamento de chave privada. A explicação é compatível com a segunda hipótese: o próprio sistema da corretora produziu as assinaturas. A Blockaid, empresa de segurança, descreveu o mesmo mecanismo das 50 autorizações.
O que dizem os relatórios da TRM e da Chainalysis
Segundo a TRM, a preparação começou pelo menos 36 horas antes do roubo. A carteira operadora recebeu três saques pequenos do Tornado Cash a partir da manhã de 28 de outubro. Na madrugada de 29, o invasor testou um primeiro código em duas carteiras; mais tarde, ensaiou a versão final numa terceira e devolveu os fundos de teste. Cerca de quatro horas depois do ensaio, o mesmo código foi instalado na carteira quente da Binance no Ethereum, pelas 50 autorizações do padrão EIP-7702 descritas acima.
Pelos números da TRM, calculados pelo preço de cada ativo na hora da saída, o Ethereum responde por cerca de US$ 3,79 bilhões, o Bitcoin por US$ 1,47 bilhão (18.270 BTC), a Tron por US$ 628 milhões, a XRP Ledger por US$ 296 milhões e a Solana por US$ 96 milhões; Arbitrum, Optimism, Base, Avalanche e Polygon somam perto de US$ 77 milhões. A preços atuais, o mesmo conjunto vale cerca de US$ 6,23 bilhões.
A lavagem até aqui usou trocas grandes com formadores de mercado e protocolos de empréstimo, como a Aave e a JustLend, na Tron, e não pontes entre redes, como depois do ataque à Bybit. A TRM vê semelhanças com a Bybit e com o ataque à KelpDAO, de abril de 2026, como os saques pequenos do Tornado Cash e a preparação antecipada, e espera que a próxima etapa passe por pontes, serviços de troca e balcões de negociação. Na avaliação do KriptoHoje, o relato da TRM é compatível com o que a matéria mostrou desde o início no Ethereum e com a mudança de explicação da Binance, que passou a falar em outros pontos de invasão além do notebook.
O que ainda não se sabe
A Binance ainda não publicou o relatório técnico completo: não detalhou como o notebook foi invadido, quanto saiu em cada rede, quando os saques voltam e se outras carteiras estão expostas. Diz que os fundos dos usuários estão seguros; a promessa de cobrir as perdas veio de CZ, que não dirige mais a empresa. Os totais de US$ 5,57 bilhões a US$ 5,88 bilhões são de analistas independentes e ainda não foram verificados pelo KriptoHoje fora do Ethereum. Também não se sabe quem controla os endereços de destino, se o ether desviado poderá ser recuperado, qual é a relação entre a Binance 16 e o restante da operação e se há ligação com a campanha de ataques a funcionários de corretoras que a própria Binance disse ter barrado na semana anterior, segundo o Crypto Briefing.
Linha do tempo
Horários de Brasília (UTC-3), conferidos pelo registro de cada transação no Blockscout e pelo identificador de cada post no X.
- 28/10/2026, 4h39 e 5h53: o endereço 0x7C86…5CA0 recebe dois saques de cerca de 0,1 ETH do Tornado Cash (Blockscout).
- 29/10, 5h23: terceiro saque do Tornado Cash para o mesmo endereço.
- 29/10, 12h59: o endereço cria o contrato 0x63e8…6fAe.
- 17h20min59: transação com 50 autorizações EIP-7702 em nome da Binance 14; uma é aceita e a carteira passa a rodar o contrato (transação).
- 17h24min23: função sweep leva 167.464 ETH e 63 tokens da Binance 14 para 0x5227…2f8c, cerca de US$ 2,50 bilhões (transação).
- 17h24min47: a Binance 16 envia 28.006 ETH e oito tokens ao mesmo destino.
- 17h30 e 17h33: o destino envia 500 milhões e 200 milhões de USDT a dois endereços novos.
- 17h38: o destino envia 195.460 ETH a um terceiro endereço novo.
- 17h39: Tree News publica o primeiro alerta de possível hack em andamento.
- 17h41: Tree News detalha a saída e o Tornado Cash; na mesma hora, 780 milhões de USDC saem de um contrato para o destino por meio da Binance 14.
- 17h42: Walter Bloomberg fala em US$ 2,77 bilhões em cinco blockchains, sem confirmação de hack.
- 17h43: Crypto Banter publica os números, sem confirmação.
- 17h47 e 17h53: um dos endereços novos usa a Uniswap e envia 3.552 ETH adiante.
- 17h55: PeckShield aponta saídas inesperadas e marca a Binance e CZ.
- 17h58: StarPlatinum levanta a hipótese de migração interna.
- 17h59: mais 43 milhões de USDC saem pelo mesmo caminho.
- 18h01: carteira ligada ao invasor conclui o depósito de cerca de 60 milhões de USDT na Aave V3 e o empréstimo de 19.762 WETH, iniciados às 17h58 (relatório da LlamaRisk).
- 18h04: segunda varredura da Binance 14, com 1.700 ETH e 23 tokens.
- 18h05: Tree News informa que a Tether congelou US$ 971 milhões em USDT.
- 18h10: consulta do KriptoHoje confirma os três endereços na lista de bloqueio da Tether e 975,07 milhões de USDT parados no destino.
- 18h15: CZ diz que os fundos dos usuários estão seguros e que parece um hack (post).
- 18h17: a cofundadora Yi He diz que a Binance investiga relatos de um possível problema de segurança.
- 18h18: Jeremy Allaire, CEO da Circle, anuncia o congelamento de mais de 800 milhões de USDC (post).
- 18h12: o analista Wazz soma pelo menos US$ 5,57 bilhões em Ethereum, Bitcoin e Tron (post).
- 18h24: a Binance publica nota oficial dizendo que investiga (post).
- 18h25: Paolo Ardoino, CEO da Tether, informa o congelamento de mais de 1,567 bilhão de USDT (post).
- 18h42 a 20h04: guardiões da Aave congelam 175 mercados da V3 e 117 da V4 (relatório).
- 19h02: Wazz soma mais US$ 62 milhões em Avalanche, Arbitrum, Optimism e Base.
- 19h08: Yi He agradece à Ripple pelo congelamento de cerca de 200 milhões (post).
- 19h15: a Binance informa que os saques voltam quando o problema de segurança for resolvido.
- 19h21: Lookonchain fala em mais de US$ 5,8 bilhões, com US$ 2,41 bilhões congelados (post).
- 19h23: CZ diz que a perda pode passar de US$ 1 bilhão, mas que será coberta (post).
- 19h33: a Binance repete, em post próprio, que os saques estão suspensos e que os fundos dos usuários estão seguros (post).
- 19h39: nova varredura da Binance 14 pelo endereço do invasor; Wazz soma cerca de US$ 300 milhões em XRP.
- 19h48: Lookonchain informa que o invasor troca PEPE, UNI, LINK e outros tokens por ETH.
- 19h55: a própria Binance 14 começa a enviar o saldo restante para uma carteira fria da Binance; o grupo “Binance_Hacker” da Arkham marca US$ 5,88 bilhões.
- 20h06: a Binance suspende operações da Binance Alpha que usam saldo da carteira spot.
- 20h07: Wazz afirma que o invasor ensaiou o ataque seis horas antes com três carteiras novas.
- 20h15: Wazz diz que a Tether congelou a própria Binance 14 para impedir novas varreduras.
- 20h19: Wazz atualiza o total para cerca de US$ 6,17 bilhões, com US$ 2,68 bilhões congelados (post).
- 20h22: a Binance confirma US$ 2,54 bilhões congelados (post).
- 20h33: consulta do KriptoHoje confirma a Binance 14 na lista de bloqueio do USDT, a delegação ativa e os 195.460 ETH parados.
- 20h56: o invasor varre 2.962 ETH de um depósito recém-chegado à Binance 14.
- 21h04: Yi He diz que a Binance cobrirá todas as perdas do hack (post).
- 21h10: transação da própria Binance 14 remove a delegação ao contrato do invasor.
- 21h13: a Binance anuncia que vai cobrir todas as perdas e suspende depósitos e saques (post).
- 21h14: ZachXBT informa congelamento de cerca de US$ 30,5 milhões pelo Conselho de Segurança da Arbitrum (post).
- 21h17: ZachXBT diz que o autor é provavelmente o Lazarus Group (post).
- 21h52: a Binance confirma cerca de US$ 3 bilhões congelados (post).
- 21h56: a Arkham cria a entidade oficial do invasor, com 70 endereços verificados.
- 22h01: Lookonchain informa que o invasor trocou sete tokens por 70.480 ETH; ZachXBT fala em mais de US$ 2,83 bilhões congelados.
- 22h14: o endereço principal envia mais 2.000 ETH ao endereço que concentra o ether do ataque, que chega a 197.460 ETH.
- 22h19: Brian Armstrong, CEO da Coinbase, diz que a corretora bloqueia envios para as carteiras comprometidas (post).
- 22h36: a Binance repete que vai cobrir todas as perdas e que depósitos e saques seguem suspensos (post).
- 23h07: consulta do KriptoHoje mostra os 197.460 ETH ainda parados; o invasor troca sobras de tokens na Uniswap.
- 23h25: a Binance estima o impacto em cerca de US$ 6,3 bilhões e aponta o notebook invadido de um engenheiro de DevOps; diz que não há indício de vazamento de chave privada (post).
- 23h32: Yi He diz que os saques voltam quando a varredura de segurança terminar.
- 23h43: a Binance adia a listagem do token PREDICT.
- 23h47: o Wu Blockchain repercute análise da Blockaid sobre as 50 autorizações EIP-7702 (post).
- 30/10, madrugada: a TRM Labs e a Chainalysis atribuem o ataque ao TraderTraitor, da Coreia do Norte (TRM; Chainalysis).
- 01h36: a Binance diz que os depósitos funcionam normalmente e prevê retomar os saques em até 48 horas (post).
- 01h51: ZachXBT diz que recursos dos ataques à Binance e à Bitget foram misturados no mesmo endereço após a THORChain e liga os dois casos ao grupo TraderTraitor (post).
- 02h15: consulta do KriptoHoje mostra os 197.460 ETH ainda parados.
- 02h15: 17.260 ETH saem de 0x5227…2f8c para um endereço novo.
- 03h36: 7.647 ETH vão para 0x5440…C942, que acumula cerca de 40,6 mil ETH.
- 03h55: o Wu Blockchain repercute o relatório da Aave sobre o congelamento (post).
- 04h37: a Lookonchain diz que os ataques à Binance, à Bybit e à Bitget podem estar ligados ao Lazarus, da Coreia do Norte (post).
- 04h37: Richard Teng, co-CEO da Binance, diz que o ataque não foi uma ação de um clique e promete relatório técnico detalhado (post).
- 05h20: CZ diz que o ataque é mais complexo do que um único aparelho invadido (post).
- 05h23: Stani Kulechov, fundador da Aave, diz que a garantia do invasor não está congelada e que a Aave não foi afetada (post).
- 05h47: a Binance diz ter achado outros pontos de invasão além do notebook, fala em ataque complexo e prevê reabrir os saques em 45 horas (post).
- 06h33: CZ estima em cerca de US$ 2 bilhões o buraco que sobra depois dos congelamentos e do fundo SAFU e diz que é administrável (post).
- 07h09: a Chainalysis diz ver padrões de lavagem nunca vistos, com milhares de transações automatizadas (post).
- 07h27: Yi He diz que, dos 60 milhões de USDT na Aave, o invasor levou cerca de US$ 46 milhões e o resto pode ser recuperado (post).
- 07h55: a Binance diz ter reservado mais de US$ 6,34 bilhões do próprio caixa e começa a recompor os ativos afetados (post).
- 08h01: a Arkham reconta US$ 6,3 bilhões em saídas, US$ 4,9 bilhões nos primeiros 14 minutos (post).
- 08h57: CZ diz que a recomposição dos tokens já começou (post).
- 09h41: CZ compara o caso com a Mt. Gox e diz que o roubo é o maior em dólares, mas não em bitcoins (post).
- 10h24: a Lookonchain diz que o invasor mandou por engano cerca de US$ 3,3 milhões para um contrato de token, valor irrecuperável (post).
- 10h57: a Aave reabre todos os mercados das versões V3 e V4 (post).
- 11h33: Richard Teng diz que a delegação EIP-7702 não passou pelos controles de aprovação da Binance e promete prova de reservas até segunda (transcrição).
- 14h23: a Binance Brasil diz que os ativos dos clientes estão segregados e em carteiras frias, mas mantém os saques suspensos sem data (InfoMoney).
- 16h58: a Binance publica o segundo comunicado oficial e prevê começar a retomar os saques, em etapas, em cerca de 34 horas (comunicado).
- Sexta (30), Salão Oval: Donald Trump diz que os EUA analisam se a Coreia do Norte está por trás do ataque (Bloomberg).
- Sexta (30), CNBC: o presidente da CFTC, Michael Selig, diz que o hack reforça a proposta da agência de supervisionar corretoras estrangeiras (vídeo).
- Sábado (31), 4h58: o Whale Alert aponta a saída de 120 milhões de TRX (cerca de US$ 39 milhões) de um endereço ligado ao hack, na rede Tron, para uma carteira não identificada (Whale Alert).
- Sábado (31), 8h37: a Chainalysis descreve como os invasores usam protocolos DeFi na rede Tron para fugir dos congelamentos de stablecoins (post).
- Sábado (31), 11h30: a Binance diz ter coberto 90% do prejuízo e publica a nova fotografia da prova de reservas (post).
- Sábado (31), 11h50: o Whale Alert aponta nova saída de 120 milhões de TRX ligada ao hack, para a mesma carteira que recebeu o lote da manhã (Whale Alert).
- Sábado (31), 13h15: a Binance confirma que a transferência do SAFU, de 7.499 BTC, foi concluída.
- Sábado (31), 14h36: a Chainalysis diz que uma pausa de emergência na THORChain atrasou a lavagem de parte dos fundos (post).
- Sábado (31), 15h44: o Whale Alert aponta um terceiro lote ligado ao hack, de 158,2 milhões de TRX, para a mesma carteira da Tron (Whale Alert).
- Sábado (31), noite: o FBI atribui oficialmente o ataque à Coreia do Norte (TraderTraitor) e pede o bloqueio de mais de 600 endereços ligados ao roubo (alerta).
- Sábado (31), 21h14: a Casa Branca divulga vídeo em que Trump diz que, se o ataque foi da Coreia do Norte, os EUA vão conversar com o país (vídeo).
- Sábado (31), 23h08: a Binance diz já ter coberto cerca de US$ 6 bilhões do valor afetado (post).
- Domingo (1º), 1h11: a Binance anuncia a primeira fase de reabertura dos saques, em 15 redes, entre 3h e 6h de Brasília, e diz ter coberto cerca de 95% do valor afetado (comunicado).
- Domingo (1º), 2h05: a Binance agradece ao FBI pelo apoio no caso (post).
- Domingo (1º), 3h20: a Binance reabre os saques pela rede Bitcoin, a primeira da fase um (post).
- Domingo (1º), 3h53: os saques passam a sair de carteiras novas da Binance, incluídas na prova de reservas (post).
- Domingo (1º), 4h49: a Binance reabre os saques nas redes Ethereum (ETH, USDT e USDC) e BNB Chain (BNB, USDT e USDC) (post).
- Domingo (1º), 6h38: saques reabertos nas redes XRP e Base (post).
- Domingo (1º), 7h03: saques reabertos nas redes Dogecoin e Optimism; sete das 15 redes da primeira fase já funcionam (post).
- Domingo (1º), 7h35: a Lookonchain informa que o invasor troca por bitcoin, via Relay, os cerca de 970,5 mil SOL levados na Solana (post).
- Domingo (1º), 7h48: saques reabertos nas redes Arbitrum e Tron (post).
- Domingo (1º), 8h15: saques reabertos na rede Solana; dez das 15 redes da primeira fase já funcionam (post).
- Domingo (1º), 8h31: saques reabertos nas redes Polygon e Avalanche; 12 das 15 redes da primeira fase já funcionam (post).
- Domingo (1º), 9h36: saques reabertos em Zcash, TON e Sui; as 15 redes da primeira fase estão abertas (post).
- Domingo (1º), 13h12: a Binance informa saída líquida de cerca de US$ 3,64 bilhões entre 3h e 12h30 e diz que o relatório da nova prova de reservas sai na segunda (2) (post).
O histórico de incidentes da Binance
Em maio de 2019, a Binance informou o roubo de 7.000 bitcoins, cerca de US$ 40 milhões na época, de uma carteira quente; segundo a Bloomberg, os invasores usaram phishing e vírus para obter dados de usuários. Depois do caso, a corretora prometeu reforçar a validação de saques e adotar chaves de segurança físicas para o login, de acordo com o TechCrunch.
Em outubro de 2022, uma falha na ponte BSC Token Hub permitiu criar 2 milhões de BNB, cerca de US$ 570 milhões na época, e a rede BNB Chain foi pausada, como relatou a NBC News. Em 27 de outubro de 2026, a Binance disse ter barrado uma semana de ataques ligados à Coreia do Norte por meio de falsas entrevistas de emprego, sem perdas, segundo o Crypto Briefing.
Se a saída desta quinta-feira for confirmada como roubo, o valor supera o do hack da Bybit, de fevereiro de 2025, cerca de US$ 1,46 bilhão, apontado até aqui como o maior da história do setor. O KriptoHoje acompanhou outros incidentes recentes em corretoras e carteiras, como o da Bitget, o vazamento da Coinbase via Amplitude e o hack da Polymarket, publicado poucas horas antes deste caso.
O que fazer se você usa a Binance
- Acompanhe só os canais oficiais da Binance (site, aplicativo e perfis verificados); a própria nota da corretora alerta para golpes. Casos assim costumam gerar golpes de falso suporte; veja o caso do falso suporte da Binance no Telegram.
- Ninguém da corretora pede senha, código de dois fatores ou frase de recuperação, nem pede para você “proteger” fundos enviando-os a outro endereço.
- Os saques começaram a voltar às 3h20 de domingo (1º). Já reabriram Bitcoin, Ethereum (ETH, USDT e USDC), BNB Chain (BNB, USDT e USDC), XRP, Base (ETH e USDC), Dogecoin, Optimism (ETH, USDT e USDC), Arbitrum (ARB, ETH, USDT e USDC), Tron (TRX e USDT), Solana (SOL, USDT e USDC), Polygon (POL, USDT e USDC), Avalanche C-Chain (AVAX, USDT e USDC), Zcash (ZEC), TON (USDT e GRAM) e Sui (SUI), o que completa a primeira fase (9h36). As demais moedas e redes voltam nas próximas etapas. Os depósitos funcionam normalmente, segundo a Binance, e os saques agora saem de carteiras novas da corretora, já incluídas na prova de reservas. No começo pode haver demora: se um saque numa rede liberada falhar, tente de novo pouco depois e confira na página de saque do aplicativo se a moeda e a rede escolhidas já estão disponíveis. Não acredite em “liberação antecipada”, “fila prioritária” ou suporte que peça pagamento ou dados para destravar saldo: é golpe.
- Avaliação do KriptoHoje: quem não precisa depositar agora pode esperar a reabertura da moeda e da rede que pretende usar, porque o que entrar na corretora só poderá sair quando aquele saque for liberado.
- Ative chave de segurança física no login e a lista de endereços autorizados para saque, recursos que a própria Binance oferece.
- Para entender os riscos de deixar criptomoedas em corretora e como funciona a autocustódia, a KriptoBR mantém o Curso de Segurança e Privacidade.
- Se você usa a Aave: os mercados foram reabertos às 10h57 de sexta, mas USDT, USDC e outros sete ativos seguem temporariamente sem poder servir de garantia para novos empréstimos.
- Se você usa a Binance Brasil: a empresa diz que os saldos estão segregados e em carteiras frias, mas os saques locais seguem suspensos sem data. Acompanhe só os canais oficiais da Binance Brasil e desconfie de quem ofereça ajuda para sacar.
Transparência
A KriptoBR, empresa do mesmo grupo do KriptoHoje, é revenda oficial de carteiras físicas (Trezor, Ledger e SecuX), produto ligado à autocustódia, tema desta cobertura. A KriptoBR não opera corretora.
Os valores em dólar são estimativas feitas com os preços exibidos pelo Blockscout por volta das 18h05 de 29/10/2026 e mudam com o mercado. A soma total é cálculo do KriptoHoje; o valor da Binance 16 é do analista StarPlatinum. Os totais por rede e os valores congelados são os informados por analistas (Wazz, Lookonchain) e pelas emissoras ou executivos (Tether, Circle, Yi He, World Liberty); o KriptoHoje conferiu na rede a parte do Ethereum. O total de US$ 2,54 bilhões congelados é o informado pela Binance às 20h22.
A Binance, a Tether e a Circle não foram procuradas pelo KriptoHoje, pela urgência do caso; as manifestações citadas foram feitas publicamente no X. O espaço segue aberto e esta matéria será atualizada com novas informações.
Importante: não damos recomendação de investimento. Este conteúdo é informativo e reflete o que era público até as 13h37 de 01/11/2026. Criptoativos são voláteis e você pode perder dinheiro; decida com base na sua própria análise.
Fontes
Blockscout: transação sweep, transação de delegação, Binance 14, endereço de destino, endereço iniciador. X: Tree News (17h41), Tree News (18h05), Crypto Banter, Walter Bloomberg, PeckShield, StarPlatinum, CZ, Binance, Jeremy Allaire (Circle), Yi He, Wazz, Lookonchain, Paolo Ardoino (Tether). Arkham: grupo Binance_Hacker. Imprensa: Decrypt. Aave: relatório da LlamaRisk no fórum de governança. Relatórios: TRM Labs, Chainalysis. Padrão técnico: EIP-7702. Histórico: Bloomberg, TechCrunch, NBC News, Crypto Briefing.
Suas chaves, suas criptomoedas
A KriptoBR é revenda oficial de Trezor, Ledger e SecuX no Brasil, com quase 700 mil clientes desde 2017.
Leituras relacionadas
- Hack da Polymarket: script de terceiro vende posições e drena centenas de contas
- Vazamento da Coinbase: o que a Amplitude expôs e o histórico de incidentes
- Bitget perde US$ 351 mi em ataque atribuído à Coreia do Norte
- Hack da Ledger: implante, perdas e o que fazer no Brasil
- Mais matérias de Segurança
As notícias que movem o mercado, sem ruído
Um resumo do que realmente importou em cripto e economia, direto no seu e-mail. Sem hype e sem recomendação de investimento.